


Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Провайдер «Омские кабельные сети» с 12 октября не может справиться с масштабной DDoS-атакой. Она затронула всю его инфраструктуру и затруднила многим пользователям доступ к услугам.

О проблемах «Омских кабельных сетей» сообщило местное онлайн-издание «РИА СуперОмск» утром 12 октября по местному времени.

Спустя несколько часов инцидент подтвердила сама компания в корпоративном паблике в соцсети VK:

«В данный момент наша компания, сталкивается с распределенной DDoS-атакой, затрагивающей нашу инфраструктуру и абонентов. Приносим извинения за возможные неудобства, наши специалисты прилагают все усилия для минимизации последствий». 

Однако по состоянию на 14 октября, как сообщила «Газета Ру», сайт компании не работал. В неработоспособности главного сайта компании убедился и корреспондент Anti-Malware.ru по состоянию на 13 часов 14 октября.

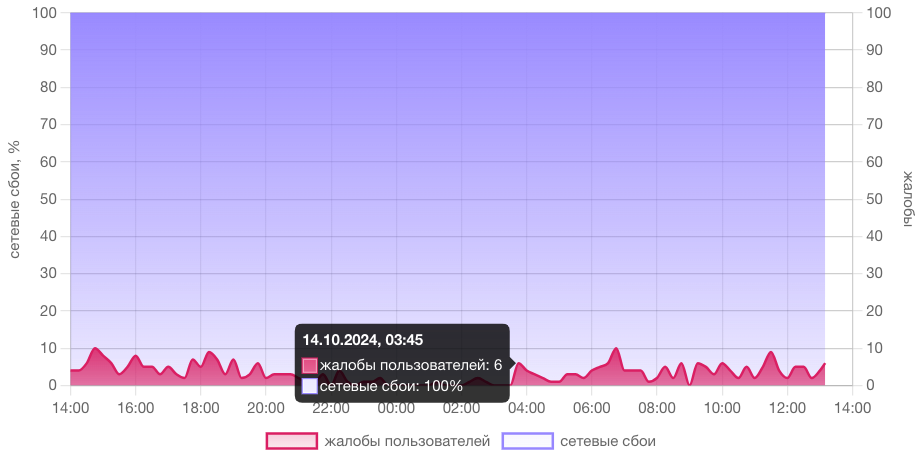
По данным сервиса Downdetector, количество жалоб на неработоспособность сервисов «Омских кабельных систем» стабильно высокая. При этом многие пользователи отмечают, что услуги по предоставлению кабельного телевидения работают в прежнем режиме, так как атака их не затронула.

Подпишитесь на новости

Приложение МЧС взломали для рассылки фейков, оповещение не пострадало

Мобильное приложение МЧС России подверглось массированной кибератаке в ночь на 2 ноября. Через него населению разослали ложную информацию. Специалисты устраняют уязвимость и восстанавливают штатную работу приложения.

О произошедшем ведомство сообщило в официальном телеграм-канале. Позднее МЧС отдельно уточнило: система оповещения населения работает штатно.

По заявлению министерства, взлом приложения не повлиял и не может повлиять на её функционирование.

Основные каналы экстренного оповещения — региональные и муниципальные системы с сиренами и громкоговорителями, СМС, телевидение и радио. Мобильное приложение ведомство назвало дополнительным сервисом информирования.

В МЧС призвали сохранять спокойствие и проверять сведения на сайте министерства и в его официальных аккаунтах. Подробности уязвимости и способ проникновения в опубликованном сообщении не раскрываются.

Киберинцидент вскрывает опасную сторону атак на сервисы безопасности: злоумышленникам необязательно отключать систему целиком, чтобы посеять тревогу. Достаточно подменить сообщение там, где пользователь привык доверять отправителю.

RSS: Новости на портале Anti-Malware.ru