


Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Один из крупнейших омских провайдеров третьи сутки не может отбить DDoS

Провайдер «Омские кабельные сети» с 12 октября не может справиться с масштабной DDoS-атакой. Она затронула всю его инфраструктуру и затруднила многим пользователям доступ к услугам.

О проблемах «Омских кабельных сетей» сообщило местное онлайн-издание «РИА СуперОмск» утром 12 октября по местному времени.

Спустя несколько часов инцидент подтвердила сама компания в корпоративном паблике в соцсети VK:

«В данный момент наша компания, сталкивается с распределенной DDoS-атакой, затрагивающей нашу инфраструктуру и абонентов. Приносим извинения за возможные неудобства, наши специалисты прилагают все усилия для минимизации последствий». 

Однако по состоянию на 14 октября, как сообщила «Газета Ру», сайт компании не работал. В неработоспособности главного сайта компании убедился и корреспондент Anti-Malware.ru по состоянию на 13 часов 14 октября.

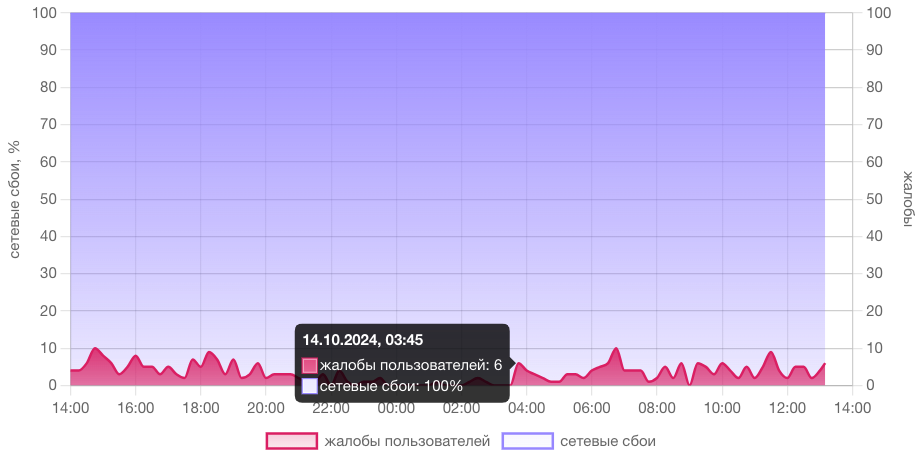
По данным сервиса Downdetector, количество жалоб на неработоспособность сервисов «Омских кабельных систем» стабильно высокая. При этом многие пользователи отмечают, что услуги по предоставлению кабельного телевидения работают в прежнем режиме, так как атака их не затронула.

Подпишитесь на новости

Хакеры подменили страницы Росстата и заявили о краже 23 ТБ данных

Росстат подтвердил целевые кибератаки на свои ресурсы, которые произошли в период с 29 октября по 1 ноября. Ночью на сайте ведомства появились посторонние сообщения и логотипы киберпреступных группировок. При этом в службе заявили: компрометации баз данных и утечки защищённой законом информации не выявлено.

Подмену страниц обнаружил «КоммерсантЪ», которому Росстат также предоставил комментарий.

Сообщения на белорусском языке появились и в федеральном разделе, и на страницах региональных управлений. Рядом разместили символику Silent Crow и «Киберпартизан BY» (обе организации признаны экстремистскими и запрещены в России).

Silent Crow заявила о проникновении во внутреннюю инфраструктуру, уничтожении систем и выгрузке около 23 ТБ данных: документов, баз и содержимого рабочих компьютеров.

Но на момент публикации исходного материала образцы похищенного представлены не были, независимого подтверждения этим заявлениям нет. Громкая цифра, но пока только со слов самих атакующих.

По версии Росстата, мониторинг своевременно обнаружил подозрительную активность, после чего специалисты начали внутреннее расследование. Вектор атаки и источники угрозы устанавливают совместно с правоохранителями.

Таким образом, подмена сайта подтверждена, а масштаб проникновения и судьба внутренних данных остаются предметом спора.

RSS: Новости на портале Anti-Malware.ru