


Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Кто-то взломал Архив Интернета и вытащил данные 31 млн пользователей

Некоммерческая организация «Архив Интернета» (Internet Archive), которой принадлежит сервис Wayback Machine, хранящий историю веб-страниц, стала жертвой взлома и утечки внутренних данных. По оценкам экспертов, инцидент затронул 31 млн пользователей.

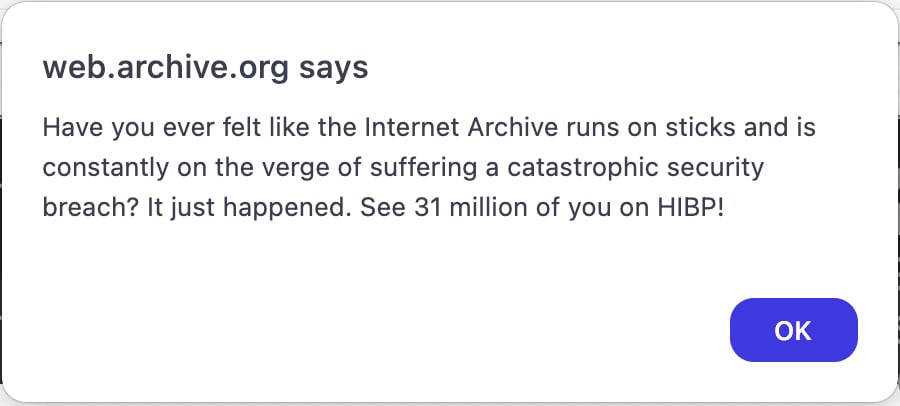
Впервые о возможном взломе заговорили в среду, когда ряд посетителей archive.org обратил внимание на нетипичный JavaScript-алерт, размещённый, судя по всему, взломавшими сайт киберпреступниками.

«У вас когда-нибудь было ощущение, что “Архив Интернета“ работает на костылях и буквально находится на грани взлома? Вот он и произошёл. Ищите информацию об утечке ваших данных на HIBP (сервис по отслеживанию утечек Have I Been Pwned — прим. Anti-Malware.ru)», — гласило уведомление.


Создатель Have I Been Pwned Трой Хант подтвердил изданию BleepingComputer, что злоумышленники девять дней назад действительно поделились аутентификационной базой. На деле это был SQL-файл с именем «ia_users.sql» и весом 6,4 ГБ.

В файле содержалась информация о зарегистрированных пользователях, включая адреса электронной почты, имена, временные метки изменения паролей, захешированные Bcrypt пароли и другие сведения.

Последняя временная метка датируется 28 сентября 2024 года, что должно указывать на примерную дату взлома «Архива Интернета». Хант также отметил, что в БД содержатся 31 млн уникальных имейл-адресов.

Создатель Have I Been Pwned на днях отправил всю необходимую информацию представителям НКО.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru