


Онлайн-сервисы ВГТРК подверглись хакерской атаке

Онлайн-сервисы ВГТРК подверглись хакерской атаке

Онлайн-сервисы ВГТРК подверглись хакерской атаке

Атаке подверглись внутренние сервисы медиахолдинга ВГТРК, а также онлайн-сервисы компании. В холдинг ВГТРК входят федеральные каналы «Россия 1», «Россия -24», «Россия Культура», международный телеканал «РТР Планета», более 80 региональных телерадиокомпаний, а также радиостанции «Радио России», «Маяк», «Культура», «Вести ФМ», «Юность».

«ВГТРК подверглась беспрецедентной хакерской атаке. Не работает онлайн-вещание и внутренние сервисы, даже интернета нет и телефонии.

Это надолго. Слышал, что стерли все с серверов, включая резервные копии. Они работают в аврале с 6 утра. Проблема, как я понял, очень серьезная, и восстановление займет много времени», — сообщил источник издания «Газета Ру».

От официальных комментариев, как отметил автор публикации «Газеты Ру», в ВГТРК отказались, сославшись на отсутствие технических возможностей. Аналогичным образом в холдинге отвечали на просьбы о комментариях и представителям других изданий.

Однако в 10:55 «Интерфакс» со ссылкой на пресс-службу ВГТРК сообщил:

«В ночь на 7 октября онлайн-сервисы ВГТРК подверглись беспрецедентной хакерской атаке, однако существенный урон работе медиахолдинга нанесен не был. Специалисты холдинга ведут работу над устранением последствий этого вредоносного вмешательства».

Также в ВГТРК сообщили об отсутствии угроз эфиру. Теле- и радиоэфир каналов и радиостанций между тем действительно не прерывался. Вещание шло в нормальном режиме как эфирных, так и кабельных и спутниковых каналов.

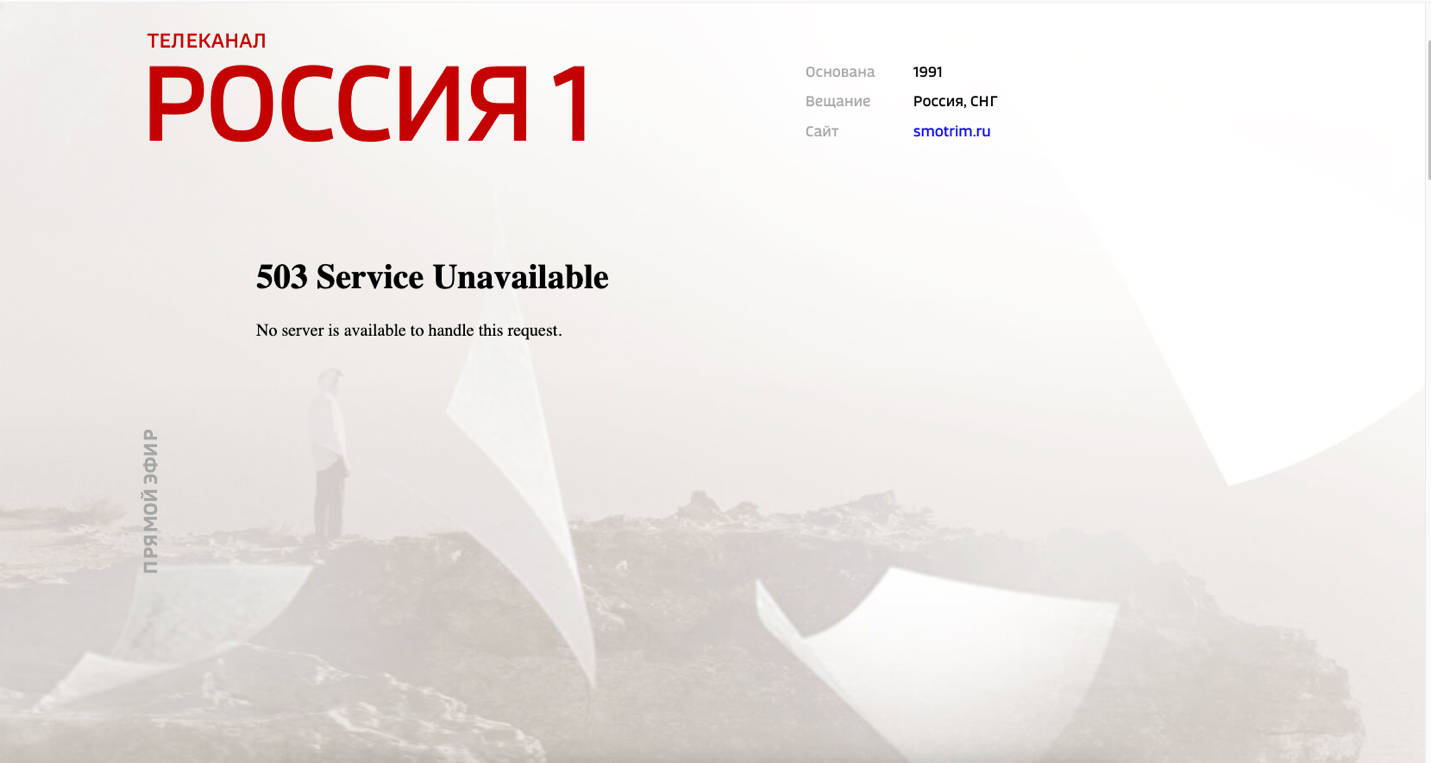
Работали и сайты компаний холдинга. Однако при попытке просмотра или прослушивания эфира появляется или пустое окно, или сообщения об ошибках — как правило, о недоступности сервиса.

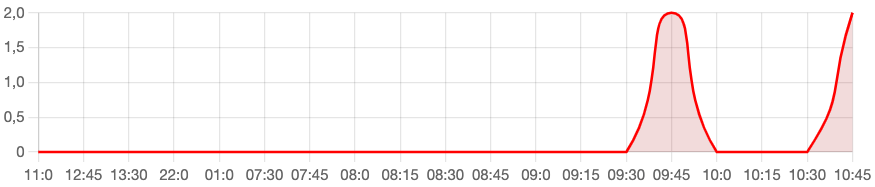
По данным сервиса Сбой.РФ, резкий скачок количества жалоб произошел между 6 и 7 часами 7 октября. При этом картина по онлайн-эфиру радиостанции «Маяк», телеканалов «Россия 1» и «Россия 24» практически идентичная. В общей сложности половина жалоб на сбои приходится на Москву и Санкт-Петербург.

Раннее именно ВГТРК, наряду с «Роскосмосом», называли одной из наиболее приоритетных целей для антироссийских кибергруппировок, которые являются операторами шифровальщиков. В частности, среди таких называлась NB65.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru