


Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Кибергруппировка FIN7 заманивает жертв новой вредоносной программы, сочетая средства искусственного интеллекта с социальной инженерией. Они продвигают инфостилер под видом инструмента, позволяющего создавать изображения обнаженных людей из фотографий.

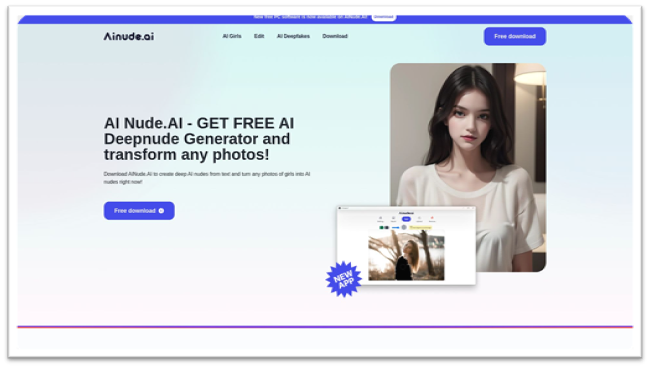
Как показало исследование Silent Push, русскоязычная группировка FIN7 (также известная как Carbanak, Carbon Spider, Cobalt Group и Navigator Group) разработала не менее 7 сайтов, где рекламируют «генератор обнаженной натуры».

Это якобы приложение, позволяющее создавать дипфейк обнаженной фотографии из любого изображения. Злоумышленники используют методы поисковой оптимизации, и их сайты оказываются в топе поисковой выдачи при запросе на соответствующие темы.


Потенциальной жертве предлагают или загрузить приложение через сайт, или оформить подписку на бесплатную пробную версию. Но и в том, и в другом случае любители «клубнички» получают зловреды Lumma и Redline, которые могут использоваться для краж данных или доставки программ-вымогателей.

Как предупреждает Silent Push, кампания ориентирована в большей степени на корпоративные структуры:

«Эти файлы могут напрямую компрометировать учетные данные через инфостилеров или использоваться для последующих кампаний, в которых развертываются программы-вымогатели».

Новая кампания сочетается со старой, ориентированной на корпоративных пользователей, в рамках которой кибергруппировка распространяет троянца NetSupport RAT. В ней используются известные бренды, включая SAP Concur, Microsoft, Thomson Reuters и FINVIZ stock screening.

Подпишитесь на новости

Ростелеком планирует подземные ЦОДы для защиты от внешних угроз

Серверы предлагают защищать не только резервными копиями, но и толщей грунта. «Ростелеком» работает над созданием подземных дата-центров и, по данным источников, обсуждает такой проект с «Норникелем». Причина — необходимость учитывать более серьёзные внешние угрозы.

О планах рассказали «Ведомости» со ссылкой на топ-менеджера оператора и собеседников, знакомых с переговорами.

Подземное размещение — третий уровень предлагаемой защиты. Первый предполагает резервную площадку с копиями данных, второй — распределение мощностей и сервисов между географически разнесёнными объектами. То есть просто закопать серверную и выдохнуть не получится.

Партнёрство с «Норникелем» может быть интересно и с энергетической стороны: у компании есть собственная генерация и свободные мощности, отмечают эксперты.

За дополнительную защищённость придётся доплатить. По оценке iKS-Consulting, заглублённый ЦОД может оказаться на 30-40% дороже сопоставимого наземного.

Потребуются гидроизоляция, вентиляция, газоконтроль, специальные системы пожаротушения и эвакуации, а также доставка оборудования под землю.

Конкретные сроки, площадки и параметры проекта с «Норникелем» в исходном материале не названы.

RSS: Новости на портале Anti-Malware.ru