


Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Инфостилер вместо пикантной картинки

Кибергруппировка FIN7 заманивает жертв новой вредоносной программы, сочетая средства искусственного интеллекта с социальной инженерией. Они продвигают инфостилер под видом инструмента, позволяющего создавать изображения обнаженных людей из фотографий.

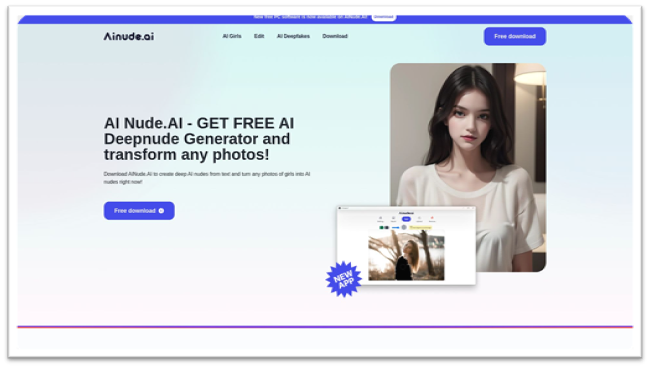
Как показало исследование Silent Push, русскоязычная группировка FIN7 (также известная как Carbanak, Carbon Spider, Cobalt Group и Navigator Group) разработала не менее 7 сайтов, где рекламируют «генератор обнаженной натуры».

Это якобы приложение, позволяющее создавать дипфейк обнаженной фотографии из любого изображения. Злоумышленники используют методы поисковой оптимизации, и их сайты оказываются в топе поисковой выдачи при запросе на соответствующие темы.


Потенциальной жертве предлагают или загрузить приложение через сайт, или оформить подписку на бесплатную пробную версию. Но и в том, и в другом случае любители «клубнички» получают зловреды Lumma и Redline, которые могут использоваться для краж данных или доставки программ-вымогателей.

Как предупреждает Silent Push, кампания ориентирована в большей степени на корпоративные структуры:

«Эти файлы могут напрямую компрометировать учетные данные через инфостилеров или использоваться для последующих кампаний, в которых развертываются программы-вымогатели».

Новая кампания сочетается со старой, ориентированной на корпоративных пользователей, в рамках которой кибергруппировка распространяет троянца NetSupport RAT. В ней используются известные бренды, включая SAP Concur, Microsoft, Thomson Reuters и FINVIZ stock screening.

Подпишитесь на новости

Минцифры начнёт выдавать сертификаты подписи кода в 2027 году

Российским разработчикам готовят государственные сертификаты подписи программного кода. Минцифры планирует начать их выдачу в 2027 году, а корпоративные сертификаты безопасности — в 2028-м. Такая подпись поможет определить издателя программы и проверить, менялся ли код после выпуска.

О планах министерство сообщило «Ведомостям». Проект постановления предлагает наделить Минцифры полномочиями Национального удостоверяющего центра.

Ведомство будет определять требования к сертификатам, выдавать и отзывать их, устанавливать сроки действия и вести реестр.

Для пользователя это имеет смысл по той причине, что операционная система сможет распознать издателя установочного файла и предупредить о неизвестном разработчике.

Но подпись не превращает программу в гарантированно безопасную; она подтверждает происхождение и целостность, а не отсутствие уязвимостей.

Есть ещё вопрос денег. Закон допускает плату за сертификаты, но не обязывает её вводить. Решение о платности и тарифы пока не определены.

Потребуется и техническое признание сертификатов операционными системами, браузерами и магазинами приложений. За рубежом российский закон автоматически доверия не добавит: решение остаётся за владельцами платформ. Разработчикам, работающим на нескольких рынках, может понадобиться несколько подписей.

RSS: Новости на портале Anti-Malware.ru