


Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

Linux-троян Skidmap обрел новый руткит ядра для сокрытия майнинга

В ходе анализа семпла трояна Skidmap, угодившего в Redis-ловушку «Доктор Веб», была обнаружена новая модификация руткита режима ядра, используемого для сокрытия процесса добычи криптовалюты. Схема атаки усложнилась, еще больше затруднив реагирование.

Приманка, работающая под управлением Linux, была создана в связи с участившимися случаями взлома серверов Redis с целью установки майнеров. Такие мишени привлекательны для злоумышленников тем, что обычно плохо защищены, а уязвимости в СУБД Redis объявляются с завидной регулярностью.

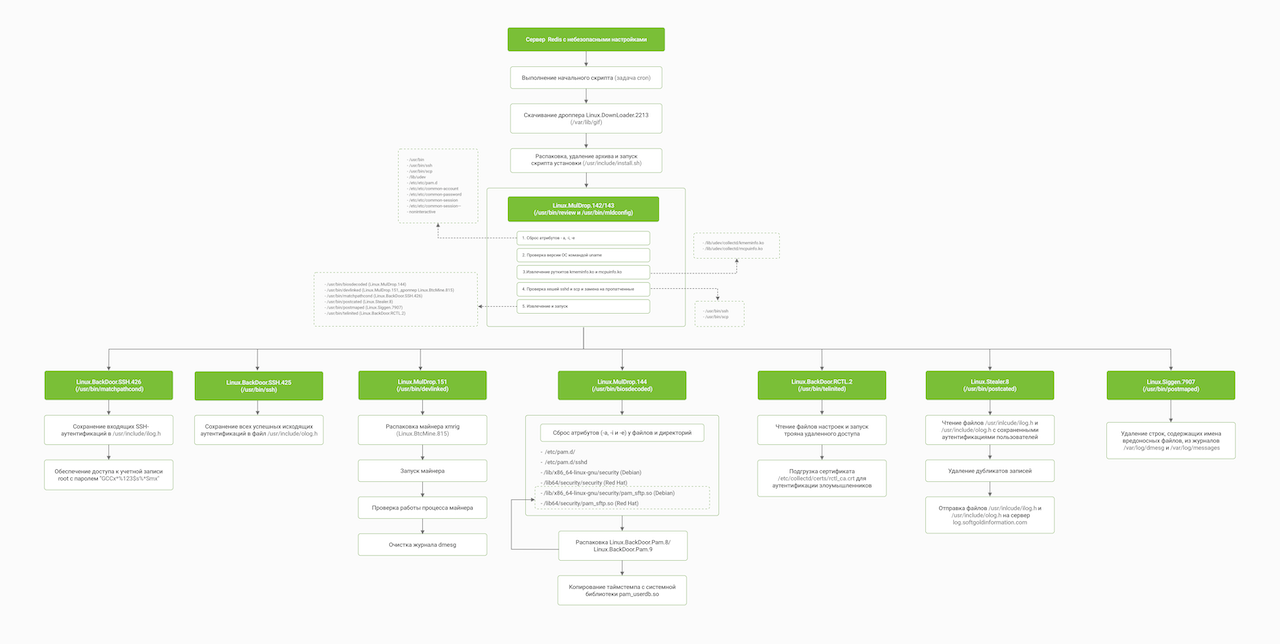
Зайдя на сервер через намеренно распахнутую дверь, операторы Skidmap добавили в планировщик cron-задачу на запуск вредоносного скрипта-загрузчика с интервалом в 10 минут. В результате отработки сценария в системе объявляется дроппер (Linux.MulDrop.142/143), который уточняет версию ядра ОС, отключает защиту SELinux и распаковывает полезную нагрузку — бэкдоры, руткит и майнер.

Встроенные исполняемые файлы ориентированы на ходовые дистрибутивы Linux разных версий, поэтому размер дроппера сильно раздут. В осевшем на ловушке образце аналитики насчитали около 60 экзешников.

Так, написанный на C руткит (Linux.Rootkit.400) был заточен под RHEL, Debian и EulerOS. Вредонос осуществляет перехват ряда функций ядра с целью подмены ответов на диагностические команды админа (загрузка CPU, сетевая активность на портах, перечисление файлов в папках и т. п.).

Зловред также отслеживает загрузку модулей ядра и блокирует запуск компонентов с функциями антируткита. Все эти действия призваны скрыть активность майнера (в данном случае XMRig), которого в итоге могут выдать только высокое энергопотребление и перегрев — влияние на быстродействие машины-жертвы криптоджекеры научились регулировать.

Загруженные бэкдоры отслеживают входы по SSH с целью кражи паролей и создают мастер-ключ для всех аккаунтов в системе. Расширить возможности по удаленному управлению помогает троян Linux.BackDoor.RCTL.2, создающий зашифрованный канал для C2-связи.

Подпишитесь на новости

Сервер ещё поработает: 57% компаний учатся выжимать все из старого железа

Купить серверов с запасом и забыть о дефиците мощностей — всё более дорогое удовольствие. Согласно исследованию «ИТ-инфраструктура» и Orion soft, средняя стоимость поставленного сервера в России выросла с 632 тыс. рублей в 2022 году до 1,95 млн в 2025-м. Плюс 209% — железо уверенно освоило рост.

Авторы опросили технологических руководителей 120 компаний с выручкой от 2 млрд рублей, провели 14 глубинных интервью и изучили более 3 тыс. открытых тендеров.

Главный вывод: на горизонте 2026–2028 годов бизнес смещает внимание с закупки новых мощностей на эффективность уже имеющихся.


Для 46% опрошенных основная стратегия — максимально использовать существующий парк оборудования. Ещё 26% делают ставку на более жёсткий отбор ИТ-проектов: некоторым инициативам вместо сервера достанется предложение подождать.


Продлевать жизнь технике тоже стало популярнее: 57% компаний увеличивают срок её эксплуатации в собственном контуре, в среднем на два-три года. Сервер ещё послужит, особенно если посмотреть на ценник замены.

Но экономить мешает управленческая слепая зона. У 69% организаций нет регулярного аудита загрузки мощностей: проверки проводят ситуативно или очень редко.

Исследование выделяет пять стратегий оптимизации: работа с оборудованием, отбор проектов, изменение инфраструктурных политик, внедрение платформ управления и пересмотр модели получения мощностей.

Следующий шаг авторы видят в автоматизации: перераспределять ресурсы, контролировать потребление и удалять то, что больше не нужно. Прежде чем покупать очередной сервер, придётся разобраться, кто и зачем занял предыдущие.

RSS: Новости на портале Anti-Malware.ru