


Сбой в Telegram совпал с иранской атакой

Сбой в Telegram совпал с иранской атакой

Сбой в Telegram совпал с иранской атакой

Вечером 1 октября и в ночь с 1 на 2 октября в работе мессенджера произошел сбой. Он практически совпал по времени с началом массированной ракетной атаки Ирана на Израиль.

Первым по времени, около 20 часов 1 октября, о сбое сообщил телеграм-канал Rozetked:

«Сбой в Telegram. У некоторых пользователей не прогружаются сообщения и каналы. Как у вас?».

«Возникают проблемы при попытке отправить сообщения, также не обновляется информация в телеграм-каналах, убедился корреспондент РБК. Сбои наблюдаются как в мобильной, так и в веб-версии сервиса», — констатировало сообщение в новостной ленте РБК, которое появилось чуть позже.

В материале РБК также обратили внимание на то, что инцидент с мессенджером практически совпал по времени с ракетной атакой Ирана на Израиль.

Телеграм-канал «Код Дурова» связал сбой с аварией в ЦОД DC2. Там также обратили внимание на то, что он касается не только России, но и Ближнего Востока, в частности, ОАЭ.

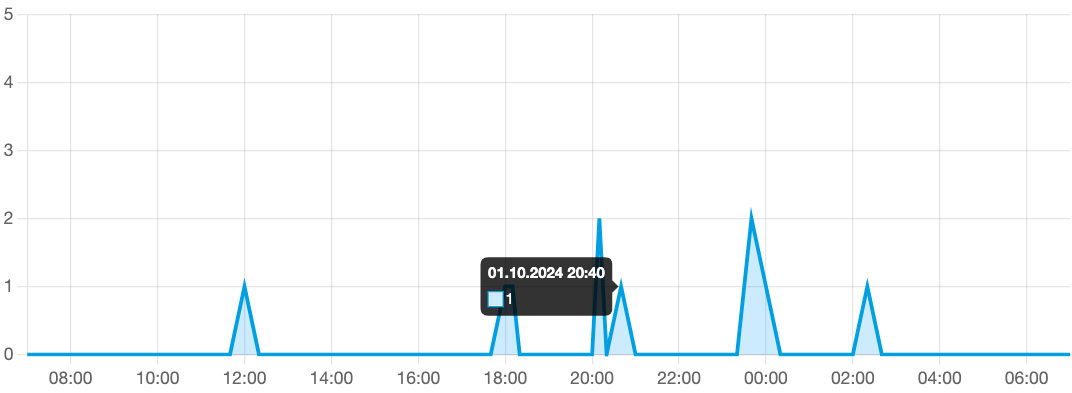
По данным Центра мониторинга и управления сетью связи общего пользования (ЦМУ ССОП), подведомственного Роскомнадзору, пик технических проблем Telegram пришелся на полночь. Также был зафиксирован всплеск в 2 часа ночи уже 2 октября. Основная часть жалоб пришлась на Европейскую часть России и Новосибирскую область.


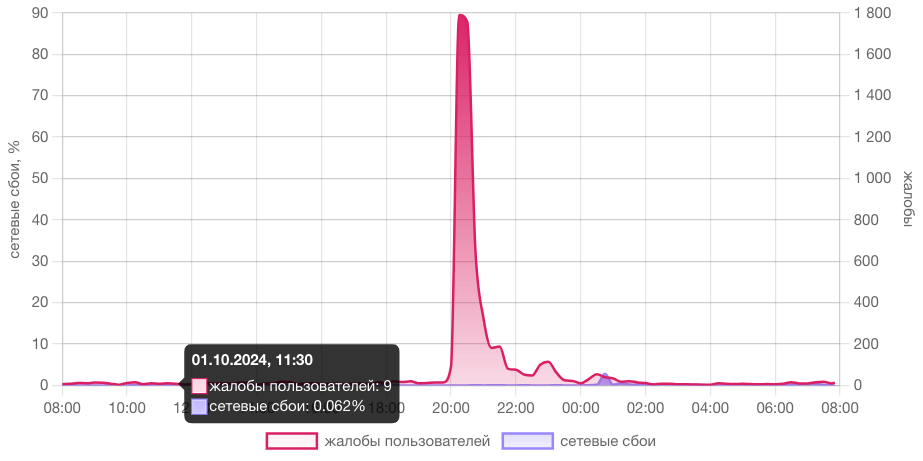
По данным сервиса Downdetector.su, пик жалоб пользователей приходится на промежуток между 20 и 21 часов 1 октября. Судя по комментариями пользователей, в основном они связаны с невозможностью загрузки вложенных медиа. Однако картина с сетевыми проблемами практически совпадает с данными ЦМУ ССОП.


Вчера мы писали о сбое в работе сервисов PlayStation Network. Sony признала проблему и заявила, что работает над ее решением, но причин сбоя не назвала.

Подпишитесь на новости

Облако под ноль: Beget восстанавливает инфраструктуру после атаки

У Beget случилось то, чего боится любой клиент хостинга: облачную инфраструктуру уничтожили, а резервные копии файлов VPS, по оценке провайдера, будут доступны лишь половине пользователей. После кибератаки в ночь на 2 ноября компания собирает облако заново.

О ходе восстановления Beget рассказал в своём телеграм-канале. По данным компании, злоумышленники добрались до управляющего контура всей архитектуры и запустили обнуляющие скрипты.

Пострадали и внутренние системы: для части клиентов пропали актуальные связи между аккаунтами и услугами. Теперь провайдер восстанавливает ещё и сведения о том, кому что принадлежит.

Архитектуру облака и управляющие сервисы уже подняли. Первые серверы Beget рассчитывает подключить в течение одного-двух дней после публикации сообщения.

Затем предстоят интеграция и тестирование. Сроков полного восстановления по-прежнему нет, а наличие бэкапа ещё не означает, что данные быстро вернутся.

С хостингом ситуация получше: в работу вернули более 60%. Специалисты проверили уцелевшие серверы с резервными копиями и обновили базу бэкапов. Остальные серверы пострадали сильнее, с ними придётся возиться дольше.

Последствия вышли за пределы сайтов и виртуальных машин. Из-за сбоя перебои возникли у BelkaCar: Beget обеспечивал связь приложения каршеринга с серверами. Сервис восстановил доступ для пользователей, перебравшись к другому подрядчику.

RSS: Новости на портале Anti-Malware.ru