


Распространители вредоносных кряков проводят рекламную акцию на GitHub

Распространители вредоносных кряков проводят рекламную акцию на GitHub

Распространители вредоносных кряков проводят рекламную акцию на GitHub

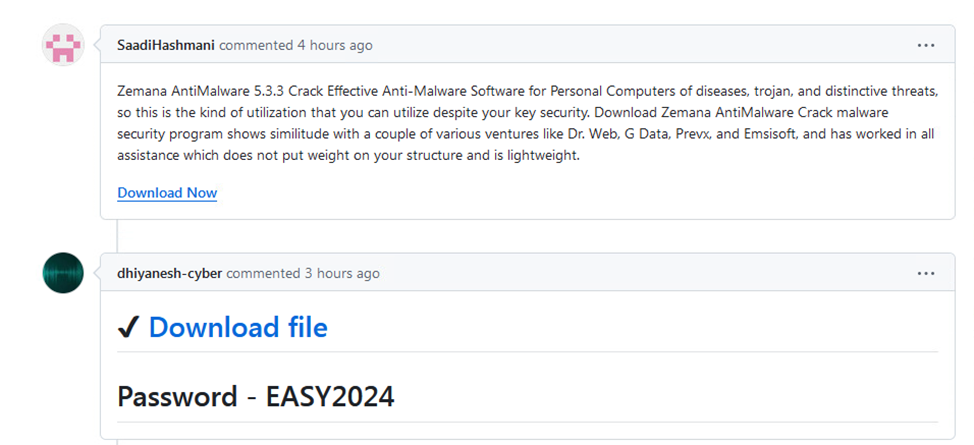
На GitHub активизировались мошенники, продвигающие вредоносные ресурсы, откуда якобы можно скачать кряк популярного софта. Изучив публикации, в F.A.C.C.T. заключили, что это продолжение рекламной кампании, которую они мониторят с начала года.

В июне исследователи сообщили, что им удалось выявить более 1300 доменов, связанных с распространением зловредов под видом взломанных легитимных приложений. Ссылки на такие ресурсы публиковались в основном соцсетях, в том числе российских.

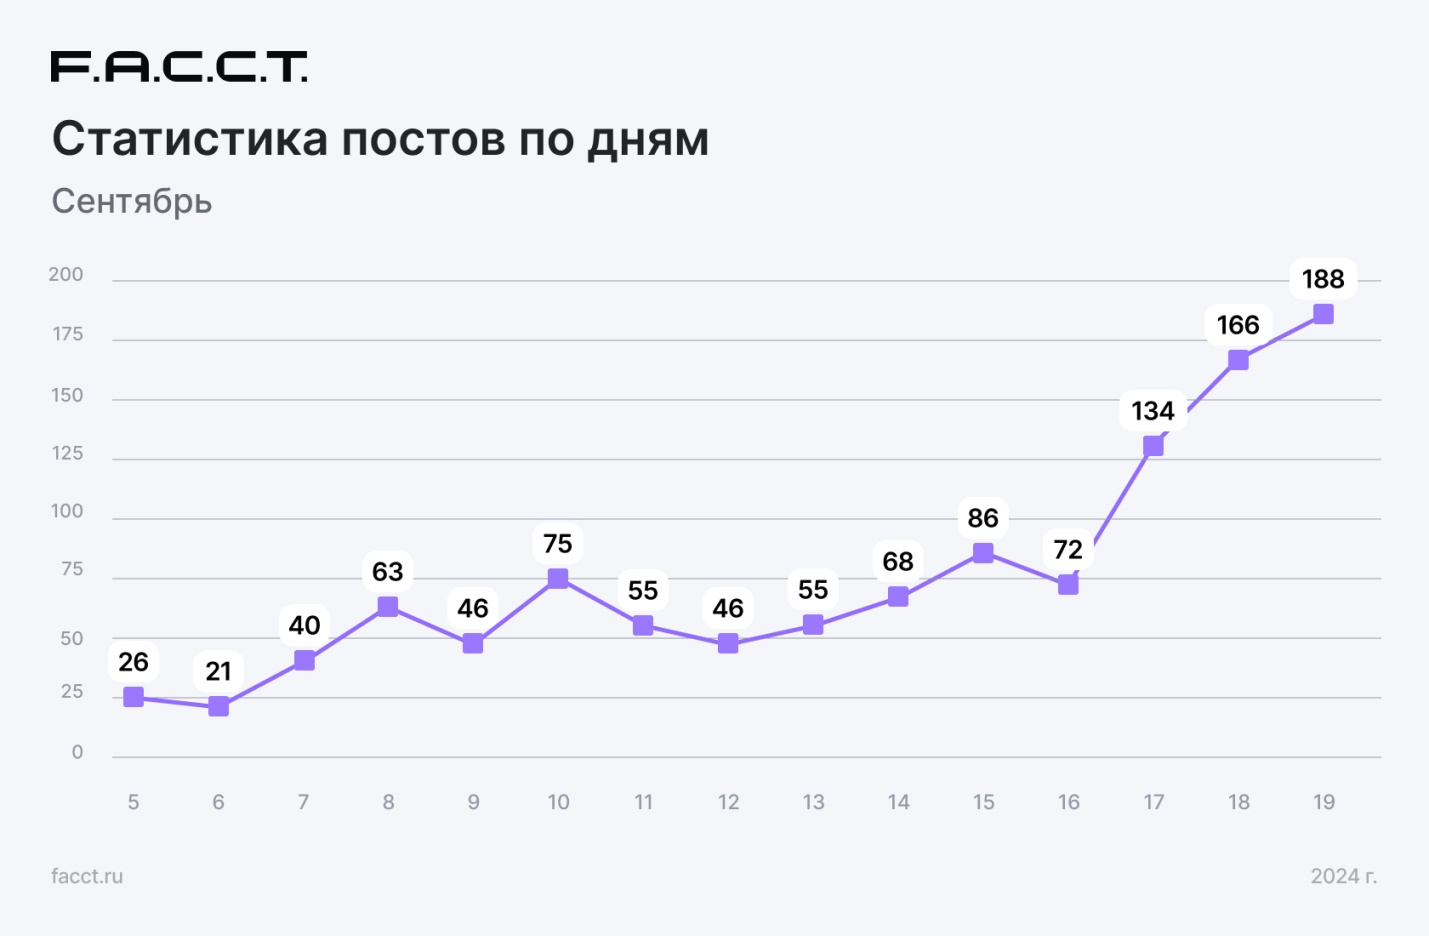
В этом месяце F.A.C.C.T. фиксирует рост объемов аналогичной рекламы на GitHub.


Краткое описание программ в мошеннических постах и комментариях, по словам экспертов, мало чем отличается от приманок, ранее публиковавшихся на LinkedIn (с подачи Роскомнадзора заблокирован в РФ за нарушение закона «О персональных данных»).


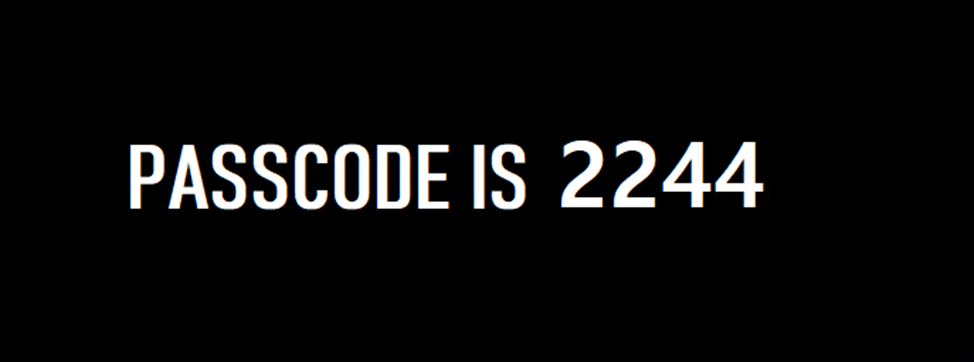
Указанные ссылками вредоносные архивы тоже содержат пароль — в виде картинки.


Аккаунты, под которыми публикуются тизеры, скорее всего, взломаны; некоторые — свежие регистрации. В настоящее время таким образом распространяются в основном инфостилеры Vidar, Cryptobot и RedLine.

iEM-Group заявила, что положила сайты РКН, ФНС, Ответов Mail, Timeweb Cloud

Кибергруппировка iEM-Group взяла на себя ответственность за серию предполагаемых DDoS-атак на российские государственные и коммерческие ресурсы. По утверждению участников группы, 21 сентября 2026 года им удалось нарушить работу сайтов Роскомнадзора, ФНС, сервиса «Ответы Mail», Т-Банка и облачной платформы Timeweb Cloud.

В качестве доказательств злоумышленники разместили в своём телеграм-канале скриншоты и результаты проверок доступности ресурсов.

Отдельные публикации посвящены атакам на сайты Роскомнадзора, Федеральной налоговой службы, «Ответов Mail» и Timeweb Cloud. Позднее в канале появились дополнительные сообщения о РКН и ФНС.


 

Независимого подтверждения того, что именно действия iEM-Group стали причиной недоступности перечисленных площадок, пока нет. Представители организаций также публично не подтверждали атаку.

Скриншот с ошибкой соединения — это всё-таки не акт выполненных работ: он показывает проблему с доступом в конкретный момент, но не доказывает её источник, продолжительность или масштаб.




Дополнительную путаницу создаёт то, что 21 сентября пользователи из разных регионов России жаловались на перебои мобильного интернета и работу различных онлайн-сервисов. Поэтому отделить возможную DDoS-атаку от сетевых ограничений, аварий и локальных сбоев без телеметрии самих владельцев ресурсов невозможно.

RSS: Новости на портале Anti-Malware.ru