


Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Обновленный Android-троян Octo выдает себя за Google Chrome и NordVPN

Банковский Android-троян Octo повысил стабильность работы как RAT, стал ловчее избегать анализа и обнаружения, а также обрел DGA для отказоустойчивой C2-связи. Версию Octo2 уже активно раздают под видом NordVPN и Google Chrome.

Изучение новых образцов в ThreatFabric обнаружило сокращение задержек во время сеансов удаленного доступа. У операторов зловреда также появилась опция SHIT_QUALITY, позволяющая снизить качество отправляемых вредоносом скриншотов (объем данных) на сетях с плохой связью.

Вирусописатели также усложнили процесс расшифровки полезной нагрузки, разделив его на несколько этапов, и добавили генератор ключей для шифрования данных, передаваемых на C2. Ранее такой ключ был вшит в код; теперь банкер создает его сам, притом при каждой отправке запроса.

Использование проприетарного DGA (алгоритма генерации доменных имен) позволяет оператору Octo2 быстро заменить C2-сервер в случае блокировки — поднять новый и переадресовать свой семпл.

Новая версия Android-трояна пока распространяется через репаки легитимных приложений, созданные с помощью Zombinder:

  • Google Chrome (результат VirusTotal21/67 на 21 сентября);
  • NordVPN (21/53 на 24 сентября);
  • Europe Enterprise (19/69 на 13 сентября).

Вредоносные атаки зафиксированы в Италии, Венгрии, Польше и Молдавии.

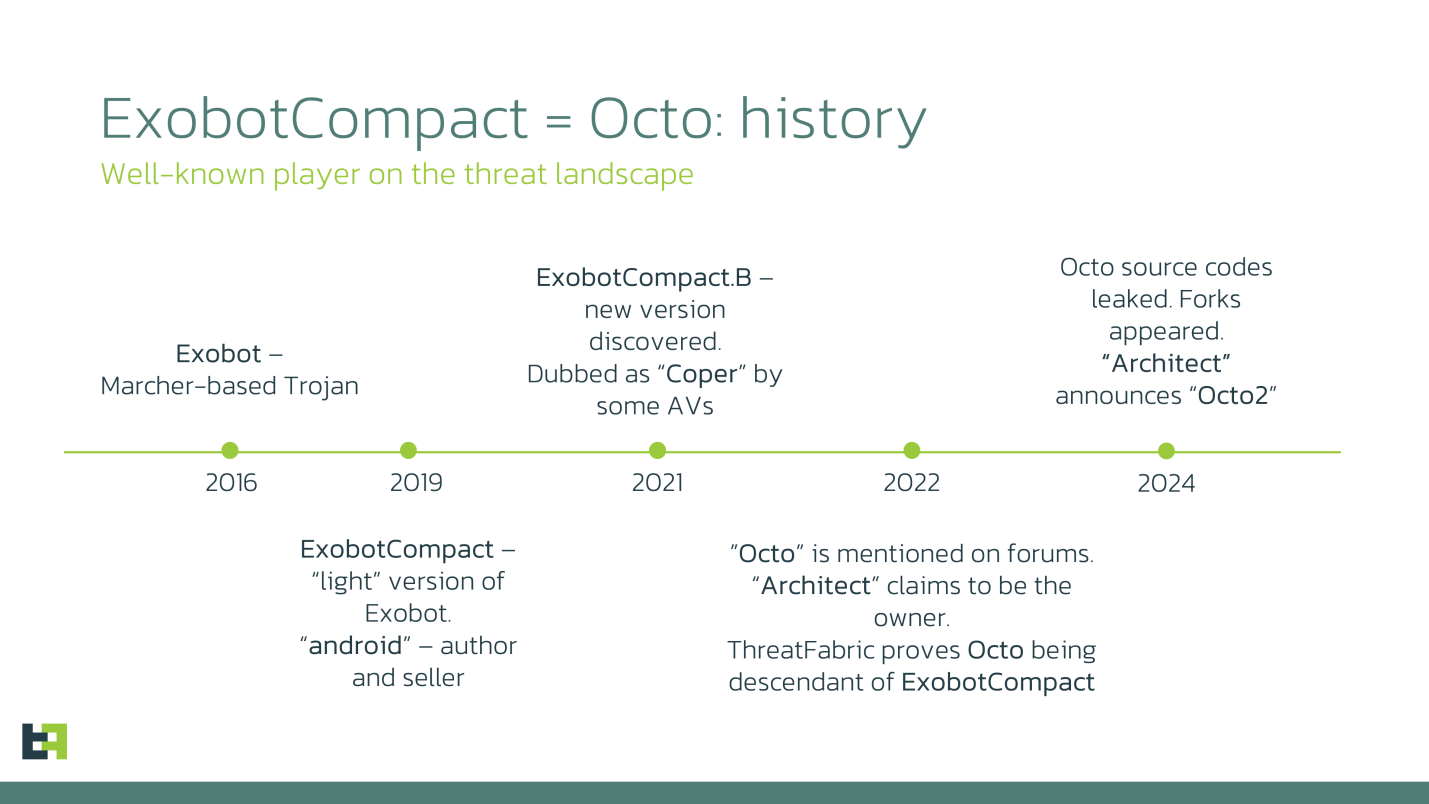
Мобильного банкера Octo голландские эксперты впервые обнаружили весной 2022 года. Проанализировав образцы, они пришли к выводу, что это прямой потомок Exobot, построенного на основе кода Marcher.

В этом году исходники Octo были слиты в Сеть, породив множество форков. В результате владельцы зловреда, видимо, решили усовершенствовать его, чтобы сохранить конкурентоспособность.


В настоящее время сервис, построенный на основе Android-трояна (MaaS, Malware-as-a-Service, «вредонос как услуга»), предлагает пробник Octo2 по той же цене, что и Octo1 в надежде, что подписчики перейдут на новую версию. Атаки с использованием Octo1, по данным ThreatFabric, обычно проводились на территории США, Канады, Ближнего Востока, Сингапура и Австралии.

5G начал появляться на iPhone российских пользователей

Некоторые владельцы iPhone в России заметили долгожданное изменение: вместо привычного LTE в строке состояния появился значок 5G. Пока речь идёт только о части пользователей. Какие модели iPhone, операторы и регионы получили доступ, не уточняется. Apple и российские телеком-компании также не объявляли о массовой активации 5G на устройствах компании.

Работу сети на смартфонах Apple зафиксировал корреспондент РИА Новости. Сети пятого поколения российская большая четвёрка запустила неделей ранее в 16 городах.

Потенциальный доступ получили около 10 млн абонентов. На первом этапе 5G работает преимущественно на ранее выделенных операторам частотах LTE, что должно повысить пропускную способность сетей на 20-25%.

С Android всё было относительно понятно: Минцифры обещало открыть доступ совместимым устройствам в ближайшее время. Владельцам iPhone предложили ждать решения Apple, поскольку одной аппаратной поддержки недостаточно — производитель должен разрешить работу смартфонов в сетях конкретных операторов и частотных диапазонах.

Новые наблюдения могут означать, что такая активация началась хотя бы для отдельных устройств или сетевых конфигураций. Впрочем, один значок 5G ещё не гарантирует ни массового запуска, ни заметного прироста скорости: результат зависит от покрытия, частот, модели смартфона и нагрузки на Сеть.

Если доступ действительно расширяется, владельцам совместимых iPhone не придётся оставаться в эпохе LTE, пока соседи с Android тестируют новые возможности.

RSS: Новости на портале Anti-Malware.ru