

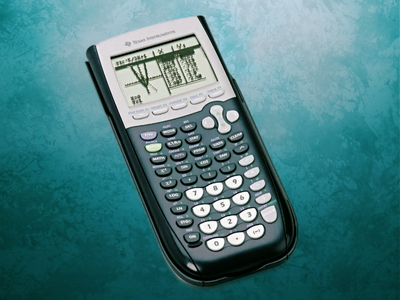

Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

Связь TI-84 с ChatGPT превратила калькулятор в скрытный источник шпаргалок

Умелец модифицировал графический калькулятор TI-84, обеспечив интернет-связь по Wi-Fi, подключил его к ChatGPT и получил источник подсказок реального времени, способный обойти меры, обычно принимаемые на экзаменах против списывания.

Судя по видеоролику, который ChromaLock выложил на YouTube, мод потребовал изрядных инженерных усилий и обошелся ему в $5 (столько примерно стоит микроконтроллер Seeed Studio XIAO ESP32C3 с поддержкой Wi-Fi и Bluetooth).

Под него пришлось сделать отдельную плату, дополнив компонентами для взаимодействия с системами TI-84. Свой модуль, нареченный TI-32, изобретатель аккуратно вставил в корпус калькулятора.

Был также написан эмулятор TI-84 (исходники опубликованы на GitHub), — с тем, чтобы можно было использовать встроенные команды send и get для передачи файлов. Это позволило с легкостью загружать программу-лончер для запуска различных инструментов добычи подсказок.

Одна из таких утилит обеспечивает связь с ChatGPT: пользователь задает вопрос и получает ответ на экране. Клавиатурный ввод должен быть лаконичным, чтобы не свести на нет быстроту ответов, тем более что время на экзаменах ограничено.

В набор также входит мини-программа для просмотра изображений; она обеспечивает доступ к хранимым на сервере наглядным пособиям. Кроме того, возможно получение текстовых шпаргалок, замаскированных под исходный код софта. В дальнейшем ChromaLock планирует расширить инструментарий, реализовав функции камеры.

Изобретение, по словам автора, позволяет обойти типовые меры профилактики списывания. Лончер можно загружать по мере необходимости, и тогда его не обнаружат при проверке калькулятора и очистке его памяти перед экзаменом. Мод также сможет вывести TI-84 из режима тестирования — блокировки, призванной предотвратить читинг.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.


RSS: Новости на портале Anti-Malware.ru