


Google Chrome теперь синхронизирует passkey между Android и десктопами

Google Chrome теперь синхронизирует passkey между Android и десктопами

Google Chrome теперь синхронизирует passkey между Android и десктопами

В Chrome упростили использование беспарольной аутентификации (passkey) на Windows, macOS и Linux. Отныне такие ключи доступа можно сохранять в Google Password Manager с десктопа, и они будут автоматом синхронизироваться между всеми устройствами юзера.

Реализация кросс-платформенной поддержки (в список обещают добавить также iOS) потребовала дополнительных мер безопасности. В частности, были реализованы новая функциональность Google Password Manager PIN и сквозное шифрование passkey — с тем, чтобы эти ключи доступа не попали в чужие руки, даже к Google.

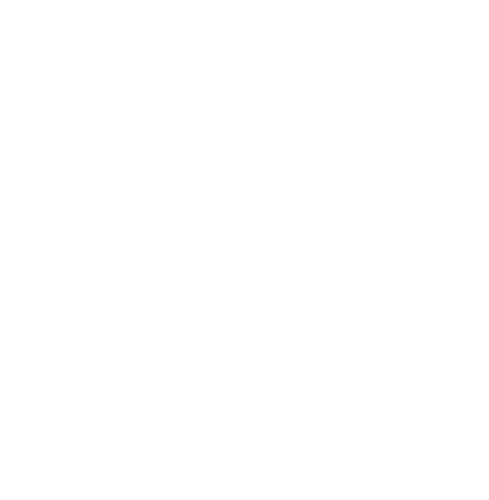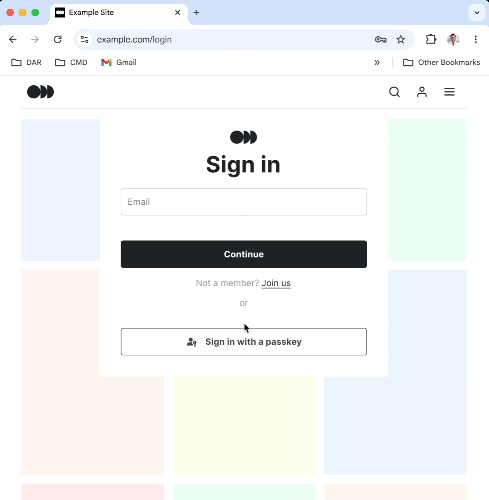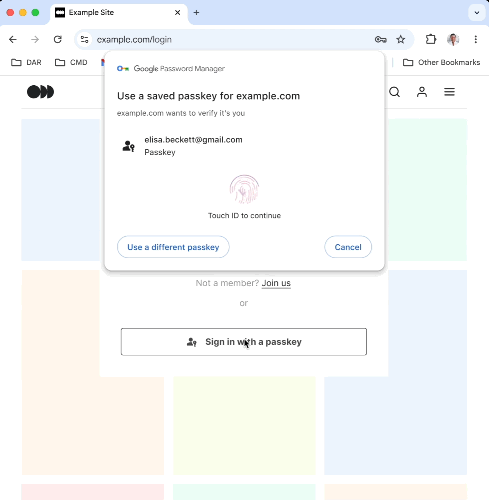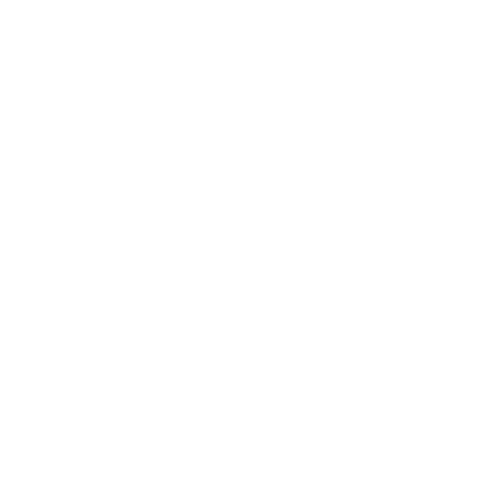
При первом сохранении passkey с использованием десктопной версии браузера менеджер паролей (GPM) попросит ввести код разблокировки экрана Android-устройства (для подтверждения личности), а затем создать ПИН.


По умолчанию этот код должен состоять из шести цифр, но юзеру предоставлена возможность расширить строку и использовать также буквы. Использование хранимых ключей беспарольного доступа потребует ввода ПИН (либо идентификатора с Android).

Прежде владельцы Chrome могли сохранять passkey в GPM только с помощью Android. Пользоваться ими можно было и с других платформ, однако это требовало скана QR-кода устройством, на котором их создали. Нововведения позволяют пропустить этот этап, что упрощает вход на сайты и в приложения.

По внутренним данным, технологию passkey используют более 400 млн аккаунтов Google. В Android при этом предусмотрена возможность подтверждения личности с помощью passkey одним тапом.

Подпишитесь на новости

В UEFI нашли критическую дыру: сервер можно атаковать ещё до загрузки ОС

Операционная система ещё не запустилась, а чужой код уже работает. В EDK II — открытой основе UEFI-прошивок, которую используют многие производители серверов, — обнаружили критическую уязвимость CVE-2026-97631 с 9,5 балла из 10 по CVSS. Она позволяет атаковать машину во время сетевой загрузки PXE.

Детали разработчики раскрыли в официальном уведомлении. Проблему нашли Алекс Матросов из Anthropic и Дэн Холмс-Митра из Google.

Ошибка затрагивает обработку ICMP-сообщений при загрузке по IPv4 и IPv6: слишком большой пакет переполняет буфер и повреждает память.

Результат — зависание загрузки либо выполнение кода с максимальными привилегиями в среде UEFI. Причём до того, как Secure Boot и механизмы измеренной загрузки проверят компоненты ОС. Защита Windows или Linux в этот момент ещё даже не вышла на смену.

Но для эксплуатации должны сложиться определённые условия: машина должна загружаться по сети, а вредоносный пакет — попасть к ней именно в этот момент. Для выполнения кода атакующему также нужно знать конкретную сборку прошивки. Одного универсального пакета для захвата всех серверов здесь нет.

По данным Ars Technica, публикацию согласовывали на январь, однако исправление появилось в открытом pull request ещё в сентябре. Теперь детали доступны как защитникам, так и тем, кто предпочитает ломать.

Администраторам стоит проверить уведомления производителя и доступность обновления BIOS/UEFI. Если PXE не нужен, сетевую загрузку рекомендуют отключить.

RSS: Новости на портале Anti-Malware.ru