


Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

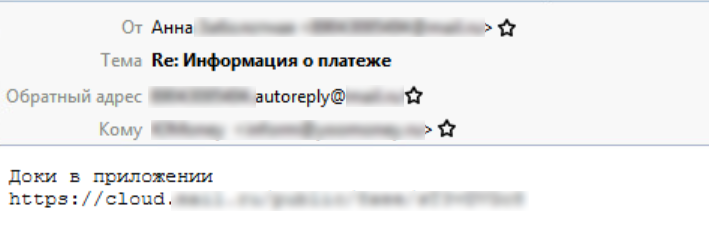
Злоумышленники придумали новую уловку для внедрения криптомайнера Xmrig на чужие машины: они распространяют вредоносные ссылки в письмах-автоответах. В F.A.C.C.T. насчитали уже 150 таких посланий по своей клиентской базе.

Новую криптоджекинг-кампанию эксперты отслеживают с конца мая. Вредоносные сообщения рассылаются с взломанных имейл-аккаунтов с использованием автоответчика; атакам подвергаются российский ретейл, телеком, страховые и финансовые организации.


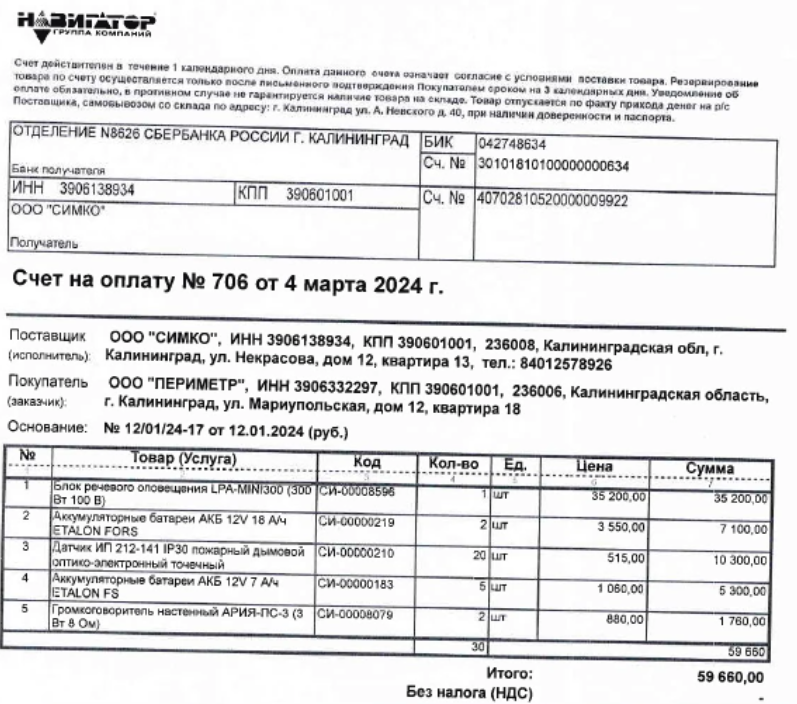
Анализ показал, что указанный ссылкой архивный файл содержит майнер Xmrig, популярный у киберкриминала, и маскировочный скан некоего счета на оплату оборудования с суммой, посильной даже рядовому пользователю.


Как оказалось, все адреса отправителя засветились в утечках баз данных. Владельцы — в основном физлица, некоторые скомпрометированные аккаунты принадлежат арбитражным управляющим, небольшим торговым предприятиям, строительным компаниям.

В списке жертв взлома в рамках данной кампании фигурируют также мебельная фабрика и фермерское хозяйство. По данным F.A.C.C.T., в первой половине 2024 года в Сеть утекло 150 баз данных российских компаний, в том числе 200,5 млн записей ПДн.

Все зловредные письма, адресованные пользователям продуктов F.A.C.C.T., заблокировала защита Business Email Protection. Корпоративные клиенты и почтовый сервис уже предупреждены об угрозе.

«Данный способ доставки ВПО опасен тем, что потенциальная жертва первая инициирует коммуникацию — вступает в переписку и ждет ответное письмо, — отметил Дмитрий Еременко, старший аналитик Центра кибербезопасности F.A.C.C.T. — В этом состоит главное отличие от традиционных массовых рассылок, где получатель часто получает нерелевантное для него письмо и игнорирует его».

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru