


Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Криптоджекеры раздают майнер Xmrig в почтовых автоответах

Злоумышленники придумали новую уловку для внедрения криптомайнера Xmrig на чужие машины: они распространяют вредоносные ссылки в письмах-автоответах. В F.A.C.C.T. насчитали уже 150 таких посланий по своей клиентской базе.

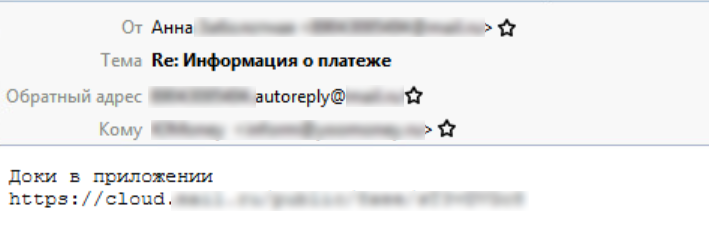
Новую криптоджекинг-кампанию эксперты отслеживают с конца мая. Вредоносные сообщения рассылаются с взломанных имейл-аккаунтов с использованием автоответчика; атакам подвергаются российский ретейл, телеком, страховые и финансовые организации.


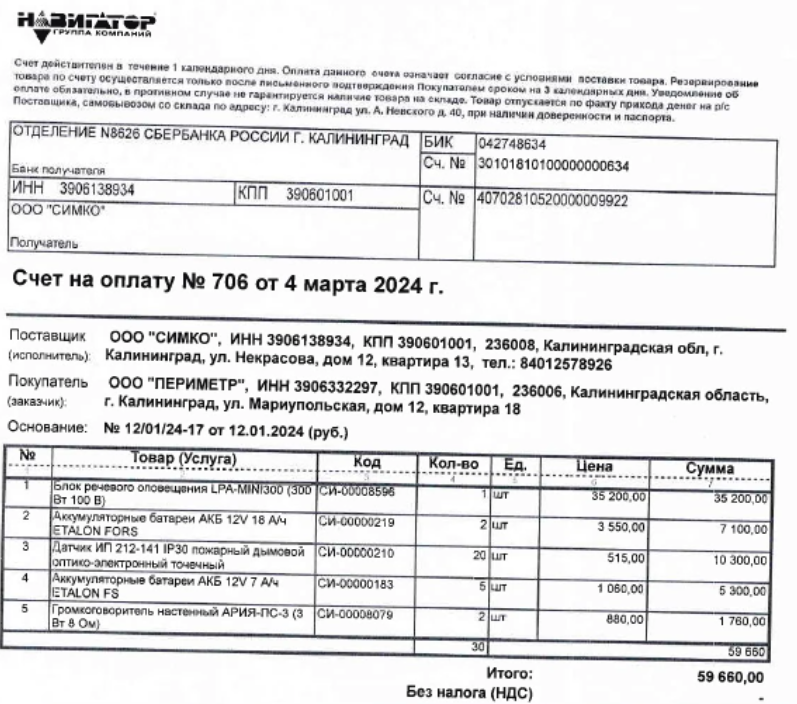
Анализ показал, что указанный ссылкой архивный файл содержит майнер Xmrig, популярный у киберкриминала, и маскировочный скан некоего счета на оплату оборудования с суммой, посильной даже рядовому пользователю.


Как оказалось, все адреса отправителя засветились в утечках баз данных. Владельцы — в основном физлица, некоторые скомпрометированные аккаунты принадлежат арбитражным управляющим, небольшим торговым предприятиям, строительным компаниям.

В списке жертв взлома в рамках данной кампании фигурируют также мебельная фабрика и фермерское хозяйство. По данным F.A.C.C.T., в первой половине 2024 года в Сеть утекло 150 баз данных российских компаний, в том числе 200,5 млн записей ПДн.

Все зловредные письма, адресованные пользователям продуктов F.A.C.C.T., заблокировала защита Business Email Protection. Корпоративные клиенты и почтовый сервис уже предупреждены об угрозе.

«Данный способ доставки ВПО опасен тем, что потенциальная жертва первая инициирует коммуникацию — вступает в переписку и ждет ответное письмо, — отметил Дмитрий Еременко, старший аналитик Центра кибербезопасности F.A.C.C.T. — В этом состоит главное отличие от традиционных массовых рассылок, где получатель часто получает нерелевантное для него письмо и игнорирует его».

Подпишитесь на новости

Гособлако недогрузили на 2,7 млрд рублей, Минцифры объяснило причины

На ресурсы «Гособлака», не достигавшие целевой загрузки, потратили 2,7 млрд рублей. Такой вывод сделала Счётная палата после проверки работы платформы в 2023-2026 годах. В отдельных случаях мощности были загружены менее чем наполовину.

Как пишут «Ведомости», ознакомившиеся с отчётом аудиторов, один из примеров — виртуальная оперативная память в тестовой среде Социального фонда.

Её загрузка большую часть исследованного периода оставалась ниже установленного порога в 80%.

Минцифры возражает: низкая загрузка ещё не означает, что ресурсы бесполезны. Мощности резервируют для отказоустойчивости, нагрузка меняется из-за сезонности и разработки систем. Убрать запас — значит рисковать сбоями при её резком росте.

В отчёте есть и другая претензия: Минцифры предъявило «Ростелекому» неустойки на 1,35 млрд рублей. Замечания касались доступности систем, сведений о соисполнителях и отчётности об использовании ресурсов. Поставщик от комментариев отказался.

При этом аудиторы зафиксировали экономию: управление ресурсами позволило сократить первоначально запланированные заказы на 16,6 млрд рублей, или 30,2%.

RSS: Новости на портале Anti-Malware.ru