


Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

Более 1,3 млн телеприставок на Android заражены Vo1d по всему миру

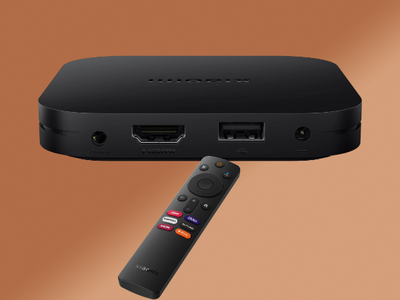
Специалисты «Доктор Веб» обнаружили массовое заражение телеприставок, работающих на устаревших версиях ОС Android. По оценкам вендора, заражено зловредом не менее 1,3 миллиона устройств в 197 странах, включая Россию.

Как отметили в «Доктор Веб», новый зловред был обнаружен еще в августе. Антивирус DrWeb на трех моделях телеприставок на Android обнаружил несанкционированные обращения к файловой системе.

Таким образом, был обнаружен бэкдор Vo1d, который маскировался под системный компонент void. Данный зловред скрытно загружает и устанавливает в систему другое ПО.

Это далеко не первый случай обнаружения зловредов для телеприставок и SmartTV на платформе Android. Ровно год назад «Доктор Веб» обнаружил зловред Pandora, который делал зараженные устройства частью DDoS-ботнетов.

«Возможной причиной того, что распространяющие Android.Vo1d злоумышленники выбрали своей целью именно ТВ-приставки, является то, что такие устройства часто работают на базе устаревших версий Android, в которых не закрыты уязвимости и для которых уже не выходят обновления. Например, модели у обратившихся к нам пользователей работают на базе Android 7.1 несмотря на то, что для некоторых из них в конфигурации указаны версии намного новее — Android 10 и Android 12. К сожалению, это нередкая практика, когда производители бюджетных устройств используют старые версии ОС и выдают их за более актуальные, чтобы повысить их привлекательность», — отметили в «Доктор Веб».

Проведенное аналитиками «Доктор Веб» исследование показало, что бэкдор Android.Vo1d заразил около 1 300 000 устройств, а география его распространения охватила почти 200 стран. Больше всего заражений было выявлено в Бразилии, Марокко, Пакистане, Саудовской Аравии, России, Аргентине, Эквадоре, Тунисе, Малайзии, Алжире и Индонезии.

Тем не менее источник вредоносной программы остается неизвестным. Он может быть связан с деятельностью других зловредов, которые эксплуатируют уязвимости операционной системы, особенно устаревших версий или тех, где пользователи получили права суперпользователя (так называемое «рутование»). В «Доктор Веб» не исключили и того, что бэкдор мог быть внедрен в прошивку, что также является довольно распространенной практикой.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru