


Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Группировка кибервымогателей RansomHub использует легитимную утилиту «Лаборатории Касперского» — TDSSKiller. С помощью последней атакующие отключают защитные системы.

TDSSKiller в этих атаках фигурирует как первая ступень, затем, когда защитный софт уже отключён, злоумышленники устанавливают в систему жертвы LaZagne, инструмент для извлечения учётных данных.

Напомним, изначально TDSSKiller разрабатывалась для детектирования руткитов и буткитов, тем не менее функциональность утилиты имеет ценность и для киберпреступников.

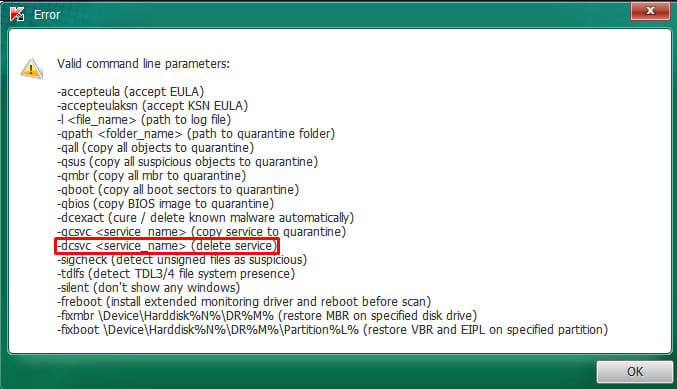
Например, согласно отчёту Malwarebytes, операторы RansomHub задействуют TDSSKiller для взаимодействия со службами уровня ядра с помощью сценария командной строки или пакетного файла.

Задача — отключить службу MBAMService (Malwarebytes Anti-Malware Service), запущенную на атакованной машине.


TDSSKiller, как известно, запускается из временной директории — C:\Users\<User>\AppData\Local\Temp\, при этом имя файла генерируется динамически: {89BCFDFB-BBAF-4631-9E8C-P98AB539AC}.exe.

У утилиты есть валидная подпись, поэтому она не вызывает подозрений у защитных решений.

Подпишитесь на новости

Служба безопасности прокачалась: к давлению на жертв добавили дипфейки

Телефонным аферистам мало представиться банковской безопасностью или силовиками, теперь к психологическому давлению они добавляют дипфейки. А сценарии подгоняют под возраст жертвы. Технологии новые, но цель неизменная: заставить человека испугаться и сделать то, что нужно преступникам.

Об этом говорится в материалах МВД, с которыми ознакомился ТАСС. Ведомство отмечает, что злоумышленники постоянно меняют тактику и комбинируют разные способы воздействия.

В частности, звонки от якобы сотрудников банков и силовых структур могут сопровождаться использованием созданных ИИ подделок. Дипфейк в такой схеме становится дополнительным аргументом для убеждения жертвы: одной легенде человек не поверил, попробуют усилить впечатление технологией.

Отдельная проблема — вовлечение подростков в противоправные действия. По данным МВД, здесь преступники преимущественно используют шантаж и обещания лёгкого заработка. За привлекательной подработкой или требованием выполнить поручение может скрываться участие в чужой преступной схеме.

При этом в сообщении нет статистики, показывающей масштаб применения дипфейков.

Тем не менее вектор понятен: мошенники обновляют инструменты, сохраняя старую механику давления.

RSS: Новости на портале Anti-Malware.ru