


Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Кибервымогатели используют TDSSKiller от Kaspersky для отключения EDR

Группировка кибервымогателей RansomHub использует легитимную утилиту «Лаборатории Касперского» — TDSSKiller. С помощью последней атакующие отключают защитные системы.

TDSSKiller в этих атаках фигурирует как первая ступень, затем, когда защитный софт уже отключён, злоумышленники устанавливают в систему жертвы LaZagne, инструмент для извлечения учётных данных.

Напомним, изначально TDSSKiller разрабатывалась для детектирования руткитов и буткитов, тем не менее функциональность утилиты имеет ценность и для киберпреступников.

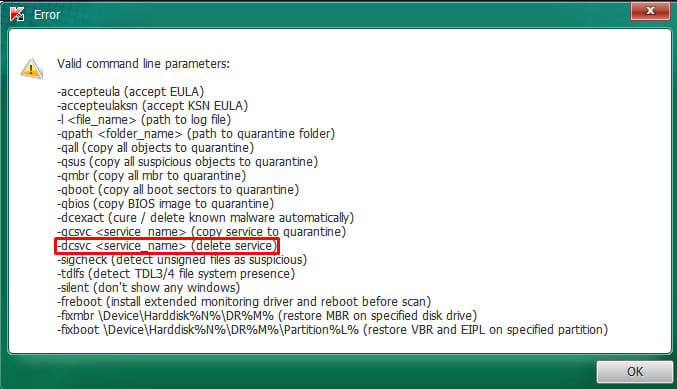
Например, согласно отчёту Malwarebytes, операторы RansomHub задействуют TDSSKiller для взаимодействия со службами уровня ядра с помощью сценария командной строки или пакетного файла.

Задача — отключить службу MBAMService (Malwarebytes Anti-Malware Service), запущенную на атакованной машине.


TDSSKiller, как известно, запускается из временной директории — C:\Users\<User>\AppData\Local\Temp\, при этом имя файла генерируется динамически: {89BCFDFB-BBAF-4631-9E8C-P98AB539AC}.exe.

У утилиты есть валидная подпись, поэтому она не вызывает подозрений у защитных решений.

Подпишитесь на новости

Солар представил AI Firewall для защиты от опасных действий агентов

ИИ-агент получил задачу, но это ещё не повод разрешать ему любое действие. На SOC Forum 2026 «Солар» представил Solar AI Firewall: решение для фильтрации запросов к внешним ИИ-моделям, защиты от промпт-инъекций и блокировки потенциально опасных действий агентов.

Подробности презентации выяснил корреспондент Anti-Malware.ru на форуме. Ранее мы сообщали о подготовке Solar AI Firewall к запуску.

Продукт встраивается в обмен между пользователями и ИИ и использует многослойную защиту. По заявлению компании, время реакции составляет миллисекунды, а решение противодействует 200 типам атак. Методика проверки и условия измерения этих показателей в полученных данных не уточняются.

Отдельный акцент на агентах, которые способны самостоятельно выполнять действия. AI Firewall должен проверять их операции и блокировать потенциально опасные. Для бизнеса это особенно актуально, когда помощник уже умеет не только советовать, но и нажимать кнопки в корпоративных системах.


Предусмотрены интеграции с другими средствами защиты, включая DLP, SIEM и IDM. Решение предлагается как облачный сервис и для локального развёртывания.

«Солар» использует и тестирует продукт внутри собственной компании. По словам представителей вендора, испытания помогли увидеть масштаб теневого ИИ — использования нейросетей вне установленного корпоративного контроля.

В перспективе компания планирует развивать сквозное управление ИИ-рисками.

RSS: Новости на портале Anti-Malware.ru