


Google Play Integrity API научили проверять источник Android-приложений

Google Play Integrity API научили проверять источник Android-приложений

Google Play Integrity API научили проверять источник Android-приложений

В Play Integrity API добавлена возможность верификации установки Android-софта из магазина Google. Вердикт «UNLICENSED» разработчик теперь может использовать для блокировки доступа либо через подсказку настоять на скачивании версии с Google Play.

Подобные проверки позволяют повысить безопасность приложений и предотвратить злоупотребления. При использовании неофициальных источников (sideloading) юзер рискует получить неполноценную, мошенническую или откровенно вредоносную версию приложения; разработчику оригинала в таких случаях грозит потеря доброго имени.

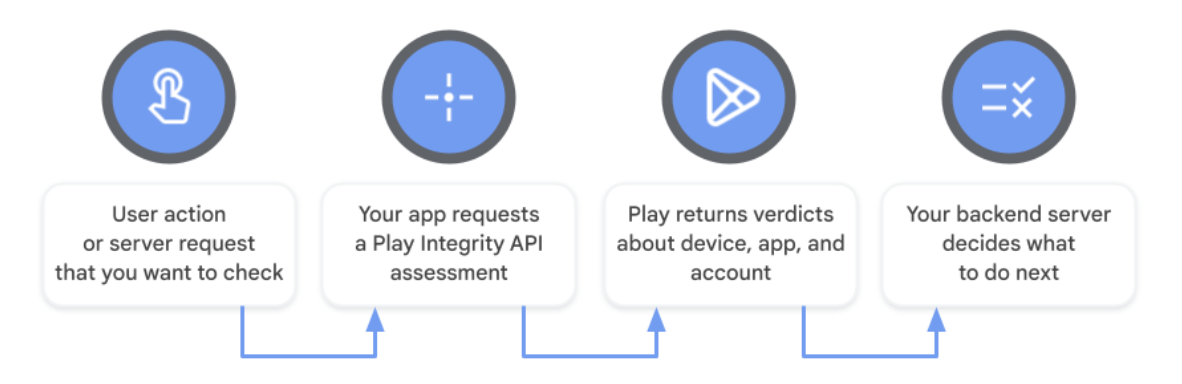
Предотвратить sideloading помогает Play Integrity API — средство предоставления разработчикам информации о надёжности запущенных приложений. Проверки проводятся по различным параметрам, в том числе определяются целостность бинарника, обратившегося к серверу, и наличие на устройстве поддержки Google Play (а теперь и наличие соответствующего аккаунта у текущего пользователя).

Вызов Play Integrity API может происходить на любом этапе выполнения программы. Разработчик также волен выбрать реакцию приложения на результаты проверок.


Новую опцию (проверку «подлинности» пользователя) уже освоили некоторые создатели игр для Android. На GitHub опубликован код, демонстрирующий данную функциональность.

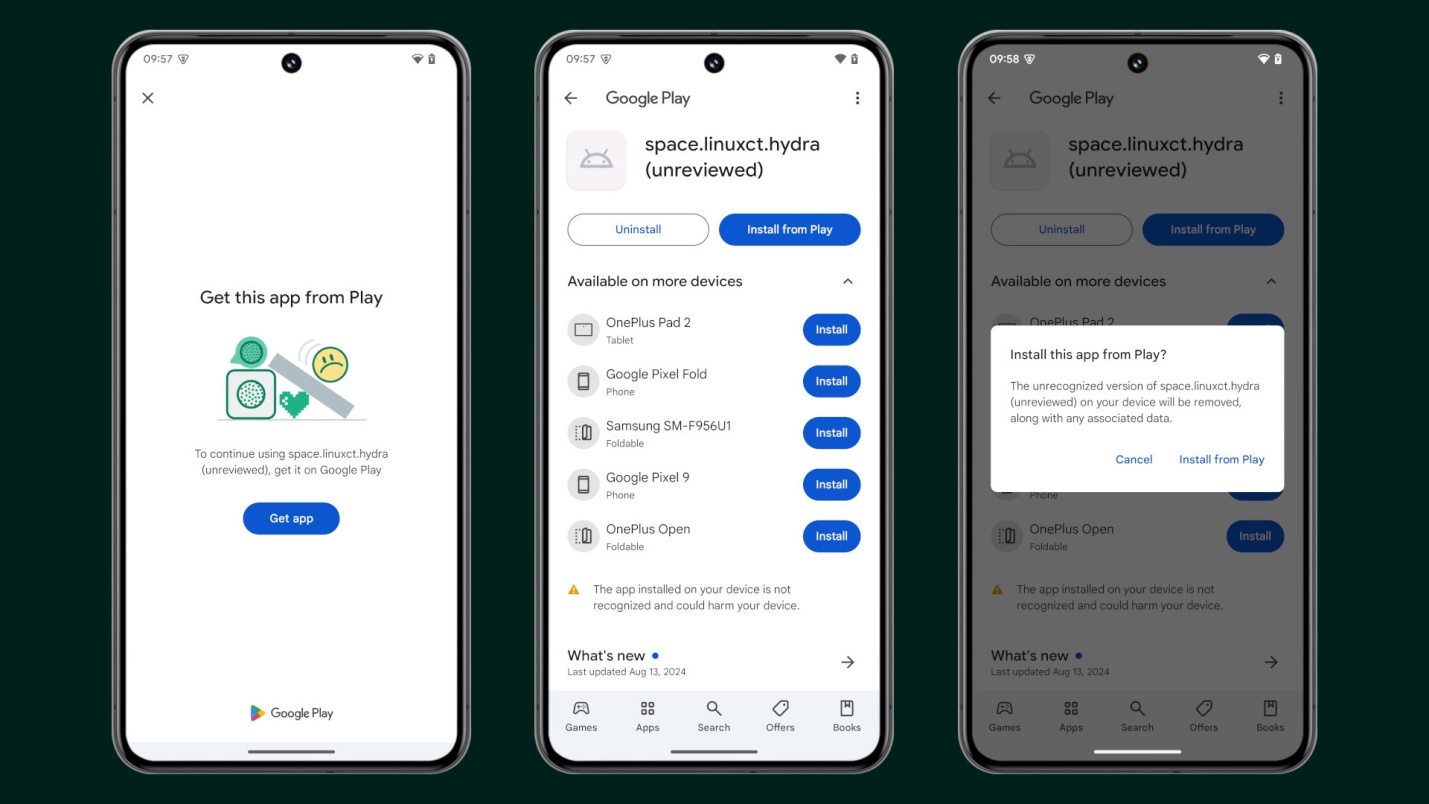
Когда Play Integrity API возвращает вердикт «UNLICENSED», пользователю выводится диалоговое окно с предложением установить софт через Google Play. Если последовать этой подсказке, приложение добавится в библиотеку Play Store (нелегитимная версия удаляется вместе со связанными данными) и с этого момента будет получать апдейты из официального источника.

Подпишитесь на новости

SOC Forum 2026 раскрыл программу: Чэнь Цюфань, ИИ-агенты и защита бизнеса

Организаторы SOC Forum 2026 раскрыли программу форума, который пройдёт 27-28 октября в московском кластере «Ломоносов». Главная тема — ИИ в руках атакующих и защитников. Обсуждать будут и пользу технологии, и момент, когда ассистент с доступом к корпоративным системам становится отдельной головной болью для ИБ.

В опубликованной программе SOC Forum заявлены свыше 170 спикеров и модераторов из более чем 90 организаций. Запланированы более 60 сессий и специальных форматов, а техническую часть дополнят 82 доклада, отобранных из более чем 400 заявок.

27 октября посвятят бизнесу и регулированию. Приглашённый ГК «Солар» китайский писатель и футуролог Чэнь Цюфань, соавтор книги «ИИ 2041», выступит с получасовым докладом и присоединится к пленарной дискуссии.

Среди вопросов первого дня будут экономический эффект ИИ, ответственность за ошибки и границы автономии. Отдельно обсудят антифрод и данные, которые сотрудники отправляют во внешние модели.

28 октября фокус сместится на технологии: применение ИИ в атаках и защите, безопасность кода, облака и автономных агентов. Для последних разберут права доступа, промпт-атаки и расследование инцидентов.

Больше всего CFP-заявок, 126, собрал трек AI & Cybersecurity — в 2,5 раза больше, чем годом ранее. Среди участников программы — представители банков, промышленности, телекома и ИБ-компаний.

Форум проходит в рамках Российской недели кибербезопасности. Её организатор и соорганизатор SOC Forum — ГК «Солар». Регистрация открыта.

RSS: Новости на портале Anti-Malware.ru