



Apple пытается объяснить минусы sideloading на примере Android

Apple пытается объяснить минусы sideloading на примере Android

Apple пытается объяснить минусы sideloading на примере Android

Apple опубликовала исследование, посвящённое рискам загрузки и установки приложений для iOS из сторонних источников (Sideloading). Как отмечает корпорация, владельцы iPhone не могут рассчитывать на конфиденциальность и безопасность при использовании неофициальных магазинов софта.

На сегодняшний день у пользователей продукции Apple есть лишь один надёжный источник, из которого можно скачать приложения — App Store. Мы сейчас не говорим об обходных путях вроде джейлбрейка, а рассматриваем лишь подход техногиганта из Купертино.

На самом деле, на Apple уже давно давят с просьбой реализовать sideloading, но компания пока стоит на своём: «такой подход навредит конфиденциальности и безопасности, которыми так славится iPhone».

В качестве примера плохой реализации Apple приводит платформу Android и указывает на то, что iOS может скатиться на тот же уровень, если позволит пользователям устанавливать софт из сторонних источников.

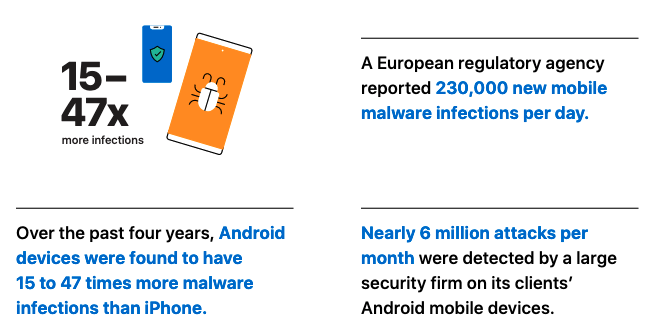
Купертиновцы собрали (PDF) около 150 отчётов и новостных заметок от специалистов в области кибербезопасности за период с 2014 по 2021 год, чтобы показать, насколько Android-смартфоны хуже защищены. Например, два исследования Nokia демонстрируют, что Android-девайсы сталкиваются с вредоносами в 15-47 раз чаще, чем iPhone.

Также Apple упомянула отчёт «Лаборатории Касперского», в котором упоминается детектирование 5,6 миллионов вредоносных инсталляционных пакетов для системы Android.


Если разрешить загрузку приложений из сторонних магазинов, киберпреступникам станет легче атаковать пользователей, считают в Apple. Владельцы таких магазинов не так тщательно проверяют размещённый софт (если вообще проверяют).

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru