


Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

Для RAMBO воздушный зазор не преграда

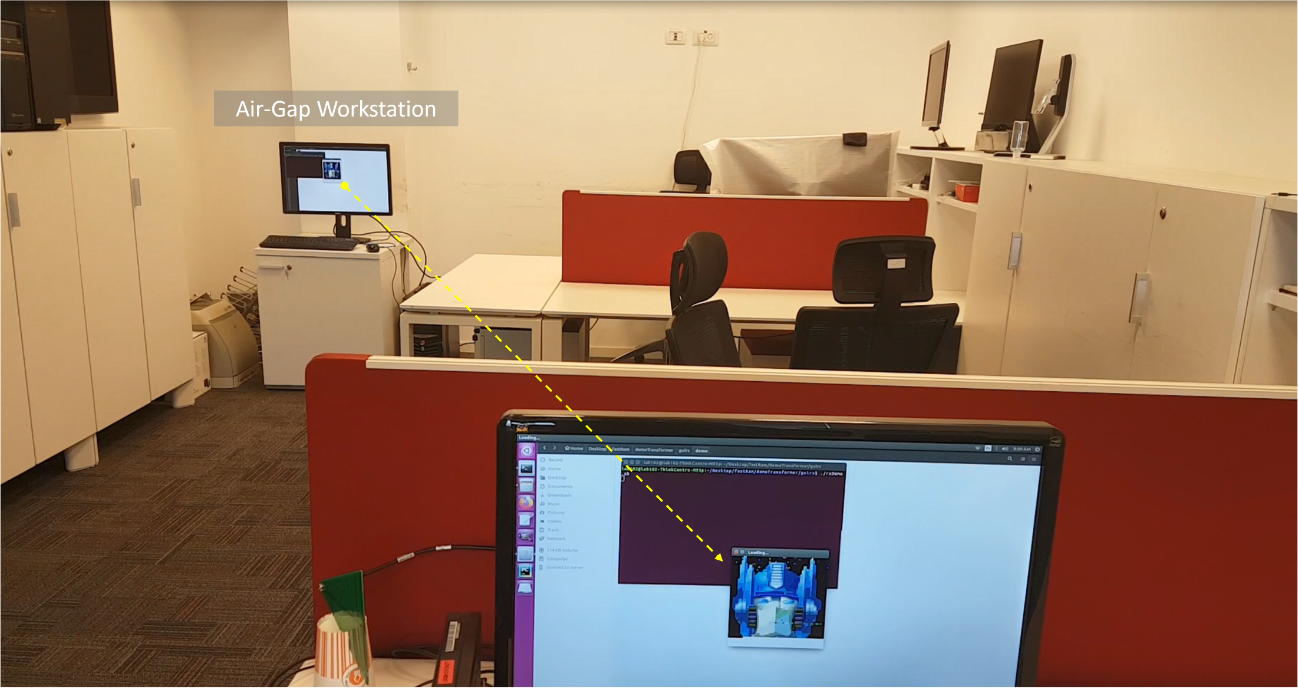
Группа израильских исследователей обнаружила возможность атаки, позволяющей перехватывать данные непосредственно из оперативной памяти оборудования. Она получила название RAMBO (Radiation of Air-gapped Memory Bus for Offense, перехват данных через воздушный зазор с помощью излучения).

Системы с воздушным зазором, не подключенные к публичному интернету, используются в критически важных средах с высокими требованиями к безопасности, включая госуправление, оборону, атомную энергетику, опасные производства.

Однако такие системы могут быть заражены вредоносными программами через недобросовестных сотрудников или цепочки поставок. Самым известным примером такой атаки стали Stuxnet и Industroyer.

Атака с помощью RAMBO, как сообщило издание BleepingComputer, позволяет перехватывать данные получателю, расположенному поблизости, на расстоянии до 7 метров. Для перехвата используется электромагнитное излучение, которое испускают модули памяти.


Однако скорость обмена данными очень низкая — 128 байт/с. Но этого достаточно для перехвата небольших объемов данных, например паролей или ключей шифрования. В среднем на перехват пароля требуется около секунды, ключа шифрования — от 4 до 42 секунд.

Исследователи подготовили набор рекомендаций для противостояния таким атакам. Они включают усиление норм по физической безопасности объектов, а также экранирование модулей памяти.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru