


В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

В D-Link DIR-846W выявили четыре опасные RCE-бреши, патчей не ждите

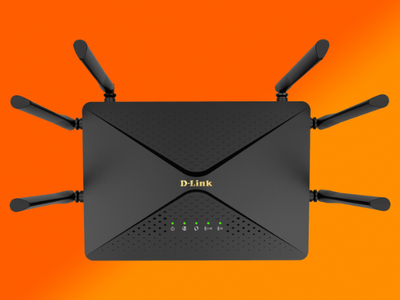
В маршрутизаторах D-Link DIR-846W нашли четыре опасные уязвимости, которые можно использовать для удалённого выполнения кода. Проблема затрагивает все модели и прошивки устройства. Производитель при этом не хочет патчить бреши, поскольку эти роутеры больше не поддерживаются.

Три из четырёх обнаруженных уязвимостей получили статус критических, для их эксплуатации не требуется проходить аутентификацию.

Дыры нашёл исследователь под ником yali-1002, выложивший на GitHub лишь часть деталей, чтобы не спровоцировать волну атак. Демонстрационный эксплойт (proof-of-concept, PoC) пока недоступен, что, конечно же, к лучшему.

На данный момент уязвимости получили следующие идентификаторы и описания:

  • CVE-2024-41622 — возможность удалённого выполнения команд с помощью параметра tomography_ping_address в интерфейсе /HNAP1/. По шкале CVSS получила 9,8 балла — критическая.
  • CVE-2024-44340 — тоже RCE, эксплуатируется через параметры smartqos_express_devices и smartqos_normal_devices в SetSmartQoSSettings. По шкале CVSS получила 8,8 балла — высокая степень риска.
  • CVE-2024-44341 — RCE через параметр lan(0)_dhcps_staticlist, эксплуатируется с помощью специально созданного POST-запроса. 9,8 балла по шкале CVSS — критическая.
  • CVE-2024-44342 — RCE через параметр wl(0).(0)_ssid. 9,8 балла по шкале CVSS.

«С прекращением поддержки отдельных устройств мы перестаём выпускать новые версии прошивки. Рекомендуем отказаться от использования устаревших продуктов», — пишет в официальном заявлении D-Link.

Подпишитесь на новости

Opera научила бесплатный VPN включаться при подключении к публичному Wi-Fi

Opera решила избавить пользователей от опасного ритуала: подключиться к Wi-Fi в аэропорту, открыть банк, почту и рабочие документы, а вспомнить о VPN уже потом. В десктопной версии браузера встроенная защита теперь может автоматически активироваться при обнаружении публичной или незащищённой беспроводной сети.

Как сообщили разработчики, функция начала распространяться среди пользователей во Франции и США. Другие регионы компания обещает подключить позднее.

Автоматика отключена по умолчанию, Opera всё-таки не стала решать за пользователя, когда ему пора шифроваться. Включить её можно в настройках по пути Настройки → VPN → Всегда использовать VPN в общедоступных сетях Wi-Fi. После этого браузер будет сам распознавать публичные сети и направлять свой трафик через VPN.


Здесь есть важный нюанс: речь идёт именно о браузерном VPN. Он защищает данные, проходящие через Opera, но не трафик других приложений на компьютере. Мессенджеры, игровые клиенты и прочий цифровой зоопарк остаются предоставлены сами себе.

Встроенный VPN появился в Opera ещё в 2016 году. Для его использования не нужна учётная запись, компания не ограничивает объём трафика и не просит денег.

Opera также заявляет, что сервис не хранит журналы активности пользователей: соблюдение политики no-logs в 2024 году проверяла Deloitte, а безопасность программного кода ранее тестировала Cure53.

По данным We Are Social, VPN хотя бы иногда используют только 23% интернет-пользователей старше 16 лет.

RSS: Новости на портале Anti-Malware.ru