


Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Фишеры научились обходить защиту iOS и Android с помощью PWA и WebAPK

Специалисты антивирусной компании ESET предупреждают о новой тактике фишеров, которая помогает последним обходить защитную функциональность iOS и Android: злоумышленники используют Progressive Web Applications (PWA) и WebAPK.

PWA представляют собой веб-сайты, которые выглядят как мобильные приложения. На Android фишеры также задействуют WebAPK, скачанные, судя по всему, из Google Play Store.

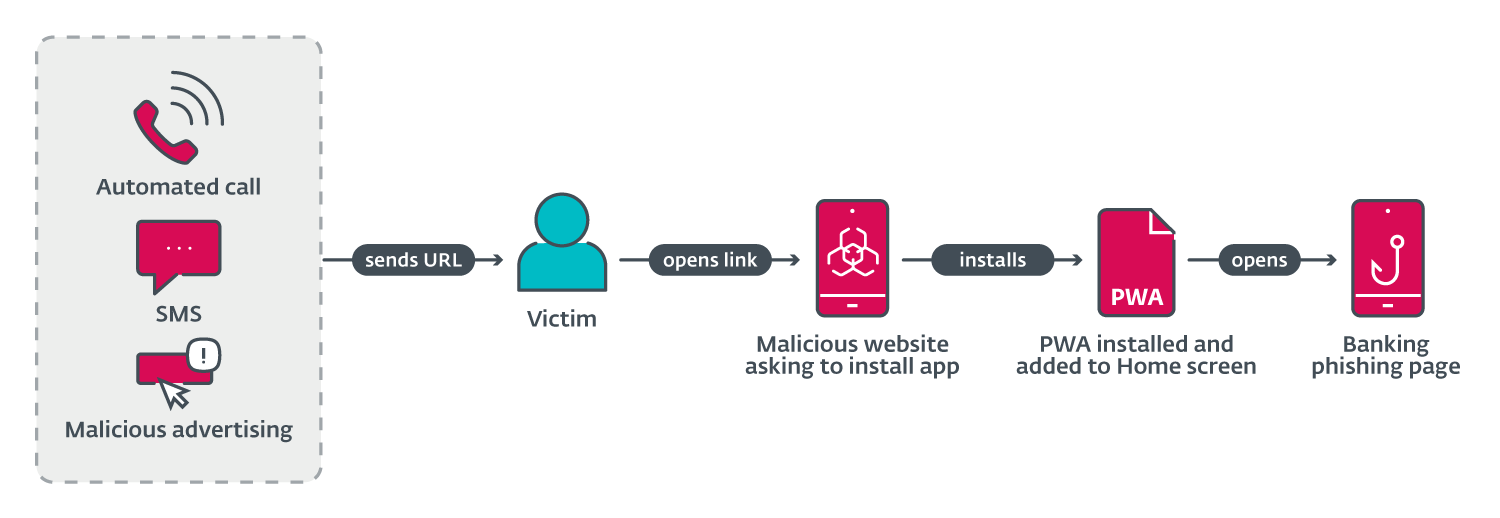
Последовательность в случае этих атак выглядит так: мошенники предлагают пользователям iOS добавить PWA на домашний экран, а владельцев Android-устройств убеждают подтвердить ряд всплывающих сообщений перед установкой приложения.


WebAPK, как известно, является более продвинутой реализацией PWA, поэтому их установка на Android не вызывает никаких системных алертов.

Чтобы «скормить» жертвам эти вредоносные программы, злоумышленники задействуют не только рекламу и СМС-сообщения, но и голосовые вызовы.

При переходе по фишинговой ссылке пользователь увидит клоны официальных страниц магазинов Google Play, App Store или фейковый ресурс кредитной организации.

После этого жертву будут убеждать установить новую версию банковского приложения, под видом которого, естественно, на устройство попадает вредоносная программа.

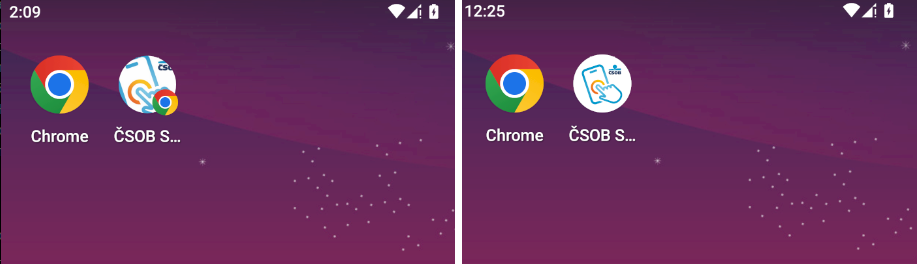
После установки PWA или WebAPK на домашнем экране появится соответствующая иконка, которая и будет вести прямиком на фишинговую форму для ввода данных.


Как отмечают в ESET, при вводе логина и пароля от банковского аккаунта пользователь потеряет контроль над свои счётом.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru