


Облака гиперскейлеров использовали для распространения вредоносов

Облака гиперскейлеров использовали для распространения вредоносов

Облака гиперскейлеров использовали для распространения вредоносов

Исследователи обнаружили вредоносную кампанию, направленную на размещение вредоносных программ, нежелательной рекламы и спама с использованием облачных ресурсов Microsoft Azure, Amazon Web Services (AWS), OVH и ряда других крупных провайдеров.

Также злоумышленники использовали легальные инструменты для улучшения пользовательского опыта.

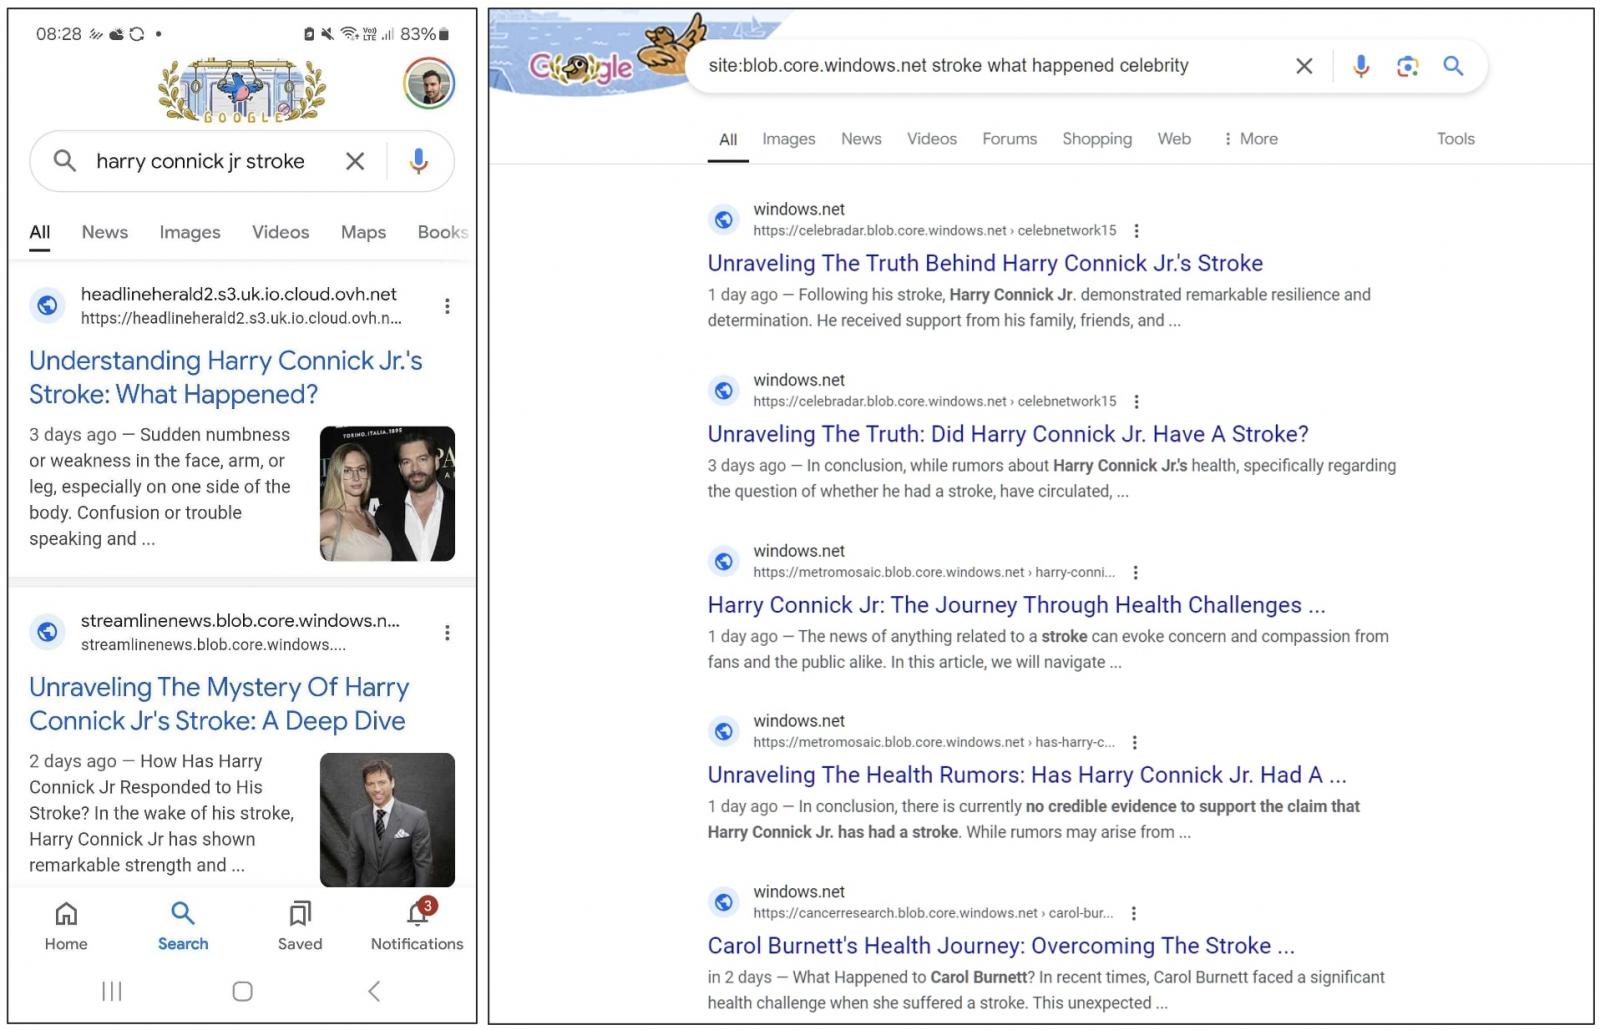
Как выяснили в BleepingComputer, киберпреступники размещают сайты на облачных платформах, которые затем наполняются контентом, как правило, посвященным жизни знаменитостей.

Причем информация эта часто является компиляцией разного рода слухов, сплетен или просто фейковой. Среди знаменитостей, интерес к которым эксплуатировали злоумышленники, отметились Билл Пэкстон, Кэрол Бернетт, Эминем, Том Харди, Рэнди Трэвис, Синбад, Ким Портер и Меган Фокс.


Затем, по мере роста количества контента о той или иной персоне, эта информация индексируется ботами Google и других поисковых сервисов и начинает продвигаться среди пользователей, в том числе с помощью пуш-уведомлений для мобильных платформ.

Так они и попадают на сайты, где размещен вредоносный контент, включая рекламу поддельных антивирусов, расширений для браузеров, или просто перенаправляя на опасные сайты.

Подпишитесь на новости

Обвиняемого по делу об атаке на Додо отправили под домашний арест

Тверской районный суд Москвы отправил Дениса Фридмана под домашний арест до 8 декабря 2026 года. Его обвиняют по делу, связанному с кибератакой на «Додо Пиццу». О решении сообщила пресс-служба московских судов, Фридман проходит по пунктам «а» и «в» части 3 статьи 272.1 УК РФ — о незаконном обороте компьютерной информации, содержащей персональные данные.

Согласно опубликованной информации, правоохранители задержали троих из четырёх подозреваемых в атаке, произошедшей в конце сентября.

Выйти на них, как утверждается в публикации, помогла ошибка Фридмана: при входе в похищенный массив данных он не скрыл свой реальный IP-адрес.

При этом домашний арест — мера пресечения, а не приговор. Виновность обвиняемого суду ещё предстоит установить.

Напомним, по данным «Додо Пицца», атаки происходили в течение двух дней, однако доступ злоумышленникам заблокировали достаточно быстро. Платёжные реквизиты якобы не пострадали: компания их не хранит.

О происшествии уведомили Роскомнадзор. В рамках защитных мер сервис также может принудительно завершать пользовательские сессии.

RSS: Новости на портале Anti-Malware.ru