


В Android-версии WhatsApp могут добавить ПИН-коды для защиты от спамеров

В Android-версии WhatsApp могут добавить ПИН-коды для защиты от спамеров

В Android-версии WhatsApp могут добавить ПИН-коды для защиты от спамеров

Разработчики WhatsApp (принадлежит компании Meta, признанной экстремистской и запрещенной в России) вдобавок к именам пользователей планирует добавить ПИН-коды для дополнительной защиты от спама. На это указывает последний тестовый билд мессенджера.

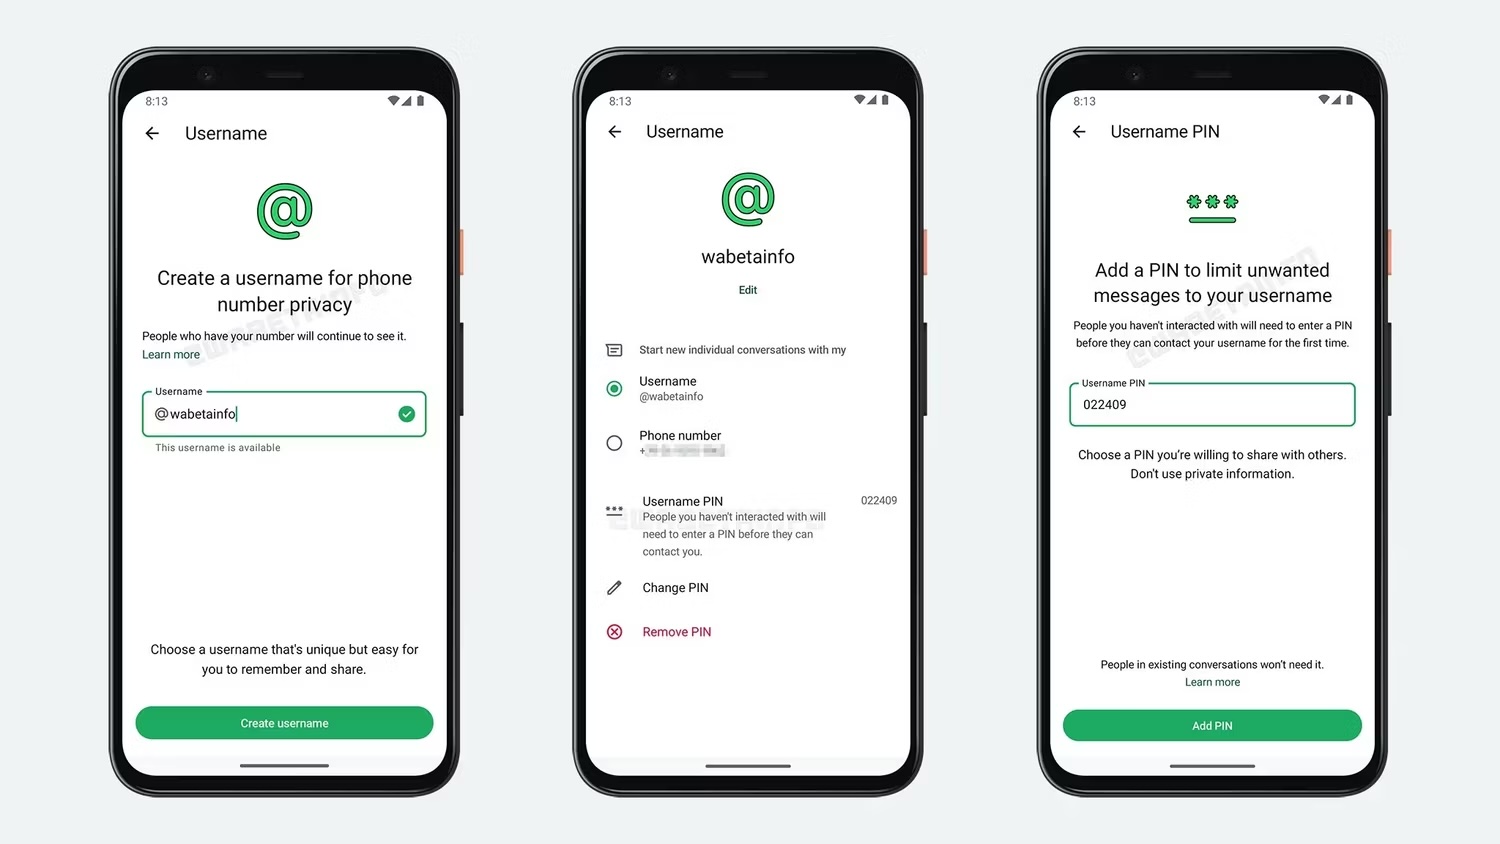
Издание WABetaInfo, изучив бета-релиз WhatsApp под номером v2.24.18.2 для мобильной операционной системы Android, обратило внимание на возможность указывать ПИН-коды.

Суд япо всему, они должны помешать неизвестным контактам писать вам напрямую даже в том случае, если у них есть ваш юзернейм. Чтобы организовать чат, потребуется заполучить этот самый ПИН-код.

Как пишет WABetaInfo, при настройке имени пользователя вам предложат создать ПИН-код. После этого у любого пользователя, кто ранее не переписывался с вами в мессенджере, не будет возможности начать чат без этого кода. В первую очередь эта функциональность ударит, конечно, по спамерам.

Принцип, само собой, не применяется к уже существующим перепискам. Поскольку новая фича пока находится в ранней разработке, непонятно, когда она попадёт в стабильный релиз WhatsApp.


Напомним, в конце прошлого месяца мы писали об уязвимости Windows-версии WhatsApp: программа позволяет запускать Python и PHP без предупреждения.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru