


Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа по поиску уязвимостей в приложениях для Android — Google Play Security Reward Program (GPSRP) — закрывается в конце этого месяца. Об этом корпорация предупредила независимых исследователей в области кибербезопасности.

Напомним, Google Play Security Reward Program заработала в октябре 2017 года. Её задача заключалась в стимуляции специалистов изучать приложения на наличие багов и брешей.

Изначально действие GPSRP ограничивалось определённым числом разработчиков и уязвимостями конкретных классов. Например, эксперты могли получить вознаграждения за возможность удалённого выполнения кода или обнаружение небезопасно хранимых данных.

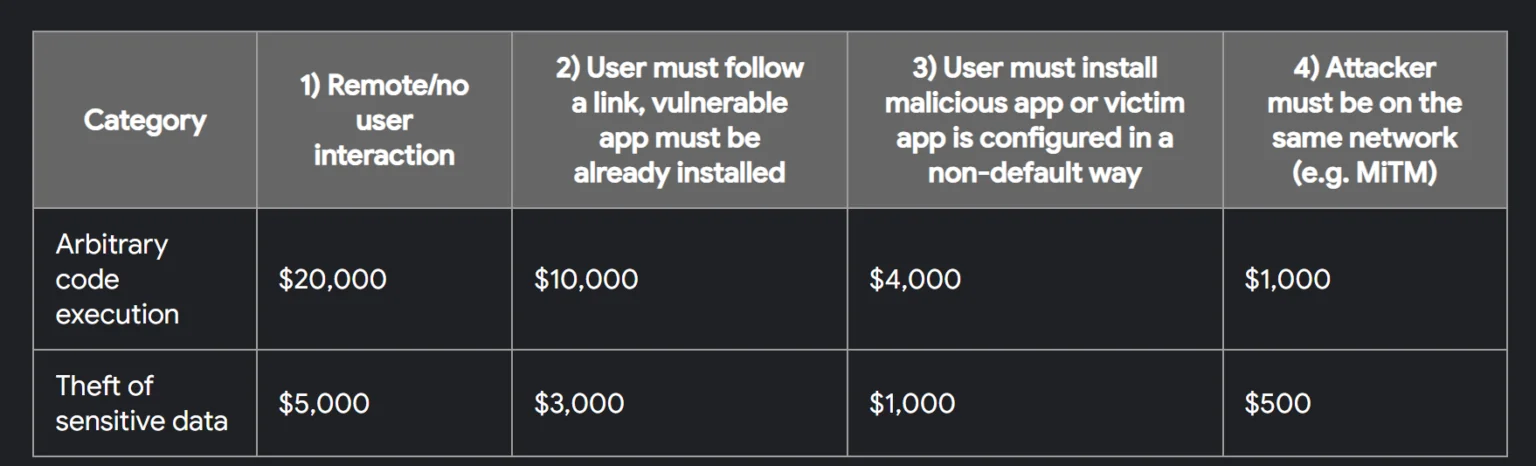
С запуском программы максимальное вознаграждение достигало 5000 долларов за удалённое выполнение кода и 1000 долларов за незащищённые данные.

Далее GPSRP расширилась и уже включала приложения Airbnb, Alibaba, Amazon, Dropbox, Facebook (признано экстремистским и запрещено в России), Grammarly, Instacart, Line, Lyft, Opera, Paypal, Pinterest, Shopify, Snapchat, Spotify, Telegram, Tesla, TikTok, Tinder, VLC и Zomato.

А пять лет назад, в августе 2019-го, GPSRP распространили на весь софт, у которого в Google Play было как минимум 100 миллионов установок. Максимальные суммы вознаграждения выросли до 20 тыс. долларов (удалённое выполнение кода) и 3 тыс. долларов (кража данных).

Источник: Android Authority


Теперь Google разослала исследователям электронное письмо, в котором поблагодарила за работу и предупредила о прекращении работы Google Play Security Reward Program.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru