


Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа Google Play по поиску уязвимостей в Android-софте закрывается

Программа по поиску уязвимостей в приложениях для Android — Google Play Security Reward Program (GPSRP) — закрывается в конце этого месяца. Об этом корпорация предупредила независимых исследователей в области кибербезопасности.

Напомним, Google Play Security Reward Program заработала в октябре 2017 года. Её задача заключалась в стимуляции специалистов изучать приложения на наличие багов и брешей.

Изначально действие GPSRP ограничивалось определённым числом разработчиков и уязвимостями конкретных классов. Например, эксперты могли получить вознаграждения за возможность удалённого выполнения кода или обнаружение небезопасно хранимых данных.

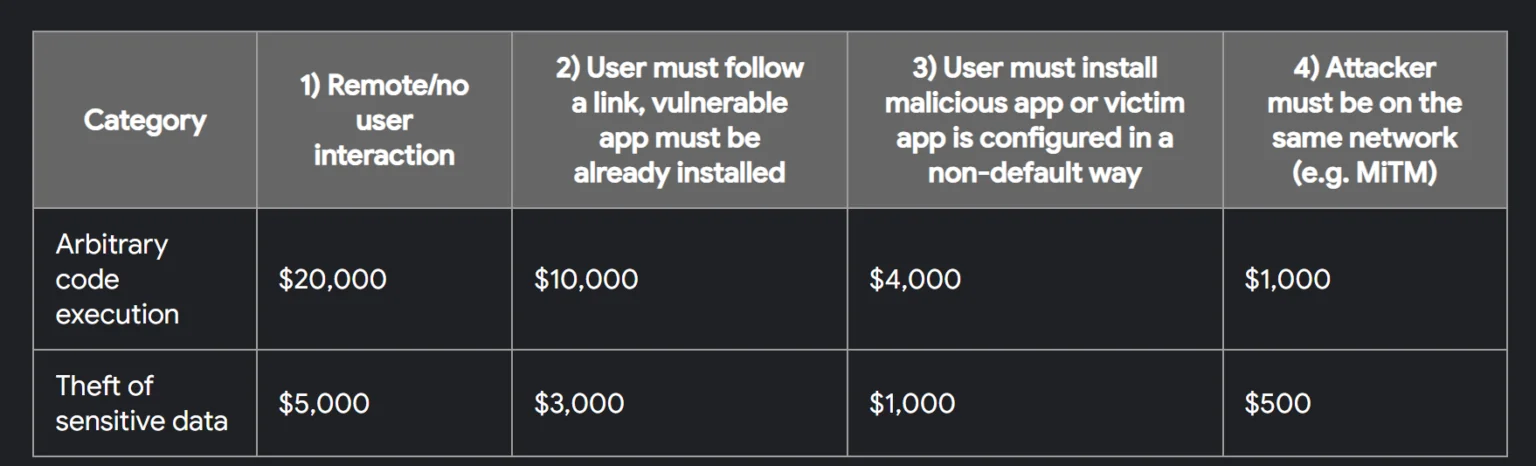
С запуском программы максимальное вознаграждение достигало 5000 долларов за удалённое выполнение кода и 1000 долларов за незащищённые данные.

Далее GPSRP расширилась и уже включала приложения Airbnb, Alibaba, Amazon, Dropbox, Facebook (признано экстремистским и запрещено в России), Grammarly, Instacart, Line, Lyft, Opera, Paypal, Pinterest, Shopify, Snapchat, Spotify, Telegram, Tesla, TikTok, Tinder, VLC и Zomato.

А пять лет назад, в августе 2019-го, GPSRP распространили на весь софт, у которого в Google Play было как минимум 100 миллионов установок. Максимальные суммы вознаграждения выросли до 20 тыс. долларов (удалённое выполнение кода) и 3 тыс. долларов (кража данных).

Источник: Android Authority


Теперь Google разослала исследователям электронное письмо, в котором поблагодарила за работу и предупредила о прекращении работы Google Play Security Reward Program.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru