


Banshee: появился новый инфостилер для атак на пользователей macOS

Banshee: появился новый инфостилер для атак на пользователей macOS

Banshee: появился новый инфостилер для атак на пользователей macOS

Исследователи в области кибербезопасности предупреждают о новом инфостилере — Banshee, разработанном специально для атак на пользователей macOS. Вредонос вытаскивает сохранённые в браузерах данные, а также информацию о криптокошельках.

На киберпреступных форумах Banshee предлагают по подписке — $3000 в месяц. Стилер работает как на x86_64-, так и на ARM64-устройствах.

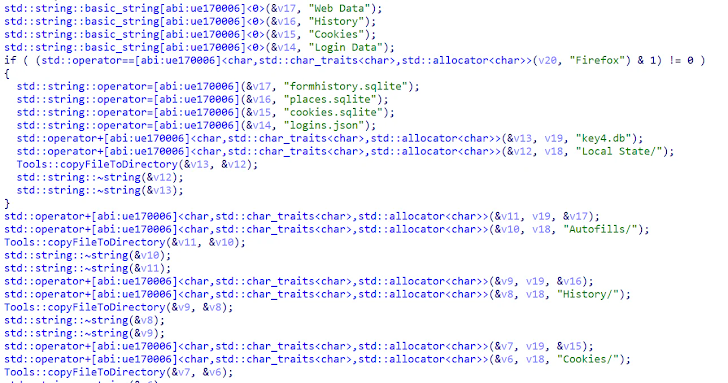
«Banshee берёт в оборот сразу множество браузеров и криптовалютных кошельков, используя около 100 расширений», — пишут в отчёте исследователи из Elastic Security Labs.

В зону риска попадают пользователи Google Chrome, Mozilla Firefox, Brave, Microsoft Edge, Vivaldi, Yandex, Opera, OperaGX, Exodus, Electrum, Coinomi, Guarda, Wasabi Wallet, Atomic и Ledger.

Попав в систему, вредонос вытаскивает данные из связки ключей iCloud: пароли и заметки. Дополнительно Banshee пытается препятствовать анализу и отладке: в процессе запуска проверяется наличие виртуальной среды.

Кроме того, инфостилер задействует API CFLocaleCopyPreferredLanguages, чтобы избегать заражения систем с русским языком в качестве основного. Для отображения фейкового окна ввода пароля используется osascript (к этому же трюку прибегали Cuckoo и MacStealer).

Banshee также собирает файлы с расширениями .txt, .docx, .rtf, .doc, .wallet, .keys и .key из директорий «Рабочий стол» и «Документы». Вся собранная информация пакуется в ZIP-архив и отправляется на удалённый сервер — 45.142.122[.]92/send/.

Подпишитесь на новости

Хакеры через Optimizely заразили сайты BBC, CNN, HSBC и еще 175 компаний

16 ноября посетители сайтов крупных компаний получали вредоносный JavaScript, который подменял адреса криптокошельков и пытался перехватывать данные банковских карт. Код распространялся через Optimizely Web, платформу для A/B-тестирования.

Исследователи нашли вредоносный код в 188 скриптах 178 организаций, среди них BBC (заблокирован на территории России), CNN, Fox News, HSBC, Equifax, Zoom, Salesforce, GitLab и IKEA.

Ход атаки восстановил исследователь Скотт Хелм из Report URI. Злоумышленники изменили в проектах клиентов поле Project JavaScript и добавили загрузку файла со стороннего домена.

Остальной код по-прежнему приходил с cdn.optimizely.com, поэтому внешне все выглядело штатно. Первое внедрение зафиксировали в 04:21 UTC в скрипте BBC.


За день атакующие обновили полезную нагрузку 26 раз, а в 13:43 UTC добавили модуль для сбора номера карты, срока действия и CVV. Платежные формы Stripe и Adyen, которые открываются в отдельном iframe, скрипт прочитать не мог.

На iPhone код пытался запускать наборы эксплойтов: Coruna для iOS версий с 13 по 17 и DarkSword для iOS 18. Для iOS 26 нашлась цепочка, которая пока только собирала данные об устройстве. Подтвержденных взломов исследователи не привели.

К 19:25 UTC на кошельки злоумышленников поступило около 7040 долларов. Массовая очистка началась около 20:40 UTC, к 21:52 UTC зараженным оставался один скрипт из 188.

Optimizely подтвердила успешную атаку. По словам компании, атакующие воспользовались уязвимостью в регистрации учетных записей Experimentation. Optimizely закрыла уязвимость, удалила код и уведомила клиентов. Политика CSP заблокировала вредоносный код только на 24 из 256 проверенных сайтов.

RSS: Новости на портале Anti-Malware.ru