


Banshee: появился новый инфостилер для атак на пользователей macOS

Banshee: появился новый инфостилер для атак на пользователей macOS

Banshee: появился новый инфостилер для атак на пользователей macOS

Исследователи в области кибербезопасности предупреждают о новом инфостилере — Banshee, разработанном специально для атак на пользователей macOS. Вредонос вытаскивает сохранённые в браузерах данные, а также информацию о криптокошельках.

На киберпреступных форумах Banshee предлагают по подписке — $3000 в месяц. Стилер работает как на x86_64-, так и на ARM64-устройствах.

«Banshee берёт в оборот сразу множество браузеров и криптовалютных кошельков, используя около 100 расширений», — пишут в отчёте исследователи из Elastic Security Labs.

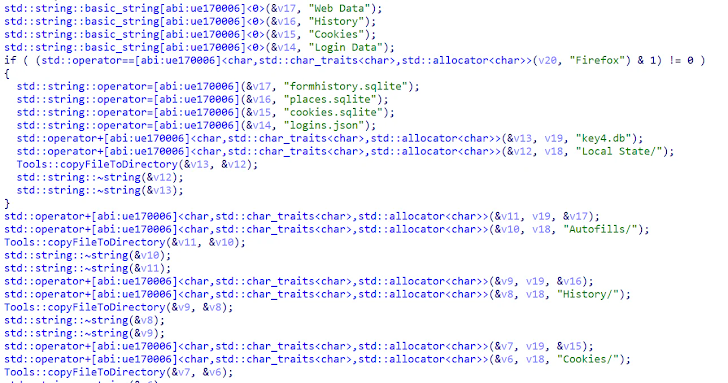
В зону риска попадают пользователи Google Chrome, Mozilla Firefox, Brave, Microsoft Edge, Vivaldi, Yandex, Opera, OperaGX, Exodus, Electrum, Coinomi, Guarda, Wasabi Wallet, Atomic и Ledger.

Попав в систему, вредонос вытаскивает данные из связки ключей iCloud: пароли и заметки. Дополнительно Banshee пытается препятствовать анализу и отладке: в процессе запуска проверяется наличие виртуальной среды.

Кроме того, инфостилер задействует API CFLocaleCopyPreferredLanguages, чтобы избегать заражения систем с русским языком в качестве основного. Для отображения фейкового окна ввода пароля используется osascript (к этому же трюку прибегали Cuckoo и MacStealer).

Banshee также собирает файлы с расширениями .txt, .docx, .rtf, .doc, .wallet, .keys и .key из директорий «Рабочий стол» и «Документы». Вся собранная информация пакуется в ZIP-архив и отправляется на удалённый сервер — 45.142.122[.]92/send/.

Подпишитесь на новости

42% компаний объединяют средства защиты разных вендоров в единый контур

42% участников опроса на эфире AM Live «Экосистемы кибербезопасности» сообщили, что объединили решения разных вендоров в единый контур защиты. Ещё у 23% совместно работает часть инструментов, у 24% средства защиты действуют независимо. Преимущественно продукты одного поставщика используют 11% зрителей.

Участники дискуссии обсудили, что необходимо для совместной работы средств защиты.

Руководитель IBF «Дикси» Александр Танчук отметил, что экосистема должна закрывать потребности службы ИБ и обеспечивать понятную ответственность за результат. Евгений Гуляев из R-Vision обратил внимание на обмен данными между решениями и формирование общего контекста для защиты.

Другой опрос касался выбора экосистемы. Для 32% зрителей главным критерием стала широта продуктовой линейки, для 28% — скидки и бонусы, для 13% — планы развития на ближайшие годы. В эфире озвучили не все результаты этого опроса.

Эксперты рекомендовали проверять совместную работу продуктов на практике и оценивать совокупную стоимость владения. Наталья Глинина из «МегаФон ПроБизнес» отметила, что выбор между решениями разных поставщиков и более централизованной моделью зависит от задач заказчика.

Директор по клиентским решениям CURATOR Эдгар Микаелян подчеркнул: при привлечении сервис-провайдера важно заранее определить ответственность за интеграцию, соблюдение SLA и результат.

В финальном опросе 32% зрителей заявили, что после эфира планируют запустить проект по внедрению или развитию экосистемы безопасности.

RSS: Новости на портале Anti-Malware.ru