

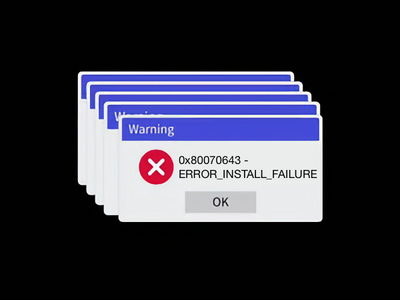

Microsoft убрала январские апдейты Windows, вызывающие ошибку 0x80070643

Microsoft убрала январские апдейты Windows, вызывающие ошибку 0x80070643

Microsoft убрала январские апдейты Windows, вызывающие ошибку 0x80070643

Microsoft решила заменить ряд обновлений для Windows, выпущенных в январе 2024 года. Причина проста: они вызывали ошибку 0x80070643 при попытке установить апдейты Windows Recovery Environment (WinRE).

Напомним, в первой половине января пользователи стали жаловаться на обновление под номером KB5034441, которое выдавало при установке ошибку 0x80070643.

Тогда Microsoft признала проблему, но уже в мае представители корпорации заявили, что не планируют фиксить ошибки 0x80070643 в Windows.

Позже стало известно, что баг коснулся трёх обновлений: KB5034441 (Windows 10 21H2/22H2), KB5034440 (Windows 11 21H2) и KB5034439 (Windows Server 2022).

Изначально они должны были закрыть уязвимость CVE-2024-20666, приводящую к обходу защитного механизма BitLocker, но при установке у многих пользователей что-то пошло не так. Например, часто возникала ошибка «0x80070643 - ERROR_INSTALL_FAILURE».

Как пишет Neowin, Microsoft отозвала забагованные обновления, заменив их на KB5042320, KB5042321 и KB5042322. Последние можно установить только в том случае, если у вас достаточно свободного места для раздела восстановления WinRE.

Подпишитесь на новости

Beget временно потерял возможность регистрировать домены .RU и .РФ

После кибератаки у Beget появилась ещё одна проблема. Аккредитацию компании как регистратора доменов временно приостановили. Новые адреса в зонах .RU и .РФ провайдер регистрировать не может, принимать домены от других регистраторов — тоже.

О решении сообщил Координационный центр доменов .RU и .РФ. Beget обязан продолжать поддержку доменов, зарегистрированных до приостановки аккредитации.

Сам провайдер уточнил: ограничения затронули также зону .SU, за которую отвечает РосНИИРОС. В компании называют случившееся технической мерой по регламентам реагирования на инциденты.

Согласно сообщению Beget, даты аннулирования доменов перенесены по договорённости с Координационным центром и РосНИИРОС. Провайдер обещает, что адреса не будут разделегированы даже при истечении срока регистрации. Таким образом, потерять домен из-за невозможности сейчас его продлить пользователи не должны.

Раздел «Домены» в панели управления уже работает, однако все функции для .RU, .РФ и .SU обещают вернуть после возобновления аккредитации. План восстановления согласован, но конкретную дату компания не назвала.

Всё это происходит на фоне последствий атаки в ночь на 2 ноября. По данным Beget, злоумышленники получили доступ к управляющему контуру и запустили обнуляющие скрипты.

RSS: Новости на портале Anti-Malware.ru