


Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Апдейт для Windows 10 под номером KB5034441 выдаёт ошибку 0x80070643

Пользователи Windows 10 по всему миру жалуются на очередные проблемы ежемесячного набора обновлений. На этот раз один из январских патчей под номером KB5034441 выдаёт при установке ошибку 0x80070643.

Напомним, в январе Microsoft устранила 49 уязвимостей, из которых 12 — RCE. Один из апдейтов (KB5034441) должен закрыть брешь под идентификаторов CVE-2024-20666, позволяющую обойти шифрование BitLocker.

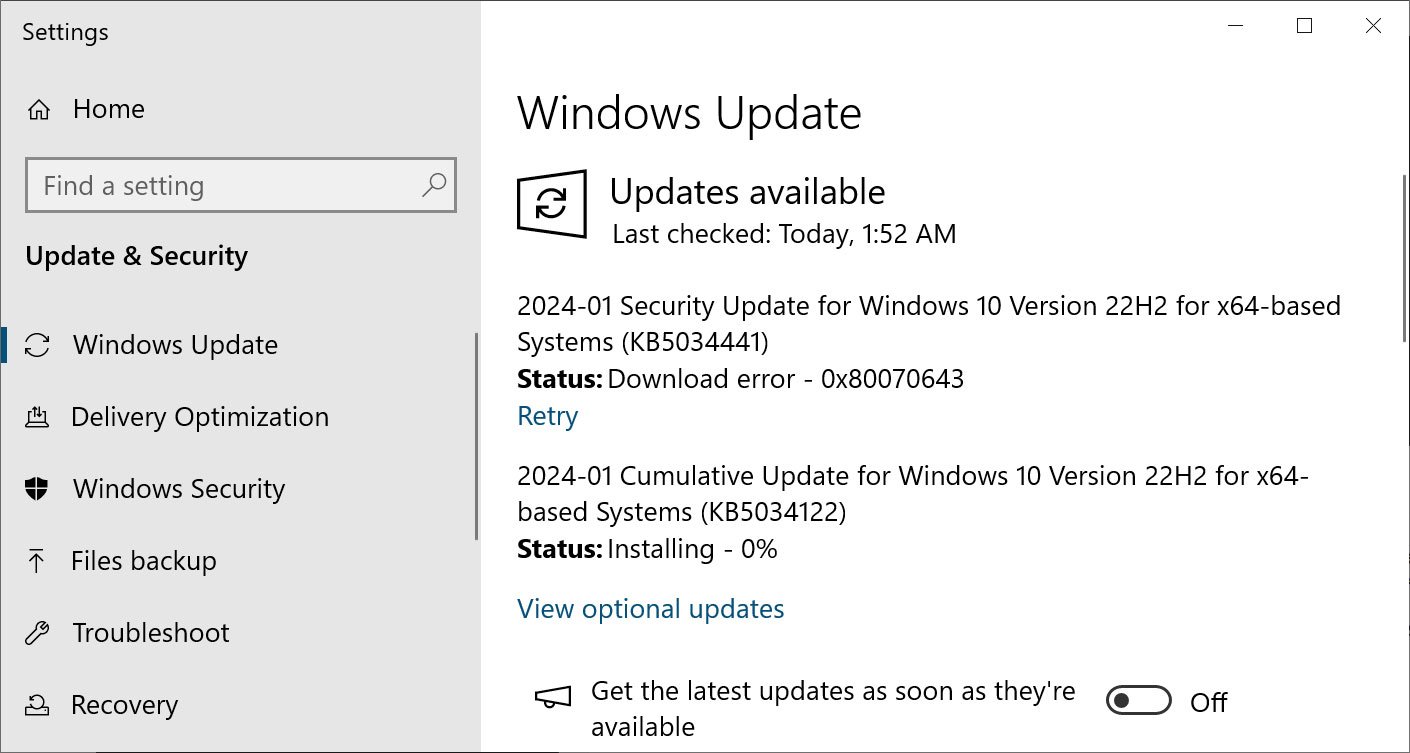
Тем не менее при попытке установить обновление пользователи получают ошибки 0x80070643:

Скриншот BleepingComputer


Чтобы понять причину обрывающейся инсталляции, можно обратиться к опубликованному Microsoft документу, в котором разработчики отмечают, что пользователи могут столкнуться с ошибкой вида «Windows Recovery Environment servicing failed, (CBS_E_INSUFFICIENT_DISK_SPACE)».

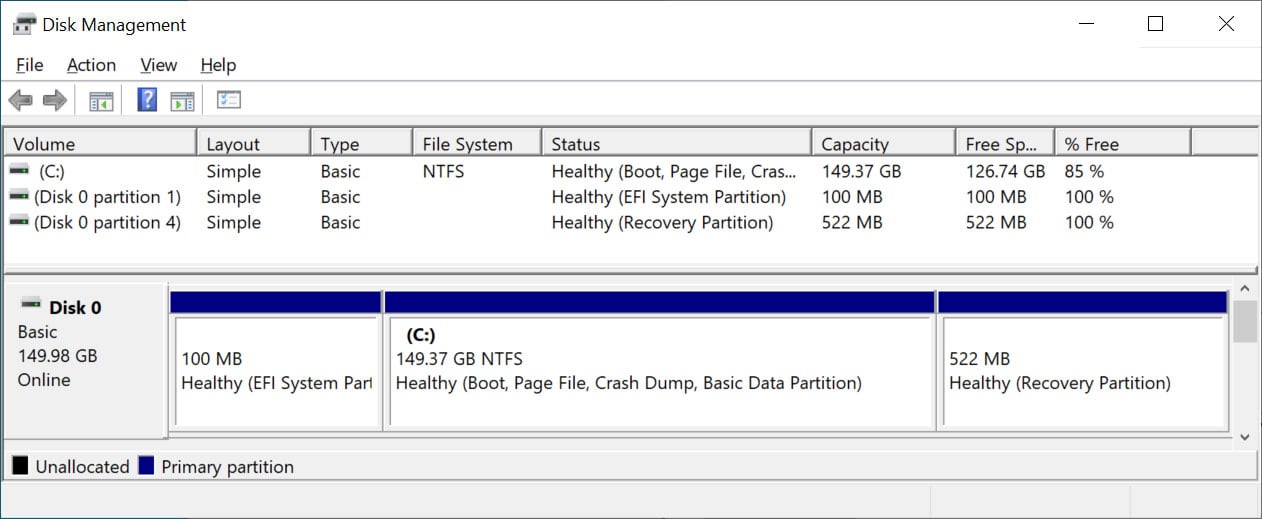
Несмотря на то что выдаётся стандартное сообщение «0x80070643 - ERROR_INSTALL_FAILURE», становится ясно, что корень проблемы лежит в недостаточно большом разделе восстановления для образа Windows RE (winre.wim).


Единственное, что на данный момент может предложить Microsoft, — создать больший по размеру раздел восстановления, чтобы обновление успешно установило новую версию Windows Recovery Environment (WinRE).

Опытные пользователи могут обратиться к инструкции от Microsoft, с помощью которой можно самостоятельно пофиксить баг. Обычным юзерам настоятельно рекомендуют дождаться фикса от разработчиков.

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru