


Обновление Google Chrome сломало Drag-and-drop из области загрузок

Обновление Google Chrome сломало Drag-and-drop из области загрузок

Обновление Google Chrome сломало Drag-and-drop из области загрузок

Недавнее обновление Google Chrome сломало функциональность Drag-and-drop в области «Загрузки», которая ранее позволяла перетаскивать скачанные файлы на любой веб-сайт или новую вкладку браузера.

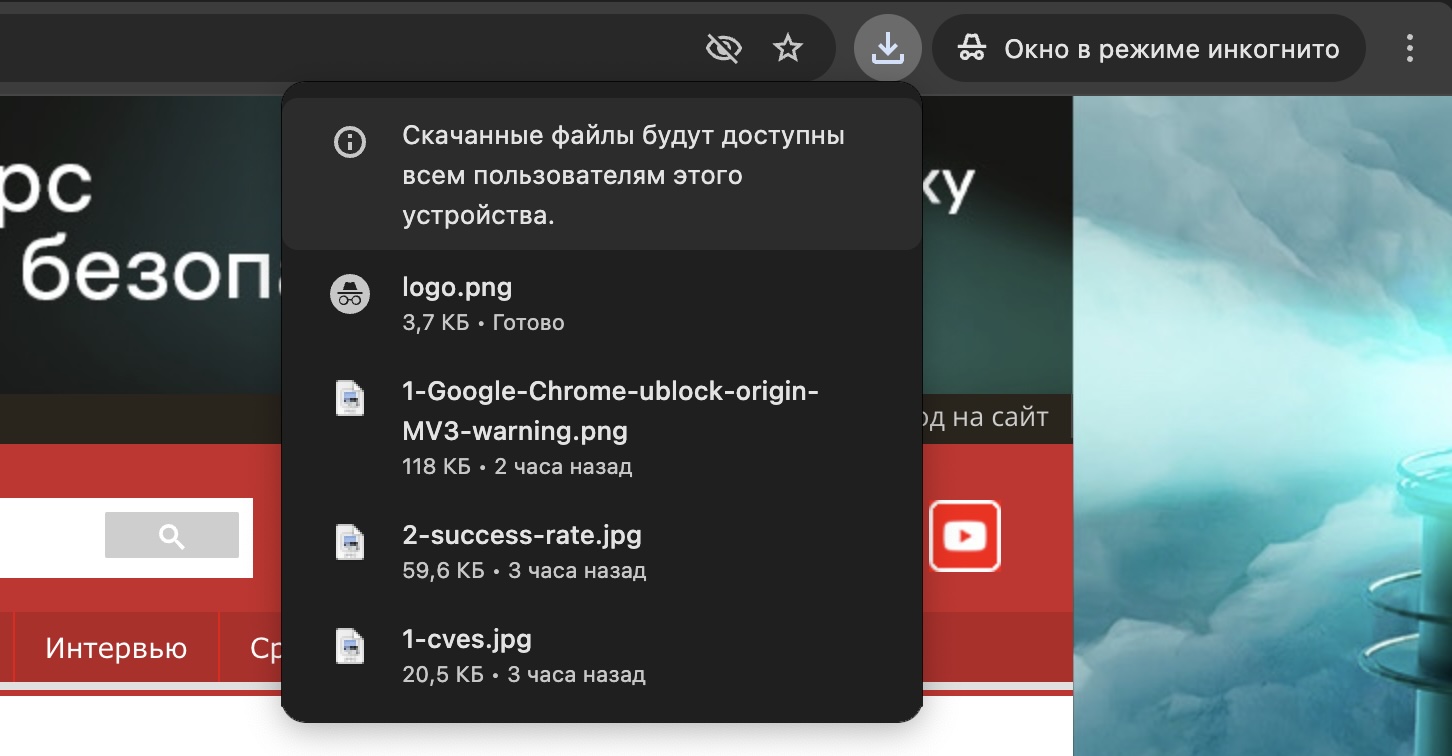
Напомним, изначально панель загрузок выводилась в Chrome внизу, однако в прошлом году разработчики заменили её на выплывающую из панели инструментов область.


Как сообщило издание BleepingComputer, а позже подтвердили и сами пользователи, функция перетаскивания из области загрузок перестала работать после установки свежего обновления браузера.

«В частности, нет возможности перетащить файлы в другое окно браузера или открыть их в этом же окне», — гласит один из постов на форуме поддержки Google.

«Тем не менее Drag-and-drop в другие программы или на рабочий стол отрабатывает как положено. Использую версию под номером 127.0.6533.73».

По словам разработчиков Google Chrome, жалобы от пользователей начали поступать 29 июля. Судя по всему, баг, затрагивающий версии 127.0.6533.73 и 126.0.6478.185, связан с новой функциональностью «UIPumpImprovementsWin», задача которой — повысить производительность браузера.

Известно, что «UIPumpImprovementsWin» с выходом новой версии получили 50% пользователей Chrome. Google на время отозвала фичу, обещает в скором времени вернуть ее без лишних багов.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru