


Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый троян BlankBot, разработанный для атак на владельцев мобильных устройств на Android, располагает богатой функциональностью и позволяет операторам выполнять команды на заражённых девайсах.

Исследователи из компании Intel 471 обнаружили BlankBot 24 июля, хотя первые семплы вредоносного приложения датируются концом июня. Практически ни один из этих образцов не детектируется большинством антивирусов.

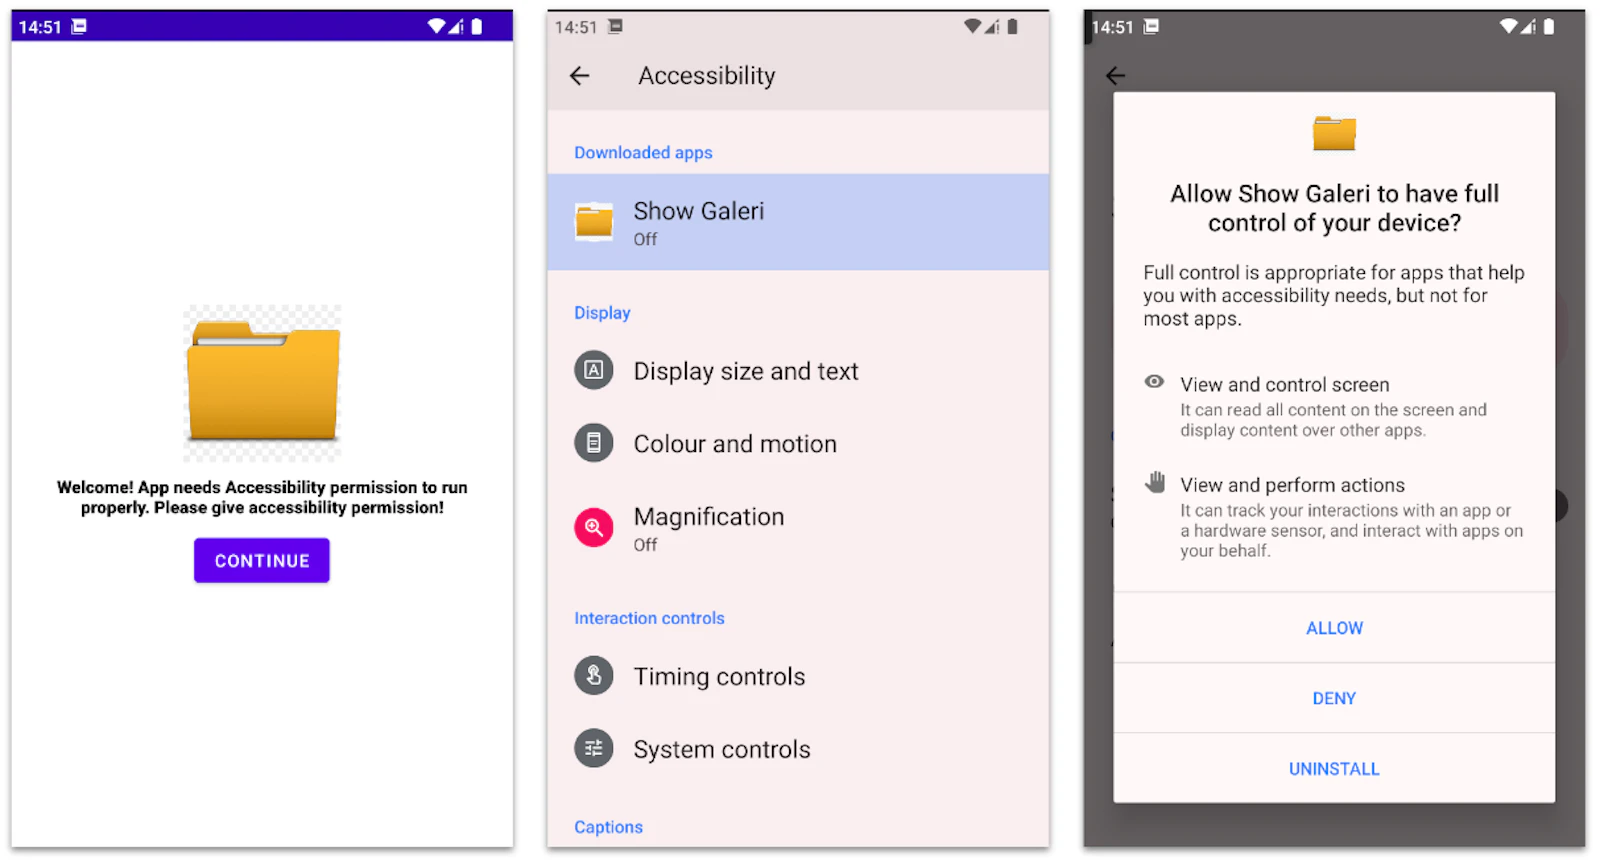
Операторы маскируют троян под полезные утилиты, которые сразу после установки просят доступ к специальным возможностям операционной системы Android для корректной работы.


После этого BlankBot под предлогом установки обновления получает все необходимые права для контроля целевого устройства.

На Android 13 и более новых версиях мобильной ОС вредонос использует сеансовый установщик пакетов. При этом пользователю предлагают разрешить инсталляцию софта из сторонних источников.

Как только троян получит все необходимые разрешения, он сможет записывать любое действие на девайсе. Например, BlankBot вытаскивает всю конфиденциальную информацию, перехватывает СМС-сообщения и составляет список установленных приложений, а также может внедряться в процессы для кражи информации о банковском счёте.

Все собранные сведения отправляются на командный сервер (C2) с помощью HTTP-запроса GET. Далее зловред переключается на WebSocket для взаимодействия с операторами.

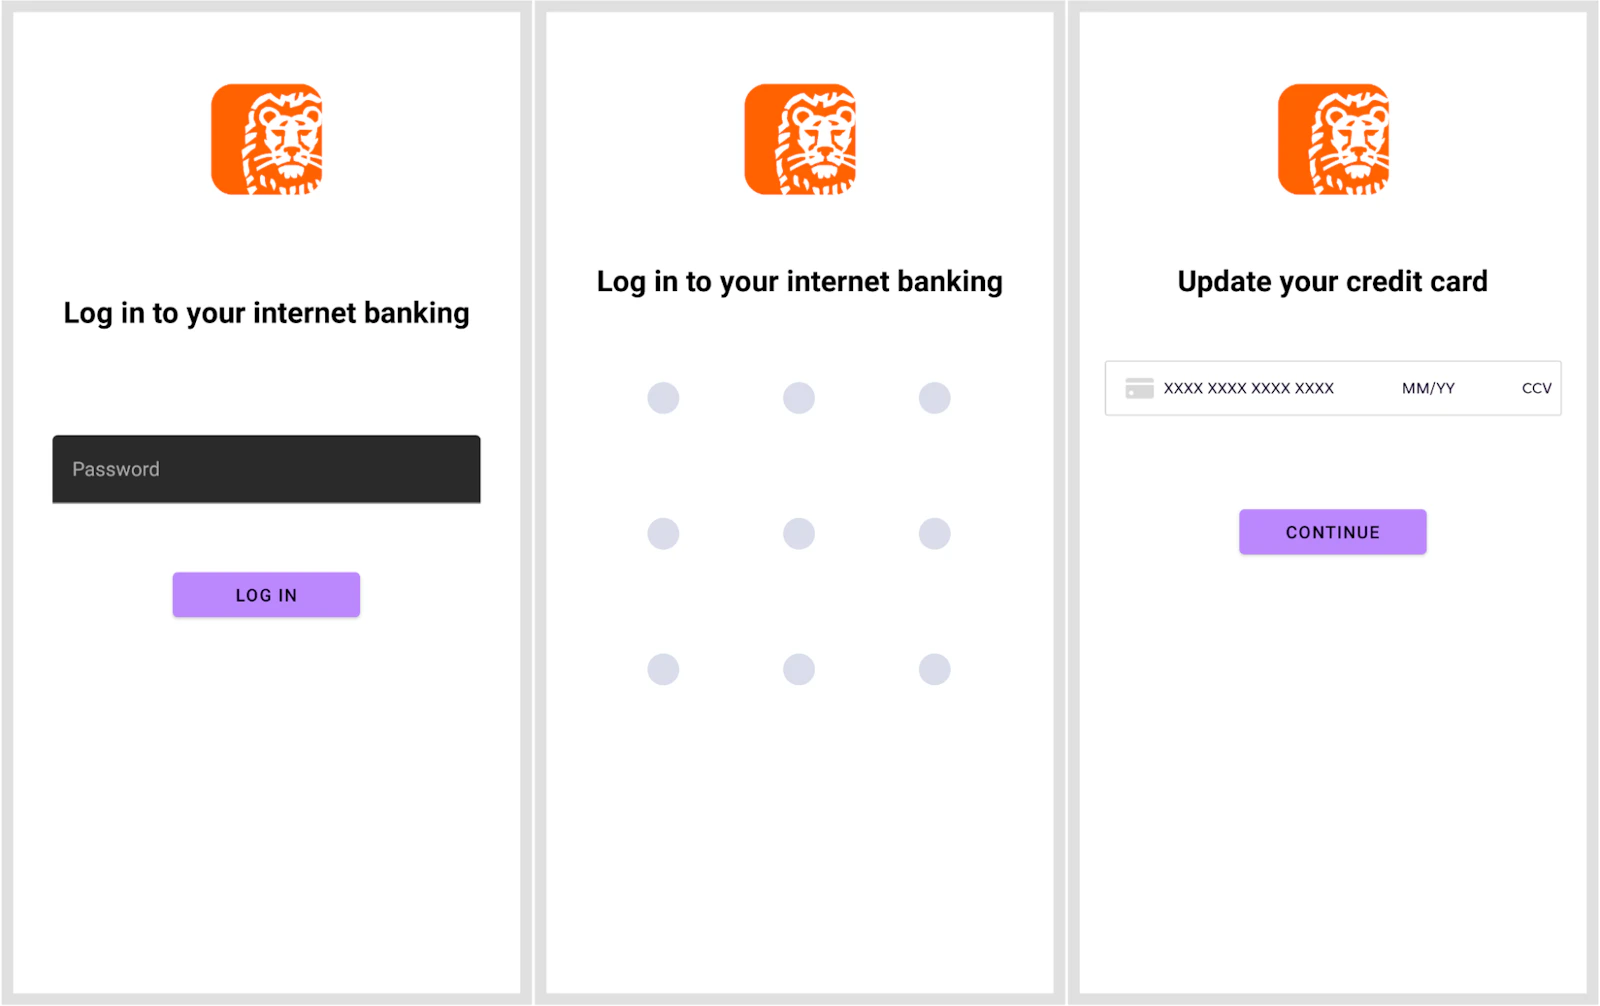
API MediaProjection и MediaRecorder используются для записи действий на дисплее. Получив соответствующую команду от C2, троян создаёт специальное окно для наложения поверх легитимных приложений, что даёт ему возможность перехватывать всю вводимую информацию.

Однотонные обои заставляли Windows 7 тормозить при входе

Казалось бы, что может быть проще для компьютера, чем показать рабочий стол, залитый одним цветом? Но ранняя Windows 7 умудрялась превратить даже эту задачу в 30-секундную медитацию на экране «Добро пожаловать». Проблема возникала, если пользователь выбирал вместо картинки однотонные синие, зелёные, чёрные или другие обои.

После ввода пароля Windows могла держать экран приветствия ровно полминуты, хотя система уже была практически готова к работе.

Дело оказалось не в том, что Windows надрывалась, рисуя синий фон. Как объяснил инженер Microsoft Рэймонд Чен, при входе операционная система ждала от компонентов рабочего стола подтверждения готовности. Код, отвечавший за обои, отправлял такой сигнал только после загрузки изображения.

Если пользователь выбирал сплошной цвет, картинка не загружалась — а значит, нужная ветка кода вообще не запускалась. Сигнал WallpaperReady бесследно пропадал, и система ждала его до срабатывания 30-секундного тайм-аута. После этого Windows махала рукой и наконец показывала рабочий стол.

Похожий фокус возникал при одновременном включении групповых политик Normal Wallpaper и Hide all icons on Desktop. Инициализация значков отключалась, но сообщение о её завершении также не отправлялось. Снова ожидание, снова 30 секунд созерцания экрана приветствия.

Microsoft официально подтвердила баг для Windows 7 и Windows Server 2008 R2 и подготовила исправление в ноябре 2009 года. До установки патча пользователям предлагали гениальный по простоте костыль: создать крошечную картинку нужного цвета и поставить её на фон.

Визуально ничего не менялось, зато Windows видела изображение, получала долгожданный сигнал и переставала задумываться при каждом входе.

RSS: Новости на портале Anti-Malware.ru