


Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый троян BlankBot, разработанный для атак на владельцев мобильных устройств на Android, располагает богатой функциональностью и позволяет операторам выполнять команды на заражённых девайсах.

Исследователи из компании Intel 471 обнаружили BlankBot 24 июля, хотя первые семплы вредоносного приложения датируются концом июня. Практически ни один из этих образцов не детектируется большинством антивирусов.

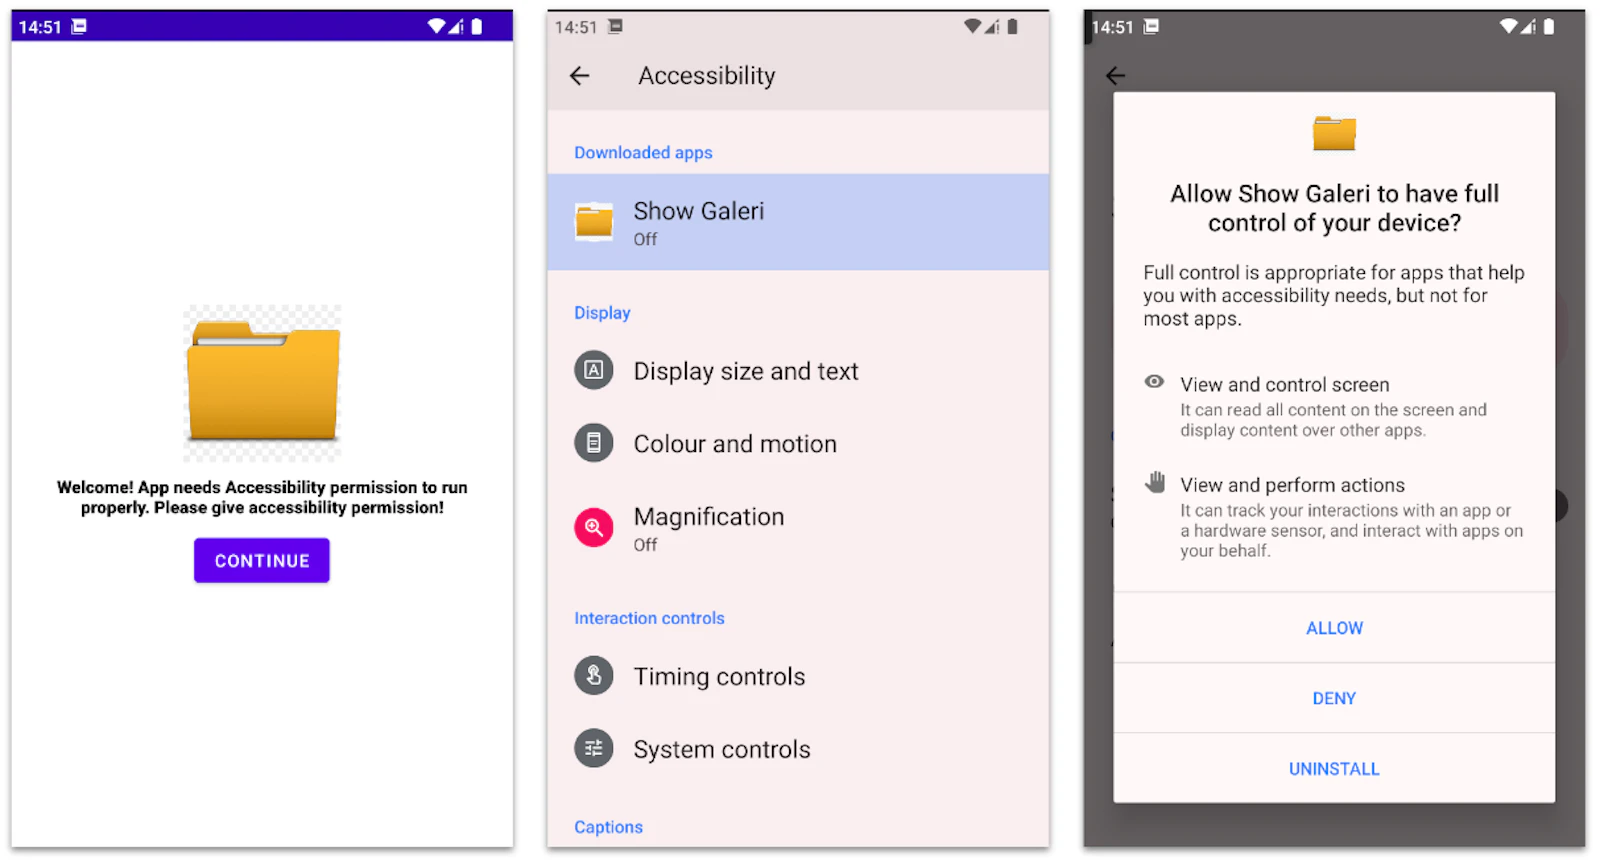
Операторы маскируют троян под полезные утилиты, которые сразу после установки просят доступ к специальным возможностям операционной системы Android для корректной работы.


После этого BlankBot под предлогом установки обновления получает все необходимые права для контроля целевого устройства.

На Android 13 и более новых версиях мобильной ОС вредонос использует сеансовый установщик пакетов. При этом пользователю предлагают разрешить инсталляцию софта из сторонних источников.

Как только троян получит все необходимые разрешения, он сможет записывать любое действие на девайсе. Например, BlankBot вытаскивает всю конфиденциальную информацию, перехватывает СМС-сообщения и составляет список установленных приложений, а также может внедряться в процессы для кражи информации о банковском счёте.

Все собранные сведения отправляются на командный сервер (C2) с помощью HTTP-запроса GET. Далее зловред переключается на WebSocket для взаимодействия с операторами.

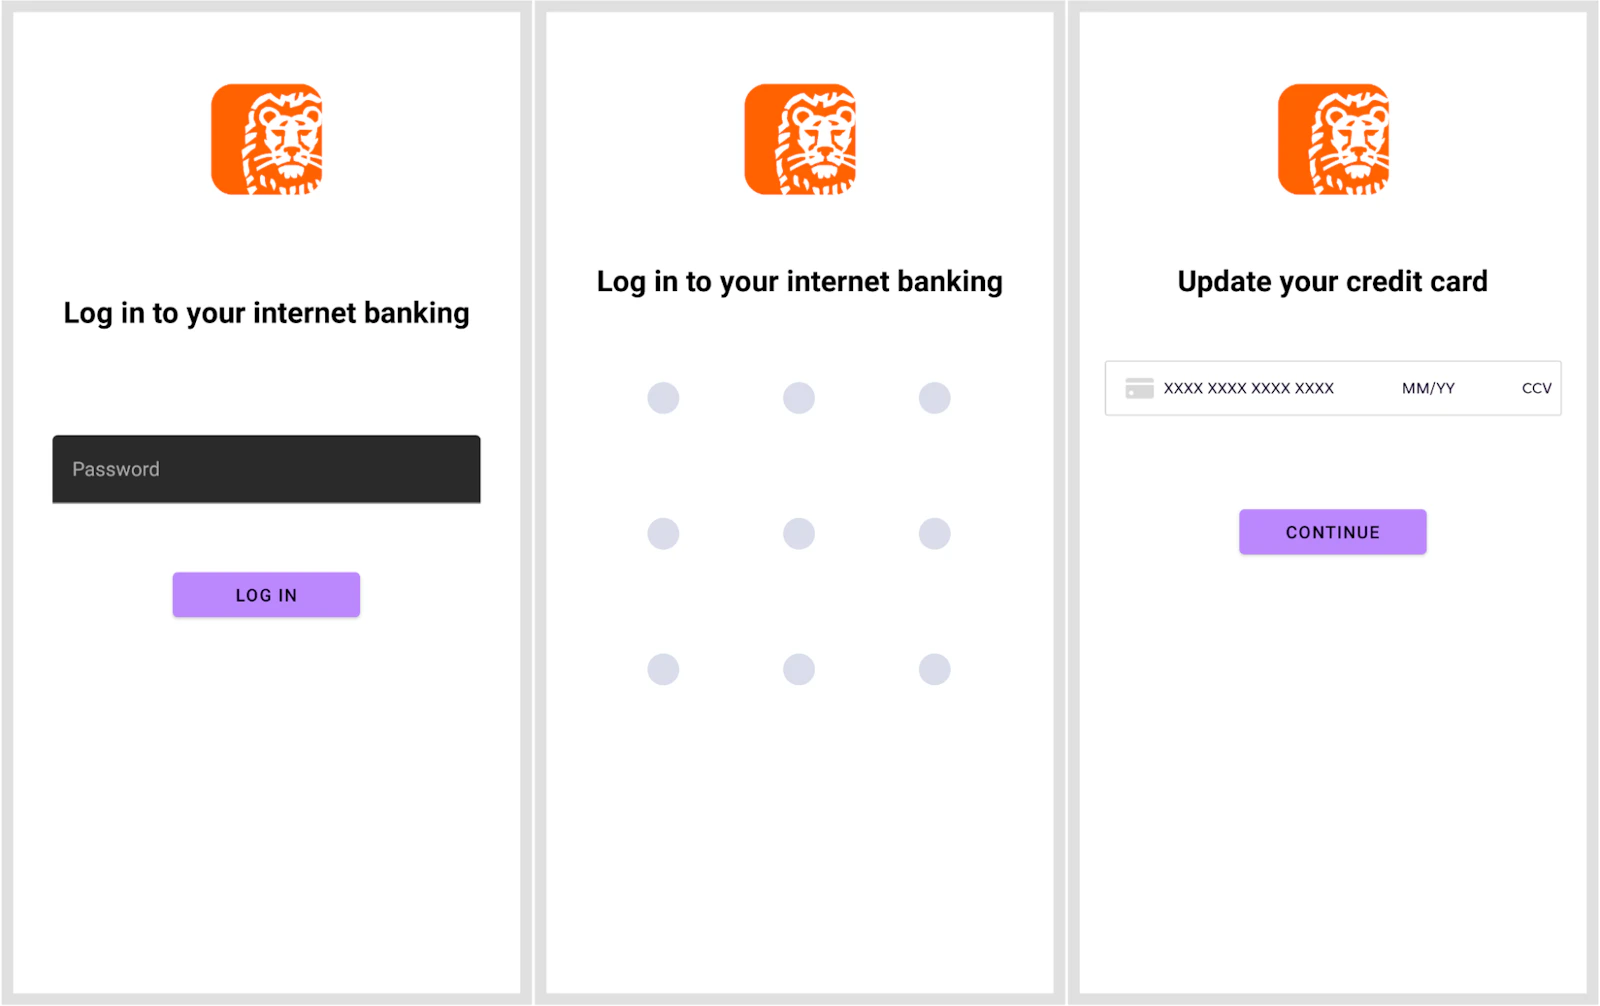
API MediaProjection и MediaRecorder используются для записи действий на дисплее. Получив соответствующую команду от C2, троян создаёт специальное окно для наложения поверх легитимных приложений, что даёт ему возможность перехватывать всю вводимую информацию.

Подпишитесь на новости

Binance раскрыла, как фальшивое собеседование помогло украсть $6,3 млрд

Предложение работы, разговор с подставным гендиректором и тестовое задание с вредоносным кодом — так началась цепочка атаки на Binance, из которой вывели $6,3 млрд. Биржа раскрыла новые детали: злоумышленники месяцами готовили многоэтапную операцию, совмещая социальную инженерию, заражение устройств и ИИ.

Подробности опубликованного 3 ноября отчёта Binance приводит Bloomberg.

С одним из инженеров связался через платформу поиска работы человек, представившийся руководителем проекта. Затем сотрудник прошёл собеседование в мессенджере с якобы главой компании.

Компании в действительности не существовало, зато предложенный для тестового задания репозиторий содержал вполне настоящий вредоносный код. По словам сопредседателя Binance Ричарда Тенга, сводить случившееся к одной ошибке сотрудника нельзя.

Атакующие использовали поддельные интервью, вредоносную программу под видом инструментов разработчика, скомпрометированные устройства и ИИ. Конкретную роль искусственного интеллекта в приведённом описании не раскрывают.

Об атаке стало известно 29 октября. Сначала биржа сообщила о возможном взломе ноутбука инженера, позднее обнаружила дополнительные точки проникновения. Binance и ФБР связывают кражу с северокорейскими хакерами; КНДР обвинения отвергает.

После инцидента партнёры помогли заморозить почти $3 млрд. Это ещё не означает возврат денег. Сама Binance заявляет, что почти восполнила украденные активы за счёт корпоративных средств и двух страховых фондов. Вывод средств, приостановленный почти на двое суток, начали поэтапно восстанавливать в воскресенье.

RSS: Новости на портале Anti-Malware.ru