


Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый Android-троян BlankBot не детектируется большинством антивирусов

Новый троян BlankBot, разработанный для атак на владельцев мобильных устройств на Android, располагает богатой функциональностью и позволяет операторам выполнять команды на заражённых девайсах.

Исследователи из компании Intel 471 обнаружили BlankBot 24 июля, хотя первые семплы вредоносного приложения датируются концом июня. Практически ни один из этих образцов не детектируется большинством антивирусов.

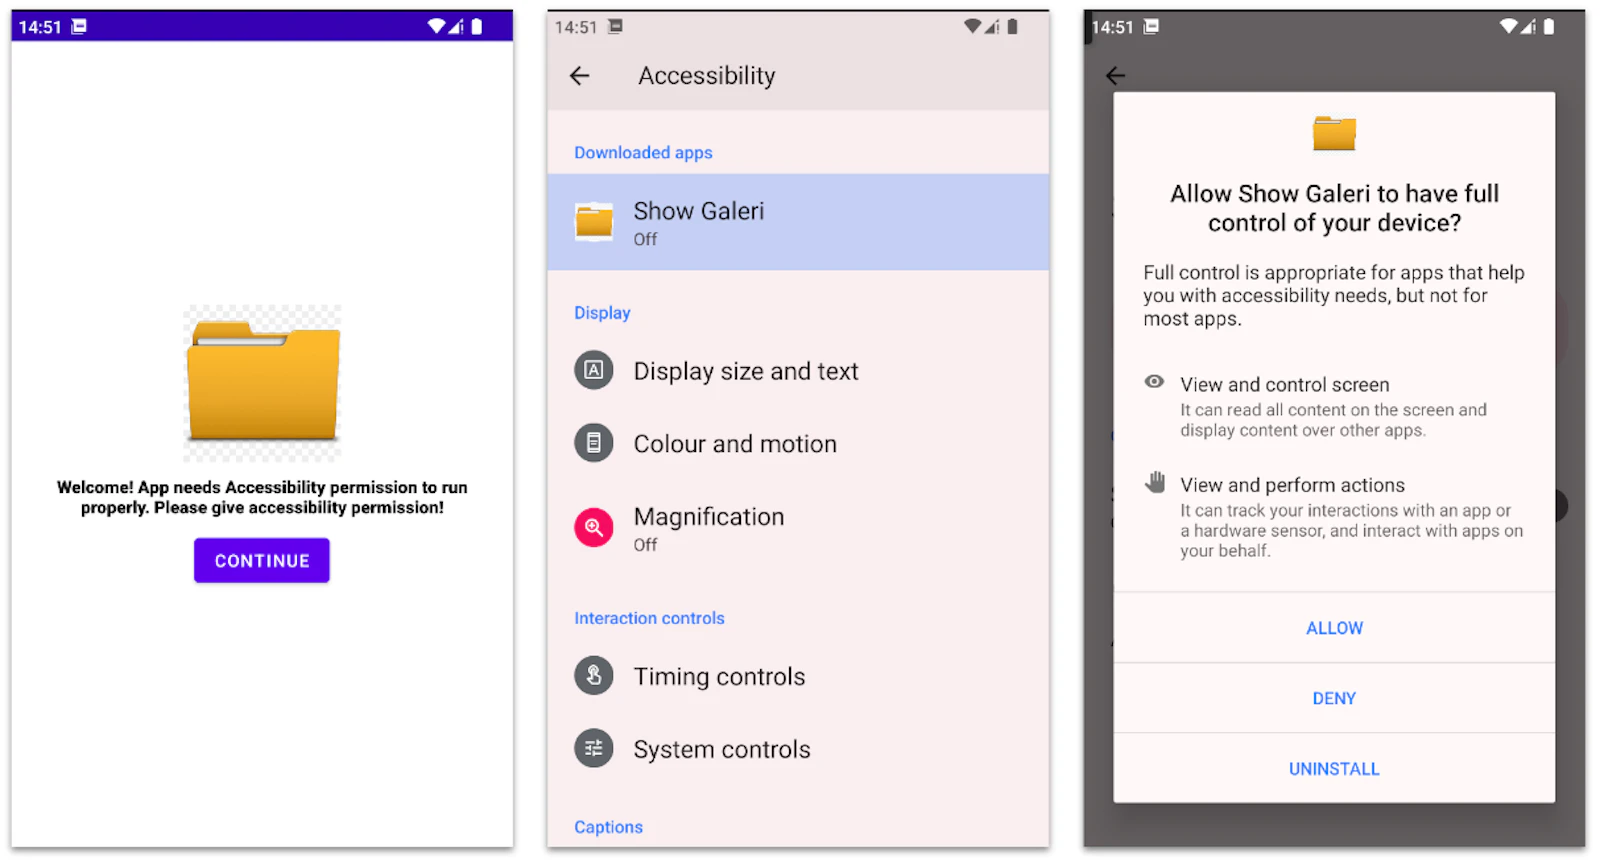
Операторы маскируют троян под полезные утилиты, которые сразу после установки просят доступ к специальным возможностям операционной системы Android для корректной работы.


После этого BlankBot под предлогом установки обновления получает все необходимые права для контроля целевого устройства.

На Android 13 и более новых версиях мобильной ОС вредонос использует сеансовый установщик пакетов. При этом пользователю предлагают разрешить инсталляцию софта из сторонних источников.

Как только троян получит все необходимые разрешения, он сможет записывать любое действие на девайсе. Например, BlankBot вытаскивает всю конфиденциальную информацию, перехватывает СМС-сообщения и составляет список установленных приложений, а также может внедряться в процессы для кражи информации о банковском счёте.

Все собранные сведения отправляются на командный сервер (C2) с помощью HTTP-запроса GET. Далее зловред переключается на WebSocket для взаимодействия с операторами.

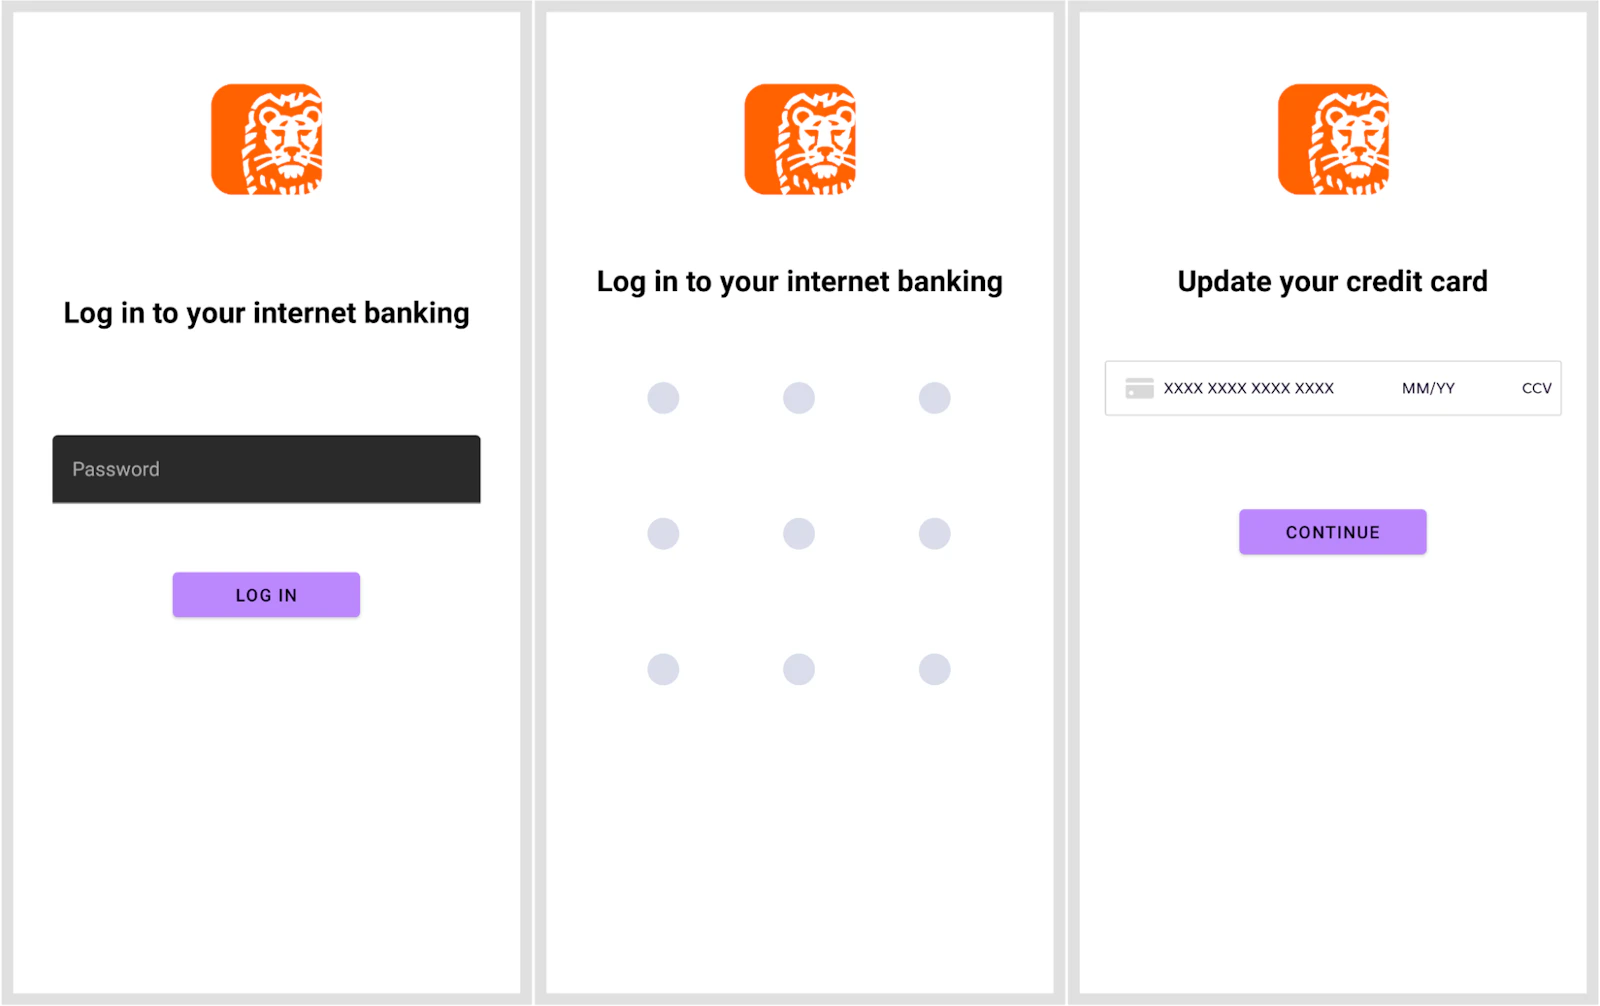
API MediaProjection и MediaRecorder используются для записи действий на дисплее. Получив соответствующую команду от C2, троян создаёт специальное окно для наложения поверх легитимных приложений, что даёт ему возможность перехватывать всю вводимую информацию.

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru