


Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

В новой кампании, нацеленной на пользователей Android, киберпреступники используют тысячи Telegram-ботов, с помощью которых на мобильное устройство жертвы устанавливается вредоносная программа класса инфостилер.

Попав в систему пользователя, зловред перехватывает СМС-сообщения и вытаскивает из них коды двухфакторной аутентификации (2FA). По данным Zimperium, с кампанией связаны как минимум 107 тыс. семплов вредоноса.

Операторами стилера, судя по всему, движет финансовая заинтересованность: заражённые устройства используются в качестве ретрансляторов при аутентификации и анонимизации.

Способом доставки трояна на девайс может служить как вредоносная реклама, так и Telegram-боты, которые параллельно автоматизируют коммуникацию с жертвой.

В случае с рекламой пользователей перенаправляют на страницы, имитирующие Google Play. Там юзер видит большое количество скачиваний софта — уловка, призванная повысить доверие.

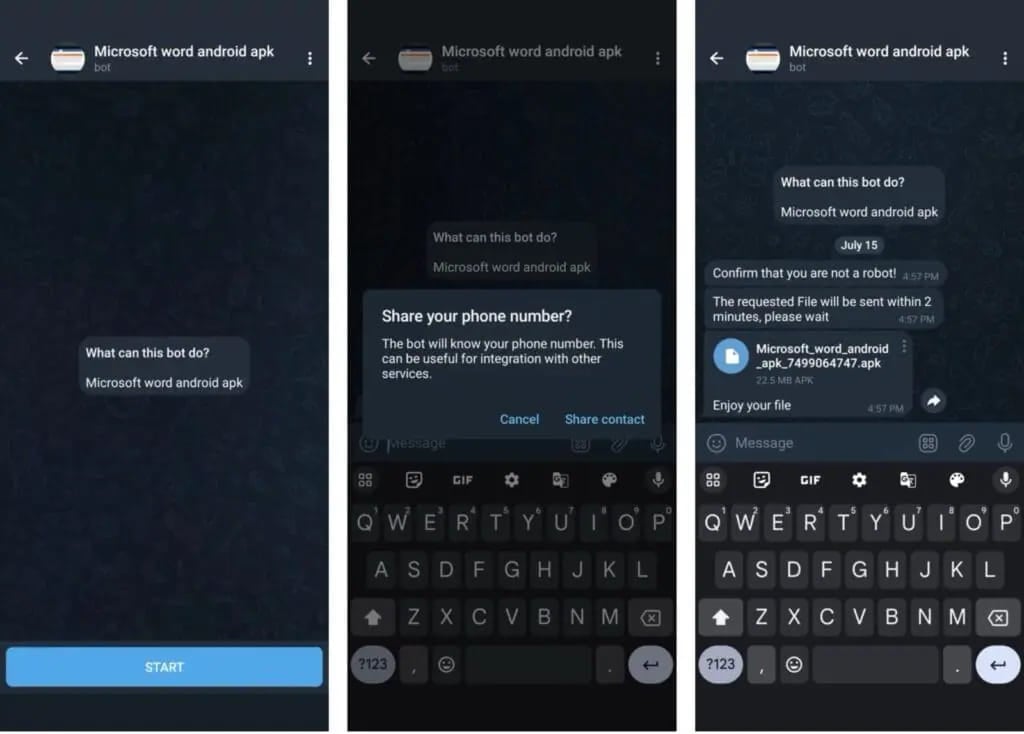
Если используется вектор Telegram, соответствующие боты предлагают посетителю пиратское приложение для Android. Перед выдачей APK-файла пользователя просят предоставить телефонный номер (нужен для создания персонализированного APK и отслеживания атаки).


Как отметили в Zimperium, в кампании используются 2600 Telegram-ботов, продвигающих разные APK, а также 13 командных серверов (C2). Большая часть жертв пришлась на России и Индию.

Подпишитесь на новости

Мошенники придумали замену банковского счёта от имени Росфинмониторинга

Аферисты убеждают россиян, что на управление их банковским счётом якобы выдана доверенность постороннему. Отменить её предлагают через Росфинмониторинг, но сначала нужно заменить основной счёт с помощью специалиста финразведки.

О схеме рассказала ТАСС официальный представитель Росфинмониторинга Ирина Рязанова. По её словам, цель злоумышленников — получить доступ к счетам и конфиденциальной информации граждан.

Один из сценариев начинается со звонка о замене домофона. Человеку предлагают зарегистрировать цифровой ключ и просят продиктовать код. На деле он подтверждает вход в «Госуслуги» или банковское приложение.

Затем подключается вторая группа — якобы сотрудники информационно-аналитической системы мониторинга. Они сообщают о взломе аккаунта и доверенности на управление счетами.

В других вариантах аферисты представляются сотрудниками Росфинмониторинга, присылают поддельные документы и пугают причастностью к финансированию терроризма.

Под этим предлогом предлагают подписать заявление на обслуживание физических лиц и индивидуальный договор, выманивая данные и деньги. С января по октябрь 2026 года ведомство получило более 660 обращений о мошеннических действиях.

Росфинмониторинг подчёркивает: служба не связывается с гражданами через мессенджеры, не звонит и не отправляет СМС.

RSS: Новости на портале Anti-Malware.ru