


Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

Тысячи Telegram-ботов заразили стилером Android-устройства в 113 странах

В новой кампании, нацеленной на пользователей Android, киберпреступники используют тысячи Telegram-ботов, с помощью которых на мобильное устройство жертвы устанавливается вредоносная программа класса инфостилер.

Попав в систему пользователя, зловред перехватывает СМС-сообщения и вытаскивает из них коды двухфакторной аутентификации (2FA). По данным Zimperium, с кампанией связаны как минимум 107 тыс. семплов вредоноса.

Операторами стилера, судя по всему, движет финансовая заинтересованность: заражённые устройства используются в качестве ретрансляторов при аутентификации и анонимизации.

Способом доставки трояна на девайс может служить как вредоносная реклама, так и Telegram-боты, которые параллельно автоматизируют коммуникацию с жертвой.

В случае с рекламой пользователей перенаправляют на страницы, имитирующие Google Play. Там юзер видит большое количество скачиваний софта — уловка, призванная повысить доверие.

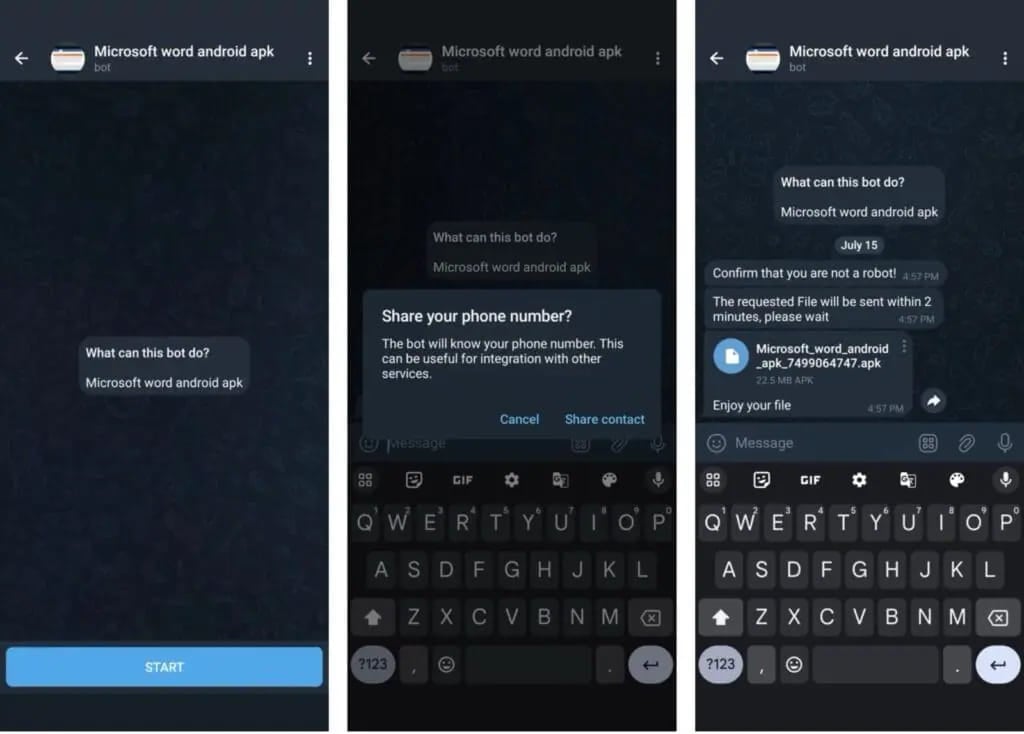
Если используется вектор Telegram, соответствующие боты предлагают посетителю пиратское приложение для Android. Перед выдачей APK-файла пользователя просят предоставить телефонный номер (нужен для создания персонализированного APK и отслеживания атаки).


Как отметили в Zimperium, в кампании используются 2600 Telegram-ботов, продвигающих разные APK, а также 13 командных серверов (C2). Большая часть жертв пришлась на России и Индию.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru