


Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

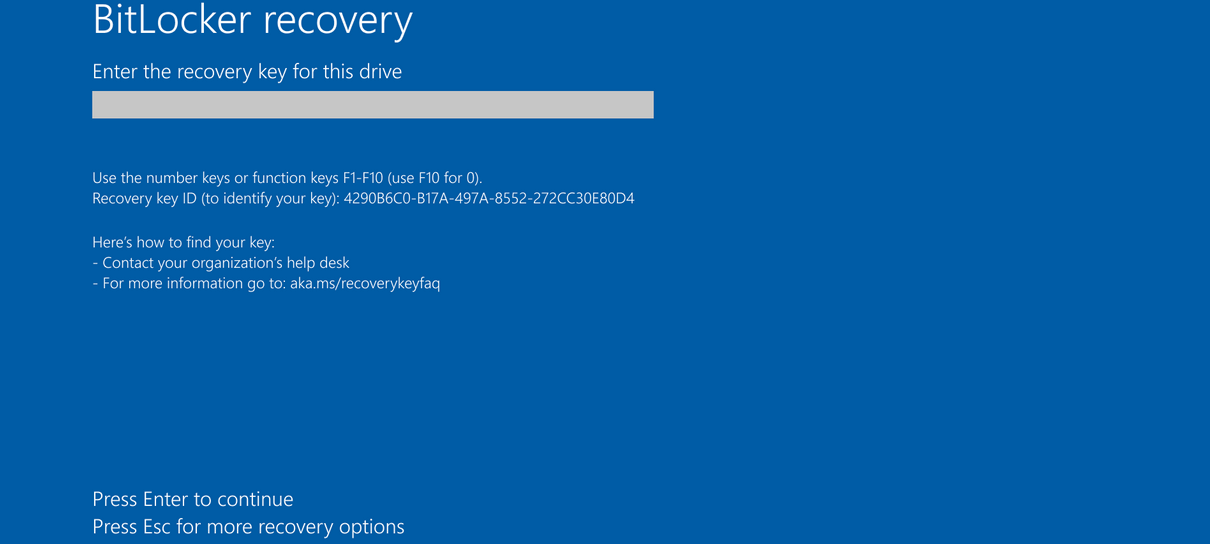
По словам Microsoft, ряд устройств, работающих на операционной системе Windows, загружается в режим восстановления BitLocker после установки июльских патчей.

Напомним, функция безопасности BitLocker позволяет значительно снизить риск кражи данных и раскрытия конфиденциальной информации в том случае, если кто-то украл ваше устройство или оно просто отправилось в утиль.

BitLocker шифрует диск компьютера таким образом, что у третьих лиц нет возможности добраться до важных сведений.

При этом устройства могут автоматически переходить в режим восстановления BitLocker после определённых событий: обновление аппаратной составляющее или прошивки, изменения в модуле TPM (Trusted Platform Module).

«После установки патчей, вышедших 9 июля 2024 года (KB5040442), вы можете наткнуться на экран восстановления BitLocker при попытке загрузить компьютер», — объясняет Microsoft.

«Вероятность поймать баг гораздо выше, если у вас активирована опция Device Encryption. Как правило, этот экран не появляется после инсталляции апдейтов».

Тем пользователям, кого затронула проблема, нужно будет ввести ключ восстановления BitLocker, позволяющий разблокировать диск и загрузить устройство в нормальном режиме.


Известно, что баг проявляется как на серверных, так и на клиентских версиях операционной системы:

  • Клиентские: Windows 11 23H2, Windows 11 22H2, Windows 11 21H2, Windows 10 22H2, Windows 10 21H2;
  • Серверные: Windows Server 2022, Windows Server 2019, Windows Server 2016, Windows Server 2012 R2, Windows Server 2012, Windows Server 2008 R2, Windows Server 2008.
Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru