


Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

Июльские обновления отправляют Windows в режим восстановления BitLocker

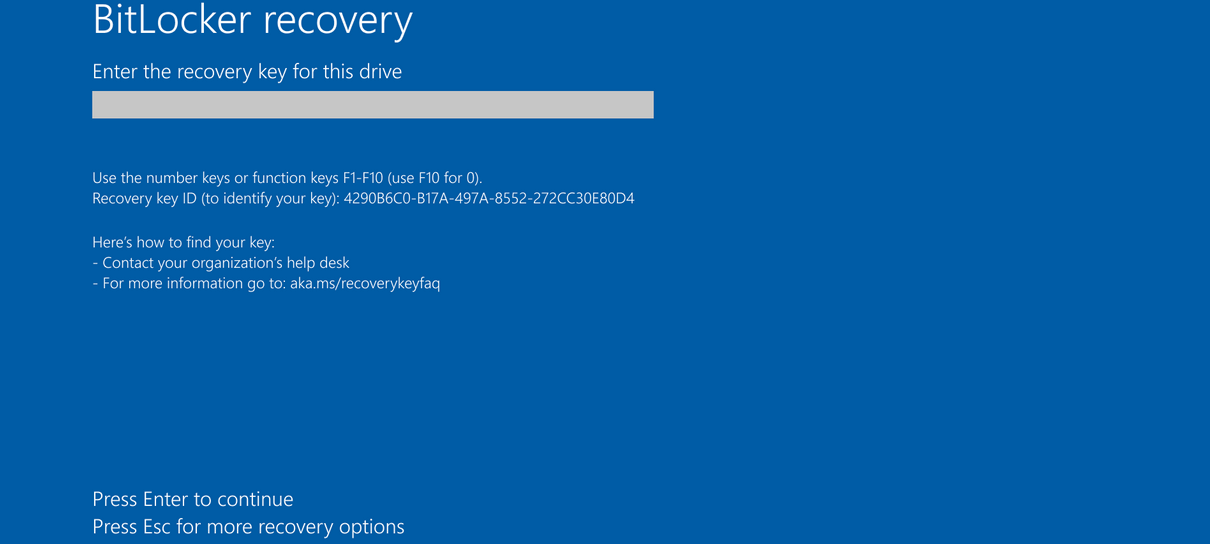
По словам Microsoft, ряд устройств, работающих на операционной системе Windows, загружается в режим восстановления BitLocker после установки июльских патчей.

Напомним, функция безопасности BitLocker позволяет значительно снизить риск кражи данных и раскрытия конфиденциальной информации в том случае, если кто-то украл ваше устройство или оно просто отправилось в утиль.

BitLocker шифрует диск компьютера таким образом, что у третьих лиц нет возможности добраться до важных сведений.

При этом устройства могут автоматически переходить в режим восстановления BitLocker после определённых событий: обновление аппаратной составляющее или прошивки, изменения в модуле TPM (Trusted Platform Module).

«После установки патчей, вышедших 9 июля 2024 года (KB5040442), вы можете наткнуться на экран восстановления BitLocker при попытке загрузить компьютер», — объясняет Microsoft.

«Вероятность поймать баг гораздо выше, если у вас активирована опция Device Encryption. Как правило, этот экран не появляется после инсталляции апдейтов».

Тем пользователям, кого затронула проблема, нужно будет ввести ключ восстановления BitLocker, позволяющий разблокировать диск и загрузить устройство в нормальном режиме.


Известно, что баг проявляется как на серверных, так и на клиентских версиях операционной системы:

  • Клиентские: Windows 11 23H2, Windows 11 22H2, Windows 11 21H2, Windows 10 22H2, Windows 10 21H2;
  • Серверные: Windows Server 2022, Windows Server 2019, Windows Server 2016, Windows Server 2012 R2, Windows Server 2012, Windows Server 2008 R2, Windows Server 2008.
Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru