


Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Сотни UEFI-устройств от 10 производителей уязвимы из-за критической проблемы, позволяющей злоумышленникам обойти безопасную загрузку (Secure Boot) и установить вредоносную программу. Исследователи называют этот вектор PKfail.

Как отметила команда Binarly Research, затронутые устройства используют мастер-ключ Secure Boot, известный как Platform Key (PK), сгенерированный American Megatrends International (AMI).

Специалисты считают, что производителям этих устройств нужно заменить эти ключи на собственные, более безопасные. В отчете исследователи пишут:

«К сожалению, часто вендоры не меняют Platform Key, отвечающий за управление базами данных и поддержку цепочки, связывающей прошивку с операционной системой. В результате устройства выходят на рынок с ненадежными ключами».

Среди таких производителей: Acer, Aopen, Dell, Formelife, Fujitsu, Gigabyte, HP, Intel, Lenovo и Supermicro. Проблема затрагивает в целом 813 продуктов.

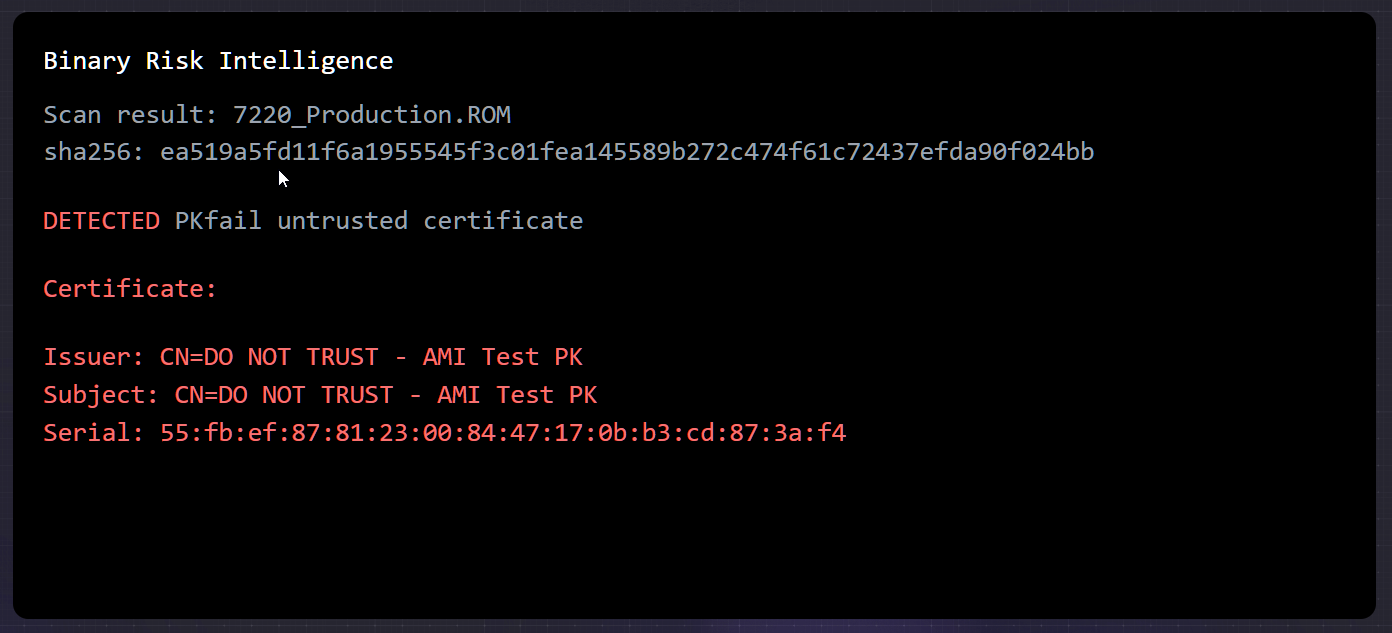
Уязвимая прошивка от Intel, источник — BleepingComputer


В Binarly подчеркивают, что эксплуатация этого бага позволит киберпреступникам обойти Secure Boot за счет манипуляции базами данных Key Exchange Key (KEK), Signature (db) и Forbidden Signature Database (dbx).

После компрометации цепочки от прошивки к ОС злоумышленники могут подписать вредоносный код и установить зловред вроде CosmicStrand и BlackLotus.


Binarly запустила посвященный проблеме веб-сайт pk.fail, который поможет пользователям просканировать бинарники прошивки на наличие вредоносной составляющей.


Подпишитесь на новости

Госуслуги обновят приложение в 2027-м: меньше заявлений, больше автоматики

Минцифры готовит новое мобильное приложение «Госуслуг» к запуску в 2027 году. Параллельно ведомство намерено развивать проактивные услуги — сценарии, в которых человеку не нужно самостоятельно начинать оформление запросом.

Как пишет ТАСС, планы представил министр цифрового развития Максут Шадаев.

На инфраструктуру портала в 2027 году предполагается направить 15,3 млрд рублей — столько же, сколько предусмотрено на 2026-й. Согласно презентации министра, в 2028 году сумма должна вырасти до 18,7 млрд, а в 2029-м — до 23 млрд рублей.

Шадаев также сообщил о постоянном рефакторинге: разработчики перерабатывают код и внутренние компоненты системы. Заявленная цель — улучшить существующие сервисы и сократить время оказания услуг.

Конкретные изменения интерфейса, перечень новых функций и точную дату выхода приложения в сообщении не раскрыли.

Самая интересная часть планов — уменьшение количества действий со стороны пользователя. Если государство уже располагает нужными сведениями, перспектива не собирать их заново ради очередного заявления выглядит куда привлекательнее. Осталось увидеть, какие услуги действительно станут такими.

RSS: Новости на портале Anti-Malware.ru