


Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Сотни UEFI-устройств от 10 производителей уязвимы из-за критической проблемы, позволяющей злоумышленникам обойти безопасную загрузку (Secure Boot) и установить вредоносную программу. Исследователи называют этот вектор PKfail.

Как отметила команда Binarly Research, затронутые устройства используют мастер-ключ Secure Boot, известный как Platform Key (PK), сгенерированный American Megatrends International (AMI).

Специалисты считают, что производителям этих устройств нужно заменить эти ключи на собственные, более безопасные. В отчете исследователи пишут:

«К сожалению, часто вендоры не меняют Platform Key, отвечающий за управление базами данных и поддержку цепочки, связывающей прошивку с операционной системой. В результате устройства выходят на рынок с ненадежными ключами».

Среди таких производителей: Acer, Aopen, Dell, Formelife, Fujitsu, Gigabyte, HP, Intel, Lenovo и Supermicro. Проблема затрагивает в целом 813 продуктов.

Уязвимая прошивка от Intel, источник — BleepingComputer


В Binarly подчеркивают, что эксплуатация этого бага позволит киберпреступникам обойти Secure Boot за счет манипуляции базами данных Key Exchange Key (KEK), Signature (db) и Forbidden Signature Database (dbx).

После компрометации цепочки от прошивки к ОС злоумышленники могут подписать вредоносный код и установить зловред вроде CosmicStrand и BlackLotus.


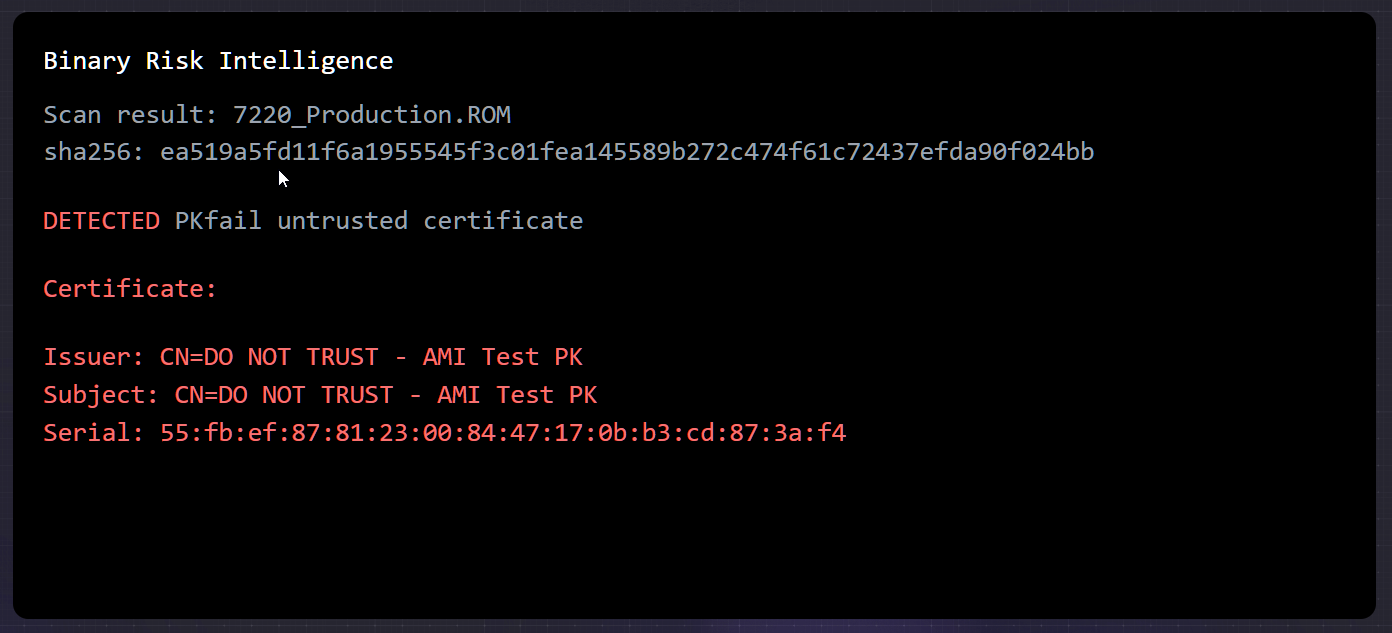
Binarly запустила посвященный проблеме веб-сайт pk.fail, который поможет пользователям просканировать бинарники прошивки на наличие вредоносной составляющей.


Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru