


Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Злоумышленники могут обойти Secure Boot и установить UEFI-вредонос

Сотни UEFI-устройств от 10 производителей уязвимы из-за критической проблемы, позволяющей злоумышленникам обойти безопасную загрузку (Secure Boot) и установить вредоносную программу. Исследователи называют этот вектор PKfail.

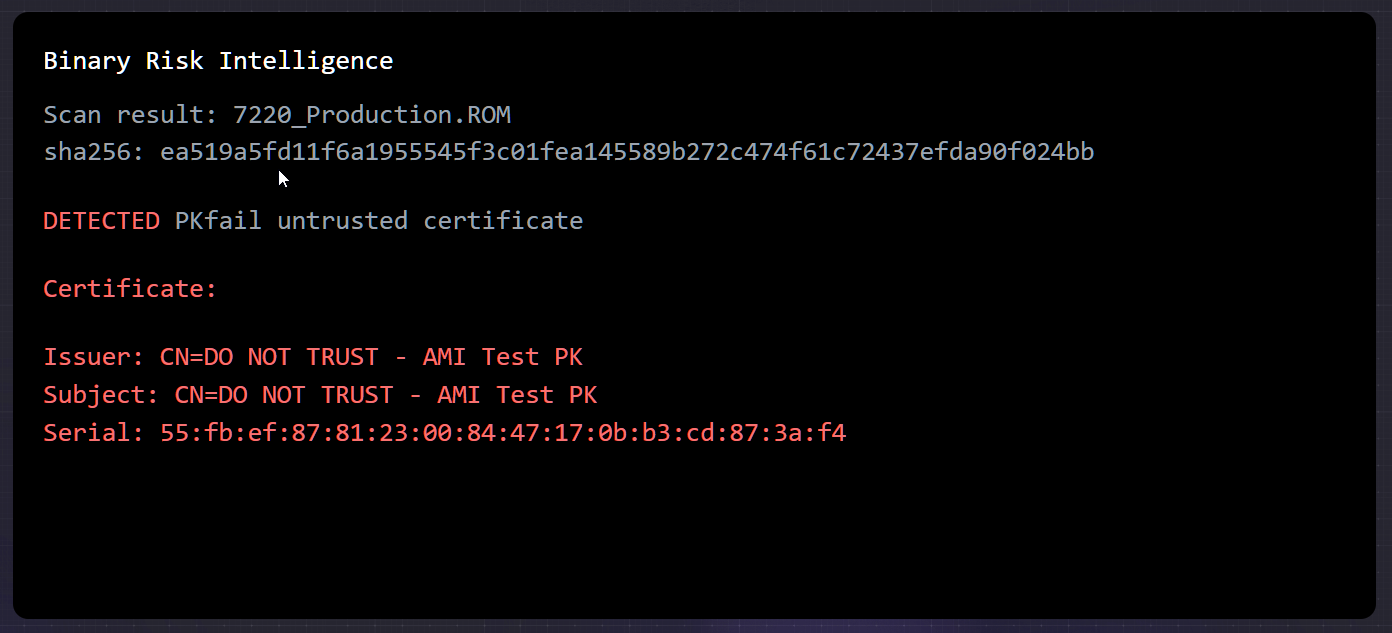
Как отметила команда Binarly Research, затронутые устройства используют мастер-ключ Secure Boot, известный как Platform Key (PK), сгенерированный American Megatrends International (AMI).

Специалисты считают, что производителям этих устройств нужно заменить эти ключи на собственные, более безопасные. В отчете исследователи пишут:

«К сожалению, часто вендоры не меняют Platform Key, отвечающий за управление базами данных и поддержку цепочки, связывающей прошивку с операционной системой. В результате устройства выходят на рынок с ненадежными ключами».

Среди таких производителей: Acer, Aopen, Dell, Formelife, Fujitsu, Gigabyte, HP, Intel, Lenovo и Supermicro. Проблема затрагивает в целом 813 продуктов.

Уязвимая прошивка от Intel, источник — BleepingComputer


В Binarly подчеркивают, что эксплуатация этого бага позволит киберпреступникам обойти Secure Boot за счет манипуляции базами данных Key Exchange Key (KEK), Signature (db) и Forbidden Signature Database (dbx).

После компрометации цепочки от прошивки к ОС злоумышленники могут подписать вредоносный код и установить зловред вроде CosmicStrand и BlackLotus.


Binarly запустила посвященный проблеме веб-сайт pk.fail, который поможет пользователям просканировать бинарники прошивки на наличие вредоносной составляющей.


Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru