


Google Chrome научился проверять запароленные архивы на вредоносы

Google Chrome научился проверять запароленные архивы на вредоносы

Google Chrome научился проверять запароленные архивы на вредоносы

Google постепенно внедряет в Chrome очередной защитный слой. На этот раз задача — предупредить пользователя о возможных рисках при скачивании запароленных архивов, а также помочь на лету расшифровать их и просканировать содержимое.

«Предыдущие реализации мы дополнили более подробными уведомлениями, передающими больше нюансов о сути потенциальной киберугрозы. Они смогут помочь пользователям принять верное решение», — пишет команда Chrome Security.

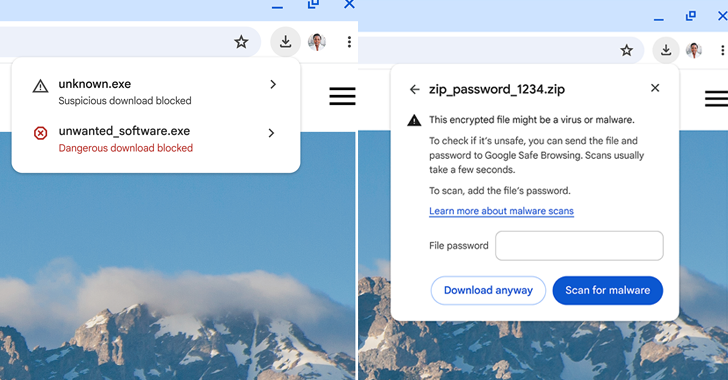
Таким образом, Google имплементирует двухуровневую классификацию предупреждений о загрузках файлов. Защитный механизм Google Safe Browsing при этом будет выносить вердикт: «подозрительный файл» или «опасный файл».

Каждой из этих категорий присвоены собственная иконка, цвет и текстовое сообщение, чтобы пользователь мог легко различать «подозрительные» и «опасные» файлы.

Для тех, кто выбрал режим усиленной защиты (Enhanced Protection), в Chrome добавили углублённое автоматическое сканирование, которое избавляет пользователей от необходимости каждый раз вручную отправлять файлы на сканирование в Safe Browsing.

А если вы получили защищённый паролем архив, браузер предложит специальное диалоговое окно, куда можно этот пароль ввести, после чего файл таким же образом отправиться на сканирование.


Напомним, на днях Google решила усилить защиту пользователей Chrome от скачивания вредоносных файлов. В настоящее время корпорация тестирует предупреждения о потенциально опасной загрузке на всю страницу — DangerousDownloadInterstitial.

В этом месяце также стало известно об отказе Google от планов по оптимизации работы с cookies в браузере Chrome.

Подпишитесь на новости

В России сформулировали главную проблему ИИ — у него нет страха

Искусственному интеллекту не хватает страха перед ошибкой. Такую мысль высказал заместитель главы Минцифры России Александр Шойтов на конференции BIS Summit, посвящённой информационной безопасности бизнеса и ИТ.

«В ИИ нужно встроить систему страха, чтобы он боялся совершить ошибку, как человек», — заявил Шойтов в ходе дискуссии.

Речь, конечно, не о дрожащей нейросети, которая перед каждым ответом вспоминает ипотеку и разговор с начальником. Под страхом можно понимать встроенный механизм сомнения: способность модели оценивать последствия своих действий, признавать нехватку данных и останавливаться, если цена ошибки слишком высока.

Сейчас генеративный ИИ способен уверенно выдавать неверные ответы, придумывать факты и выполнять опасные команды без человеческого ощущения риска.

Для обычного чат-бота это заканчивается галлюцинацией, а для ИИ-агента с доступом к корпоративным системам — удалёнными файлами, утечкой данных или нарушением работы инфраструктуры.

На BIS Summit прозвучала и ещё более амбициозная идея — встроить в ИИ-модели совесть. Её озвучил Николай Лишин, заместитель руководителя ФМБА России. Если страх должен удерживать систему от ошибки, то совесть, по такой логике, должна помогать оценивать допустимость самого действия.

Получается своеобразный технический портрет идеального ИИ: достаточно умный, чтобы решить задачу, достаточно напуганный, чтобы всё перепроверить, и достаточно совестливый, чтобы вовремя отказаться. Осталось только написать для этого техническое задание.

RSS: Новости на портале Anti-Malware.ru