


Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Криптобиржу WazirX ломанули на $234,9 млн, обрушив курсы валют

Индийская криптовалютная биржа WazirX стала жертвой киберпреступников, которым удалось похитить активы, оценивающиеся в 234,9 миллиона долларов. Главные вопросы теперь: закроется ли биржа и потеряют ли люди крипту.

Факт взлома подтвердили сами представители биржи в соцсети X (бывший Twitter):

«Мы в курсе взлома одного из наших multisig-кошельков и уже расследуем этот киберинцидент. Временно приостановили вывод INR и криптовалюты, чтобы обеспечить безопасность ваших активов. Будем держать в курсе дальнейшего развития событий».

Elliptic, специализирующаяся на блокчейне, считает, что за атакой стоит северокорейская группировка. Тем не менее никаких чётких доказательств аналитики не предоставили.


Интересно, что злоумышленники начали очень активно сбывать украденные токены на рынке. Статистика показывает реализацию 640,3 миллиарда токенов PEPE.

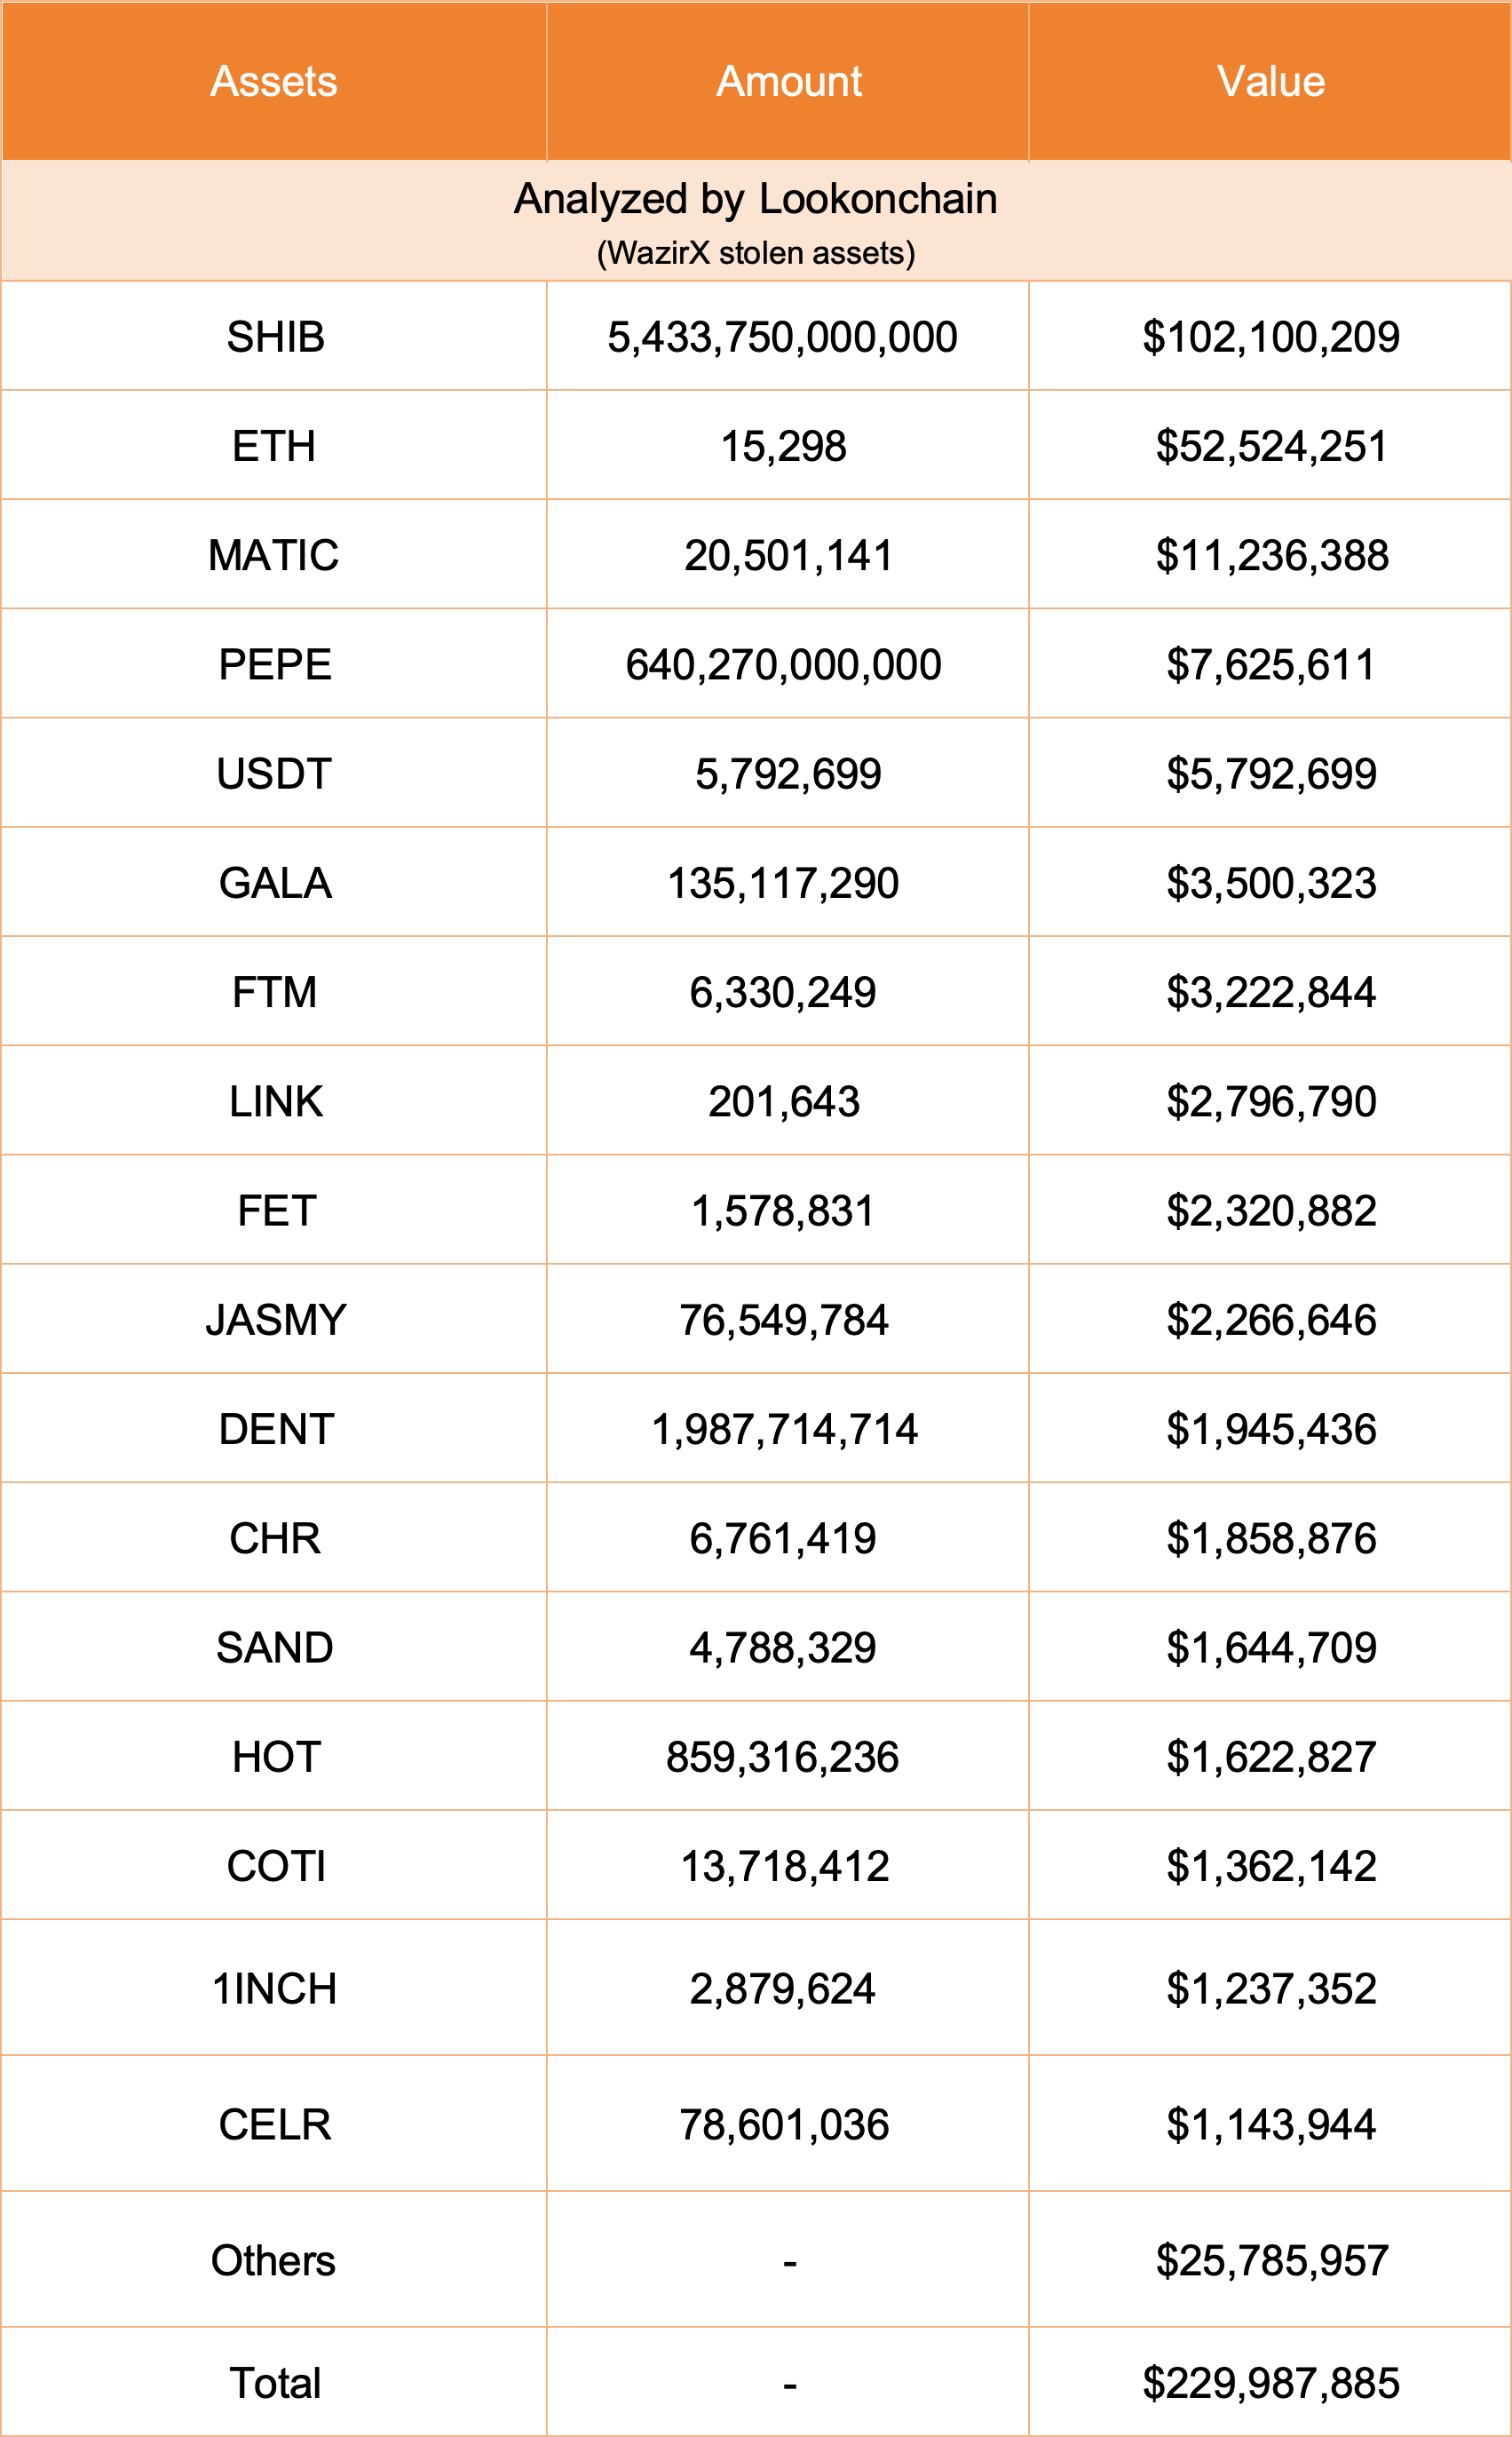
Украденные средства составляют более 45% от общих активов WazirX — 500 млн долларов. Как пишет Lookonchain, среди пострадавших активов:

  • 5,43 трлн $SHIB ($102 млн);
  • 15 298 $ETH ($52,5 млн);
  • 20,5 млн $MATIC ($11,24 млн);
  • 640.27 млрд $PEPE ($7,6 млн);
  • 5,79 млн $USDT;
  • 135 млн $GALA ($3,5 млн).

Подпишитесь на новости

Gemini на подхвате у трояна: RATHat осваивает чужие Android-смартфоны

Банковский троян RATHat использует Google Gemini как помощника для заражения смартфонов. По данным исследователей из Cleafy, нейросеть помогает вредоносу ориентироваться в незнакомых интерфейсах Android, а его операторам — выбирать жертв побогаче.

Как сообщают специалисты, всё начинается с маскировки под легитимное приложение и уговоров включить специальные возможности — Accessibility.

Получив доступ, троян самостоятельно активирует беспроводную отладку и подключается к устройству через ADB. Дальше оператор может развернуть отдельный сервис на Go с правами системного пользователя.

И вот неприятный фокус: удалить приложение недостаточно. Сервис работает отдельно и способен оставаться активным до перезагрузки, а также возвращать удалённый APK.


Gemini помогает RATHat обходить различия между версиями Android, языками и оболочками производителей. Когда обычный сценарий нажатий буксует, троян отправляет модели структуру интерфейса и просит подсказать, где нужная кнопка. Меньше ручной настройки — больше возможностей автоматизировать заражение.


На стороне злоумышленников ИИ разбирает перехваченные СМС, оценивает банковские остатки и помогает сортировать устройства по привлекательности.


С апреля Cleafy выявила почти 100 развёртываний управляющей инфраструктуры. Исследователи предполагают модель «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru