


15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

Один из участников форума для киберпреступников Breached выложил более 15 миллионов адресов электронной почты, связанных с аккаунтами в Trello, системе для управления рабочими проектами. Данные датируются январем 2024 года.

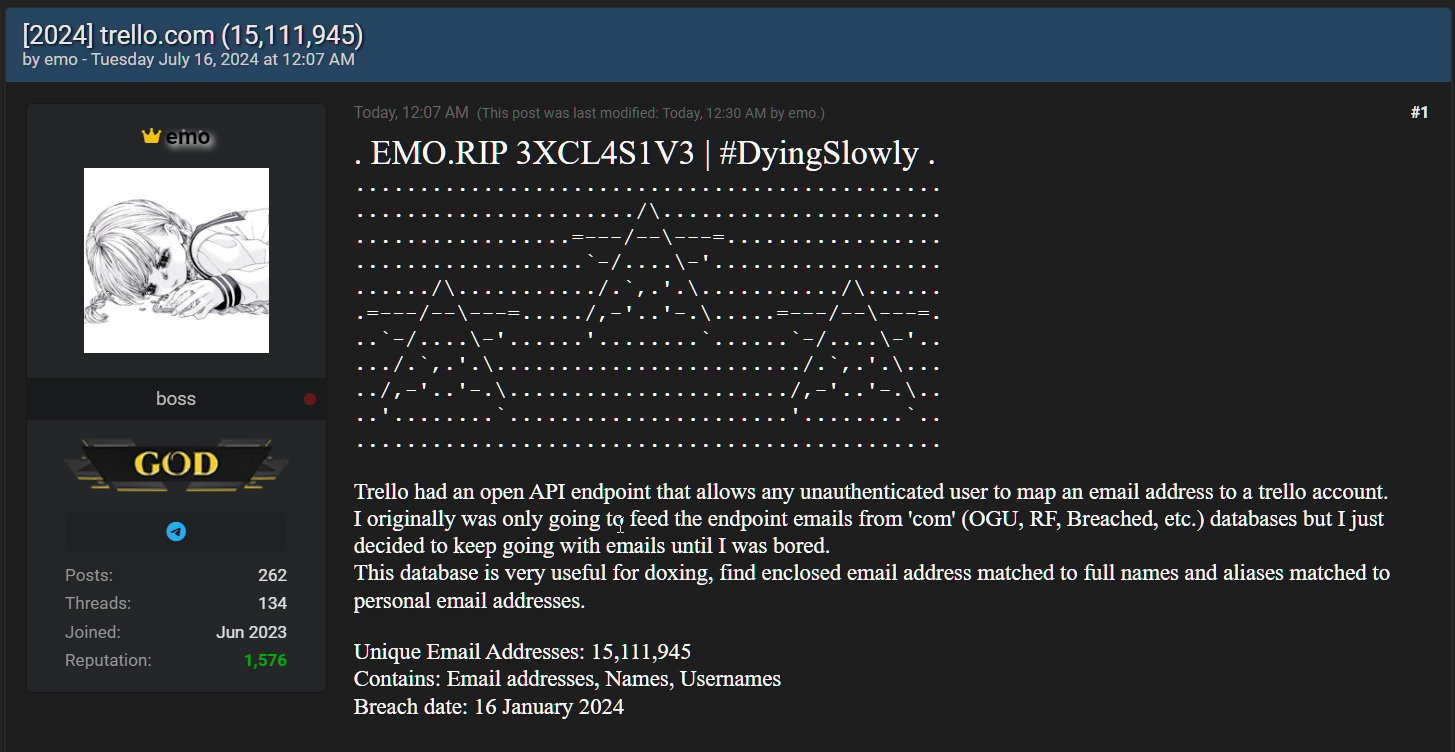
Напомним, в начале года мы сообщали о появлении на одном из форумов дарквеба 15 115 516 профилей пользователей сервиса Trello.com. На тот момент скомпрометированную информацию продавал участник под ником «emo».

Как отметили исследователи, большая часть сведений в утечке — общедоступная информация. Однако есть в ней и закрытые адреса электронной почты, с которыми связаны аккаунты.

Компания Atlassian, владелец сервиса Trello, не стала вдаваться в подробности киберинцидента, однако emo сообщил, что собрать данные удалось с помощью незащищенного REST API, позволяющего разработчикам получить сведения, зная идентификаторы пользователей, их имена или имейлы.

Киберпреступник составил список из 500 млн адресов электронной почты и скормил их API, чтобы найти связанные с аккаунтом учетные данные. В результате удалось вычленить 15 миллионов пользователей.

На днях emo поделился своим списком на хакерском форуме Breached.


В слитом архиве можно найти не только адреса электронной почты, но и информацию об аккаунтах, включая полные имена юзеров.

В теории эту информацию можно использовать в целевых фишинговых атаках и для доксинга (онлайн-преследования).

Представители Atlassian в беседе с BleepingComputer подтвердили слив и сообщили, что в январе разработчики закрыли лазейку REST API Trello.

Подпишитесь на новости

Бесплатное ТВ превратило Android-смартфоны в добычу для трояна StreamRat

Киберпреступники начали распространять новый банковский троян StreamRat через рекламу в Meta (признана экстремистской и запрещена в России) и TikTok. Пользователям обещают бесплатный просмотр телевидения, а вместо сериалов предлагают установить APK, способный практически полностью захватить смартфон.

Кампанию под названием Steamtv Esp. обнаружили специалисты ThreatFabric. С 11 июня по 3 июля 2026 года вредоносную рекламу могли увидеть около 570 тысяч пользователей Meta (признана экстремистской и запрещена в России). Это число отражает охват объявлений, а не количество заражённых устройств.

После клика жертва попадает на фишинговый сайт. Посетителям с компьютеров показывают ошибку, а владельцам Android — кнопку загрузки и заботливую инструкцию по отключению защиты: разрешить установку из неизвестных источников и предоставить приложению доступ к Accessibility Services.


Далее загрузчик временно назначает себя домашним экраном, чтобы пользователь не сорвался с крючка, и запускает неработающий VPN, лишающий другие приложения доступа к интернету. Предположительно, так операторы пытаются помешать облачным средствам защиты проверить APK.


После установки StreamRat получает инструменты для удалённого просмотра экрана, скрытого создания скриншотов, кейлоггинга, подмены окон банковских приложений и перехвата данных интерфейса. В скрытом режиме троян снимает экран каждые 200 миллисекунд без привычного уведомления о трансляции.

Как сообщает ThreatFabric, вредонос связан с инфраструктурой, ранее использовавшейся для распространения троянов Mirax и GodFather. Панель управления StreamRat поддерживает разные роли операторов, поэтому разработчики, вероятно, готовят его к сдаче в аренду по модели «вредонос как услуга».

RSS: Новости на портале Anti-Malware.ru