


15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

15 млн имейлов пользователей Trello просочились на хакерский форум

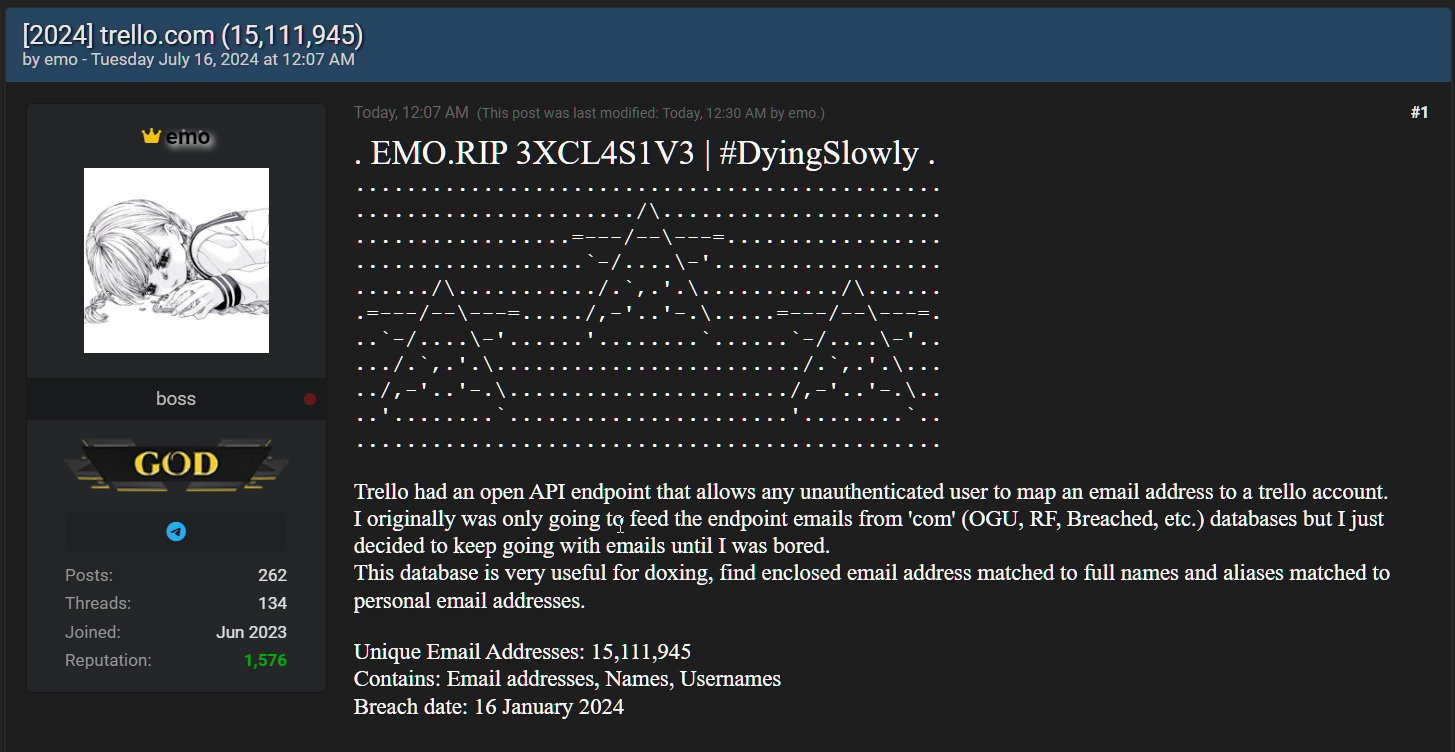
Один из участников форума для киберпреступников Breached выложил более 15 миллионов адресов электронной почты, связанных с аккаунтами в Trello, системе для управления рабочими проектами. Данные датируются январем 2024 года.

Напомним, в начале года мы сообщали о появлении на одном из форумов дарквеба 15 115 516 профилей пользователей сервиса Trello.com. На тот момент скомпрометированную информацию продавал участник под ником «emo».

Как отметили исследователи, большая часть сведений в утечке — общедоступная информация. Однако есть в ней и закрытые адреса электронной почты, с которыми связаны аккаунты.

Компания Atlassian, владелец сервиса Trello, не стала вдаваться в подробности киберинцидента, однако emo сообщил, что собрать данные удалось с помощью незащищенного REST API, позволяющего разработчикам получить сведения, зная идентификаторы пользователей, их имена или имейлы.

Киберпреступник составил список из 500 млн адресов электронной почты и скормил их API, чтобы найти связанные с аккаунтом учетные данные. В результате удалось вычленить 15 миллионов пользователей.

На днях emo поделился своим списком на хакерском форуме Breached.


В слитом архиве можно найти не только адреса электронной почты, но и информацию об аккаунтах, включая полные имена юзеров.

В теории эту информацию можно использовать в целевых фишинговых атаках и для доксинга (онлайн-преследования).

Представители Atlassian в беседе с BleepingComputer подтвердили слив и сообщили, что в январе разработчики закрыли лазейку REST API Trello.

Подпишитесь на новости

Обновление Windows 11 начало выбрасывать игроков из Battlefield 6

Необязательное обновление KB5124010 для Windows 11 может создавать серьёзные проблемы любителям игр. Пользователи Reddit и Steam жалуются на внезапные вылеты Battlefield 6, Battlefield 2042 и других проектов после установки патча.

Microsoft выпустила KB5124010 в начале сентября для участников программы Windows Insider с версиями Windows 11 24H2 и 25H2, а позднее распространила его как необязательное обновление, не связанное с безопасностью.

Судя по сообщениям игроков на Reddit, Battlefield 6 закрывается через 15-30 секунд или несколько минут после запуска (зачастую молча, без кода ошибки).

Переустановка игры, проверка DirectX и попытки починить античит результата не дали. А вот удаление KB5124010 в ряде случаев моментально вернуло всё в рабочее состояние.

Под подозрение попал конфликт обновления с античитерскими системами. Battlefield 6 и Battlefield 2042 используют Javelin от Electronic Arts, однако похожие сбои отмечены и в проектах с Easy Anti-Cheat.

В частности, игроки Wardogs сообщают об ошибке WD-L020-95bc94d86a0d и невозможности запустить игру после установки патча.

Жалобы поступают от владельцев разных конфигураций, поэтому свалить всё на конкретную видеокарту или процессор пока не получается. При этом Microsoft официально не подтвердила связь с античитами, а выводы основаны на пользовательских наблюдениях.

Тем, кто столкнулся со сбоями, временно помогает удаление KB5124010. Но обновление необязательное, так что любителям Battlefield разумнее пока пройти мимо него.

RSS: Новости на портале Anti-Malware.ru