


Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Утёкший токен доступа GitHub подверг опасности ключевые Python-репозитории

Исследователи в области кибербезопасности случайно наткнулись на скомпрометированный токен GitHub, который мог открыть привилегированный доступ к основным Python-репозиториям — Python Package Index (PyPI) и Python Software Foundation (PSF).

На персональный токен доступа GitHub обратили внимание специалисты компании JFrog. По их словам, токен просочился в публичный контейнер Docker, размещённый на Docker Hub.

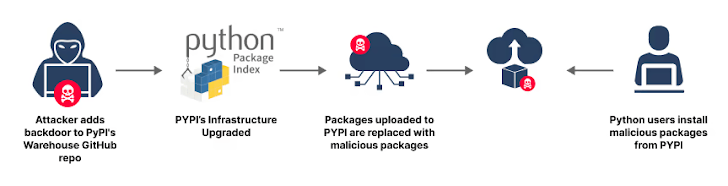
«Это можно назвать исключительным случаем, поскольку переоценить степень риска при попадании в третьи руки просто нельзя. Условный злоумышленник мог внедрить вредоносный код в пакеты PyPI и оставить закладки даже в самом языке PyPI», — пишет JFrog.

Кроме того, атакующий мог воспользоваться административным доступом для организации масштабной кибератаки на цепочку поставок, заложив в исходном коде Python вредоносную составляющую.

В JFrog также отмечают, что токен обнаружился внутри контейнера Docker, он лежал в скомпилированном Python-файле «build.cpython-311.pyc».

28 июня 2024 года эксперты передали информацию об утечке, связанной, как оказалось, с аккаунтом администратора PyPI Дарбина. Исследователи не нашли признаков использования токена в аатках.


«При разработке cabotage-app5 локально и работе над частью кодовой базы я постоянно сталкивался с ограничениями по скорости API GitHub. Как правило, такие ограничения применяются к анонимному доступу», — объяснял сам Дарбин.

«Я изменил свои локальные файлы, добавив туда собственный токен доступа, хотя должен был настроить приложение GitHub».

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru