


Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Атакующие берут в оборот PoC-эксплойты через 22 минуты после их выхода

Киберпреступникам иногда требуется всего 22 минуты на применение в атаках новых демонстрационных эксплойтов (PoC). Команда Cloudflare Application Security указывает на внушительную оперативность злоумышленников.

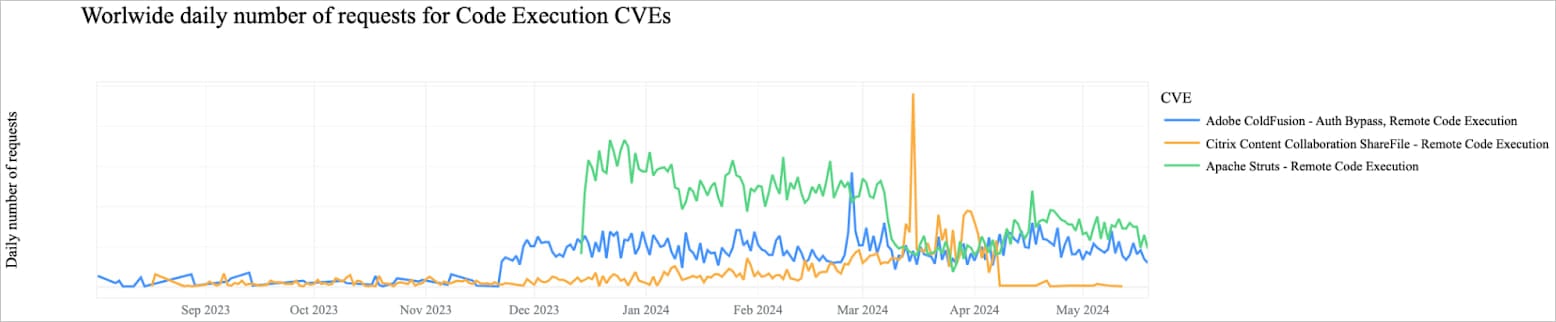
Обрабатывая в среднем 57 миллионов HTTP-запросов в секунду, аналитики из Cloudflare отмечают повышенную активность сканирования на наличие свежих уязвимостей, уже успевших получить CVE-идентификатор.

Далее атакующие сразу же пытаются провести инъекцию команд и задействовать доступные PoC. Наиболее ходовыми брешами у злоумышленников стали: CVE-2023-50164 и CVE-2022-33891 в продуктах Apache, CVE-2023-29298, CVE-2023-38203 и CVE-2023-26360 в Coldfusion, а также CVE-2023-35082 в MobileIron.

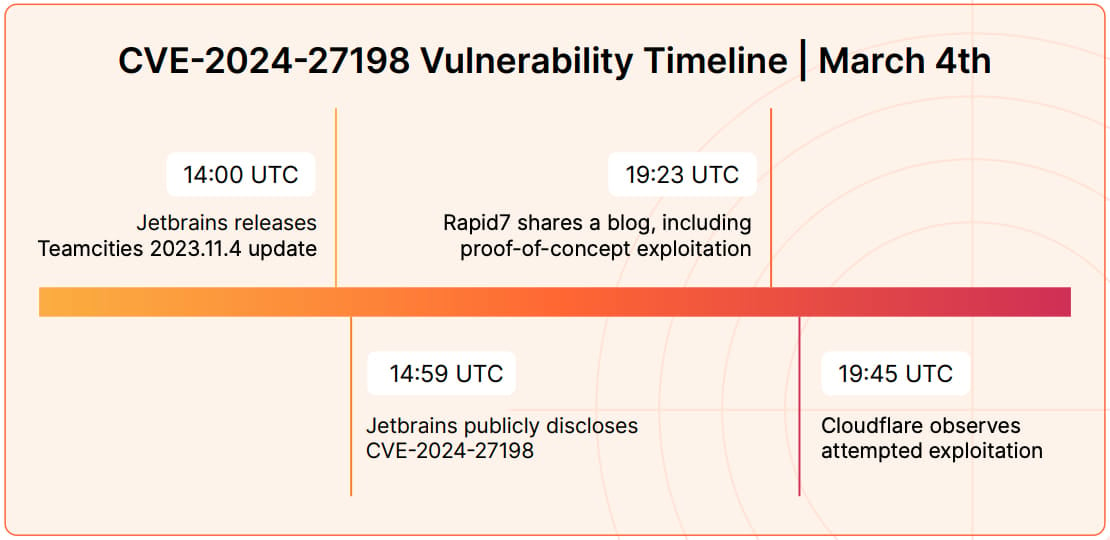
Характерным примером является эксплуатация CVE-2024-27198 (затрагивает JetBrains TeamCity): киберпреступникам понадобились всего 22 минуты, чтобы развернуть соответствующий PoC в атаках.


Специалисты считают, что эффективно бороться с такой скоростью можно только с помощью ИИ-помощника, который поможет оперативно разработать грамотные правила детектирования.

«Скорость применения PoC атаках превосходит ту скорость, с которой люди могут создать правила WAF или установить патчи», — говорится в отчёте Cloudflare.

Эксперты также подчеркнули роль специализации злоумышленников на конкретных категориях уязвимостей и затронутых продуктах. Такой подход помогает развить чёткую стратегию по наиболее быстрому применению эксплойтов в атаках.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru