


Microsoft полтора года не могла устранить 0-day в Windows MSHTML

Microsoft полтора года не могла устранить 0-day в Windows MSHTML

Microsoft полтора года не могла устранить 0-day в Windows MSHTML

Как выяснилось, только что пропатченная уязвимость спуфинга в Windows MSHTML могла использоваться в атаках еще полтора года назад, притом даже против ОС версий 10 и 11. Эксплойт позволяет добиться RCE с помощью вредоносного файла .url.

Обнаруженные экспертами Check Point образцы URL-файлов, специально созданных для атак через CVE-2024-38112, датируются с большим разбросом; самые ранние — январем 2023 года, новейшие — маем 2024-го.

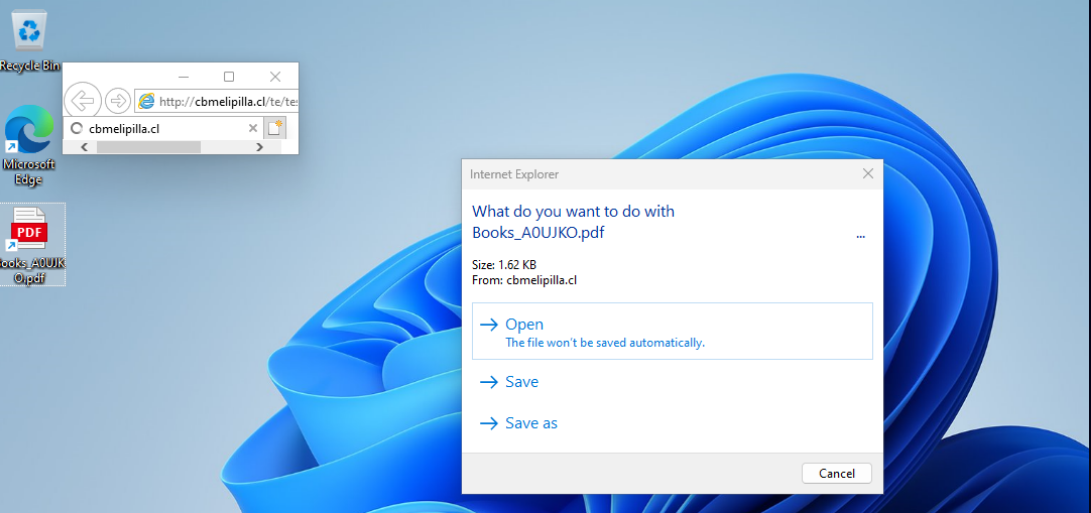
Тестирование одной из последних находок, Books_A0UJKO.pdf.url (результат VirusTotal на 11 июля — 6/64), показало, что при попытке просмотра фейкового PDF ссылка открывается не в Edge или Chrome, а в устаревшем Internet Explorer.

Чтобы проделать этот трюк, злоумышленники вставили в файл значение URL с префиксом mhtml:. При заходе на вредоносный сайт IE выводит диалоговое окно.


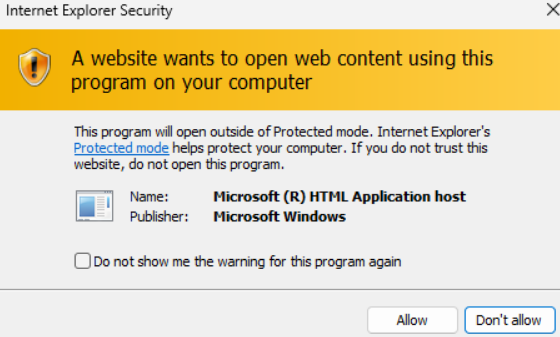
При выборе дефолтной опции «Открыть» появится предупреждение защиты:


Если пользователь проигнорирует его и даст согласие на загрузку веб-контента, вместо документа PDF он получит вредоносный HTA, который запустится на исполнение.

URL-файлы и ранее использовались как первичный вектор атаки. В этом году, например, злоумышленники с их помощью пытались раздавать на Windows трояна Phemedrone; для обхода защиты SmartScreen применялся эксплойт CVE-2023-36025.

Подпишитесь на новости

Забытый ПИН больше не потребует стирать весь Android-смартфон

Google разрабатывает запасной способ разблокировки Android-смартфона через привязанный аккаунт. Новинка может избавить пользователей от нынешнего сурового выбора: вспомнить ПИН или отправить все локальные данные под нож. Сейчас при полностью забытом ПИН-коде, пароле или графическом ключе владельцу обычно остаётся сбросить устройство до заводских настроек.

После этого Google попросит подтвердить право собственности через аккаунт, но фотографии, документы и данные приложений без резервной копии уже никто не вернёт.

В Android 17 QPR2 Beta 5 исследователи обнаружили упоминание функции Unlock with Google Account. Её описание предлагает разблокировать устройство с помощью связанного аккаунта Google, если пользователь забыл ПИН или пароль.

Судя по найденному интерфейсу, запасной вход будет добровольным и по умолчанию отключённым. Пользователю придётся заранее разрешить разблокировку через аккаунт в разделе Device unlock.

Фактически компания может вернуть идею, существовавшую в старых версиях Android. До Android 4.4 включительно забытый графический ключ можно было сбросить с помощью данных аккаунта Google. Позднее такую возможность убрали, оставив пользователям фабричный сброс и защиту Factory Reset Protection.

Однако функция пока не работает даже в тестовой Android 17 QPR2 Beta 5, официального анонса от Google нет, а найденный в коде механизм может измениться или вообще не добраться до релиза.

RSS: Новости на портале Anti-Malware.ru