


Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

Новые данные по атаке на Polyfill[.]io: затронуты 380 тысяч хостов

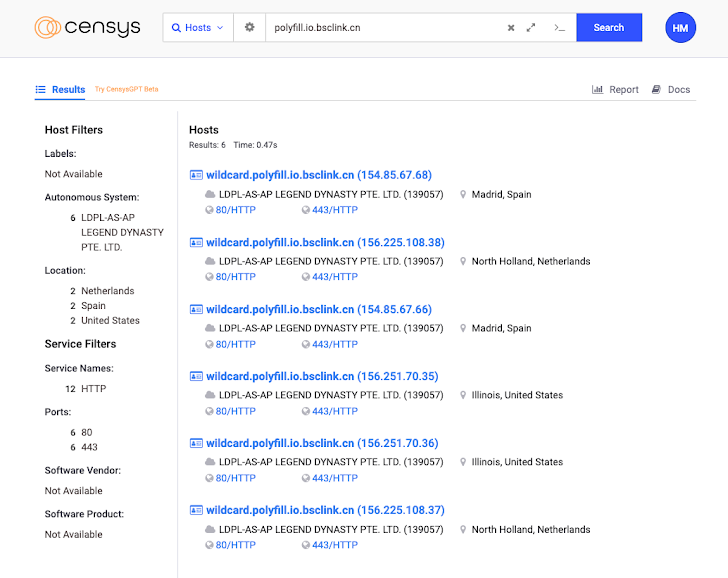
Атака на цепочку поставки популярной JavaScript-библиотеки Polyfill[.]io оказалось куда более масштабной, чем эксперты предполагали изначально. Выяснилось, что она затрагивает 380 тысяч хостов на начало июля 2024 года.

Согласно новому отчёту компании Censys, все затронутые хосты содержали скрипт polyfill, связанный с вредоносным доменом. В HTTP-ответах присутствуют отсылки к «https://cdn.polyfill[.]io» или «https://cdn.polyfill[.]com».

«Приблизительно 237 300 доменов размещены в сети Hetzner (AS24940) — в основном к Германии. В этом нет ничего удивительного, ведь Hetzner является популярным хостером, который любят владельцы многих веб-сайтов», — пишут исследователи.

Анализ масштабов атаки на цепочку поставки выявил среди затронутых компаний всем известные имена: WarnerBros, Hulu, Mercedes-Benz и Pearson.

Ранее специалисты Sansec сообщали о 100 тыс. затронутых сайтов, однако теперь выясняется, что их намного больше. Вредоносная активность началась после того, как китайская компания Funnull приобрела домен и сервис polyfill.io.

Когда стало понятно, что пользователей перенаправляют на сомнительные ресурсы, регистратор доменов Namecheap приостановил работу домена, а сети доставки контента вроде Cloudflare начали автоматически заменять ссылки Polyfill на альтернативные URL, ведущие на безопасные зеркала.

Google со своей стороны заблокировала рекламу сайтов, в которые был встроен сомнительный домен.


Тем не менее в сети X сообщается об ещё двух доменах — polyfill[.]site и polyfillcache[.]com, которые до их пор функционируют. Среди связанных эксперты отмечают следующие: bootcdn[.]net, bootcss[.]com, staticfile[.]net, staticfile[.]org, unionadjs[.]com, xhsbpza[.]com, union.macoms[.]la, newcrbpc[.]com.

Подпишитесь на новости

Хаусфишинг: продавцы жилья теперь приукрашивают фото с помощью ИИ

В Великобритании распространяется хаусфишинг: продавцы недвижимости редактируют фотографии объектов нейросетями или полностью заменяют их сгенерированными снимками. Название придумали по аналогии с кетфишингом, когда человек выдает себя в интернете за другого.

Об этом сообщает BBC (ресурс заблокирован на территории России). С подменой столкнулась Оливия Николь, которая искала жилье на Rightmove, крупнейшей платформе недвижимости в стране.

На просмотре выяснилось, что комнаты и окна заметно меньше, чем на фотографиях, а за диваном есть выступ стены, которого на снимках не было.

«Комнаты оказались гораздо меньше, чем на фотографиях, а обстановка совершенно другой», — рассказала она.

Блогер и специалист по недвижимости Джек Бушрод заметил, что за последние полгода объявлений с обработанными нейросетью фото стало заметно больше, и в большинстве из них об обработке не сказано.

По его словам, был случай, когда ИИ убрал из дома колонну и добавил окно. На других снимках нейросеть скрывает пятна на коврах и трещины на плитке.

Специалисты считают допустимым убирать с помощью ИИ лишние предметы или расставлять мебель в пустой комнате. Такие фото, по их мнению, должны сопровождаться пометкой об изменениях.

RSS: Новости на портале Anti-Malware.ru